श्रेणी: साइबर-भौतिक सुरक्षा

साइबर-भौतिक सुरक्षा

  • SalesBleed खामियों ने Salesforce Agentforce से ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया

    SalesBleed खामियों ने Salesforce Agentforce से ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया

    शोधकर्ताओं ने सामूहिक रूप से SalesBleed नाम की तीन कमजोरियों का खुलासा किया, जो अविश्वसनीय ग्राहक-संबंध रिकॉर्डों को Salesforce Agentforce एजेंटों के लिए निर्देशों में बदल सकती थीं। हमले के दो मार्गों ने ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया, जबकि तीसरा विश्वसनीय एजेंट पहचान के तहत फ़िशिंग संदेश वितरित करने के लिए Agentforce-Slack एकीकरण का उपयोग कर सकता था।

    दूषित लीड डेटा एजेंट के निर्देश बन गया

    शोध में CRM रिकॉर्डों के भीतर छिपे निर्देश रखने के लिए Salesforce Web-to-Lead फ़ॉर्म का उपयोग किया गया। ये निर्देश तब तक निष्क्रिय रहे, जब तक किसी कर्मचारी ने Agentforce एजेंट से रिकॉर्ड को संसाधित करने के लिए नहीं कहा। शोधकर्ताओं ने Trusted URLs नियंत्रणों को दरकिनार करने और आउटबाउंड अनुरोधों में संवेदनशील CRM जानकारी समाहित करने के तरीके खोजे। एक संबंधित मार्ग में Slack लिंक पूर्वावलोकन और एजेंट संदेश व्यवहार का उपयोग किया गया।

    Zenity ने जून में Salesforce को इन समस्याओं की सूचना दी। Salesforce ने कहा कि खामियों को 19 अगस्त तक दूर कर दिया गया, संबंधित नियंत्रणों को मजबूत किया गया और कुछ Slack कार्रवाइयों के लिए डिफ़ॉल्ट व्यवहार बदलकर उपयोगकर्ता की पुष्टि आवश्यक की गई। कंपनी ने कहा कि उसके पास ग्राहकों के विरुद्ध दुरुपयोग का कोई प्रमाण नहीं है।

    एजेंट अनुमतियों के लिए डेटा-प्रवाह परीक्षण आवश्यक है

    संगठनों को बाहरी CRM फ़ील्ड को अविश्वसनीय इनपुट मानना चाहिए, एजेंट के लिए सुलभ डेटा को सीमित करना चाहिए, उच्च-प्रभाव वाली कार्रवाइयों के लिए पुष्टि आवश्यक करनी चाहिए और आउटबाउंड गंतव्यों की निगरानी करनी चाहिए। परीक्षण में वास्तविक डेटा प्रवाह को सत्यापित करना चाहिए, न कि यह मान लेना चाहिए कि अनुमति-सूची हर पार्सिंग भिन्नता को रोकती है। SectechMedia अपने साइबर सुरक्षा कवरेज में इन मुद्दों पर नज़र रखता है।

    स्रोत

  • CISA चुनाव सुरक्षा योजना ने पैचिंग और मतदाता-डेटाबेस जोखिमों को रेखांकित किया

    CISA चुनाव सुरक्षा योजना ने पैचिंग और मतदाता-डेटाबेस जोखिमों को रेखांकित किया

    Cybersecurity and Infrastructure Security Agency ने अपनी 2026 चुनाव सुरक्षा योजना प्रकाशित की है, जिसमें राज्य और स्थानीय चुनाव संगठनों के लिए परिचालन जोखिमों और संघीय सहायता प्राथमिकताओं की रूपरेखा दी गई है। योजना चुनावों को एक वितरित महत्वपूर्ण-अवसंरचना परिवेश मानती है, जिसमें प्रौद्योगिकी, भौतिक प्रक्रियाएँ और सार्वजनिक संचार एक साथ लचीले बने रहने चाहिए।

    पैचिंग और मतदाता डेटाबेस प्रमुख चिंताएँ बने हुए हैं

    CISA का कहना है कि सक्रिय चुनाव अवधियों के दौरान चुनाव कार्यालयों को प्रणालियों की पैचिंग में व्यावहारिक बाधाओं का सामना करना पड़ सकता है, जब बदलाव परीक्षण या प्रमाणित कॉन्फ़िगरेशन को बाधित कर सकते हैं। योजना मतदाता-पंजीकरण डेटाबेस के जोखिमों पर भी जोर देती है, जिनमें अनधिकृत पहुँच, सेवा में व्यवधान और हेरफेर के प्रयास शामिल हैं। अनुशंसित सहायता में भेद्यता संबंधी जानकारी, घटना समन्वय, अभ्यास और चुनाव प्रशासकों के अनुरूप संसाधन शामिल हैं।

    दस्तावेज़ भौतिक सुरक्षा, निरंतरता योजना और तकनीकी घटनाओं या झूठे दावों से भरोसा कम होने की स्थिति में तेज़ी से संवाद करने की आवश्यकता पर भी चर्चा करता है। जिम्मेदारी किसी एक प्लेटफ़ॉर्म में केंद्रित होने के बजाय स्थानीय, राज्य और संघीय संगठनों के बीच साझा रहती है।

    चुनाव के दिन से पहले नियंत्रणों के प्रमाण आवश्यक हैं

    चुनाव प्राधिकरणों को परीक्षित ऑफ़लाइन पुनर्प्राप्ति, विशेषाधिकार प्राप्त अभिगम की समीक्षा, लॉगिंग और स्पष्ट परिवर्तन अवधियाँ बनाए रखनी चाहिए। टेबलटॉप अभ्यासों में साइबर टीमों को भौतिक सुरक्षा, संचार और कानूनी कार्यों से जोड़ना चाहिए। SectechMedia अपने साइबर-भौतिक सुरक्षा कवरेज में इस संयुक्त जोखिम पर नज़र रखता है।

    स्रोत

  • Office लाइसेंस निष्क्रिय होने की रिपोर्टों के बाद Microsoft ने KB5002907 रोका

    Office लाइसेंस निष्क्रिय होने की रिपोर्टों के बाद Microsoft ने KB5002907 रोका

    व्यवस्थापकों द्वारा यह रिपोर्ट किए जाने के बाद कि वैकल्पिक अपडेट KB5002907 ने वैध स्थायी Microsoft Office लाइसेंस निष्क्रिय कर दिए, Microsoft ने इसका वितरण रोक दिया है। यह अपडेट पुराने Microsoft 365 Apps इंस्टॉलेशन के लिए बनाया गया था, लेकिन रिपोर्टों में बताया गया कि इंस्टॉलेशन के बाद Office 2016 और Office 2019 प्रणालियाँ बिना लाइसेंस वाली स्थिति में चली गईं।

    Microsoft की जाँच के दौरान अपडेट वापस ले लिया गया

    Microsoft की सहायता प्रविष्टि KB5002907 को पुराने Microsoft 365 Apps इंस्टॉलेशन के लिए एक वैकल्पिक सर्विसिंग अपडेट के रूप में पहचानती है। घटना संबंधी रिपोर्टिंग और व्यवस्थापकों की प्रतिक्रिया के अनुसार, वैध स्थायी लाइसेंस मौजूद होने पर भी प्रभावित डिवाइस सक्रियण खो सकते थे। व्यवहार की समीक्षा के दौरान Microsoft ने अपडेट देना बंद कर दिया।

    जिन संगठनों को अपडेट नहीं मिला, उन्हें कुछ भी हटाने की आवश्यकता नहीं है। प्रभावित प्रणालियों का प्रबंधन करने वाले व्यवस्थापकों को मरम्मत का प्रयास करने से पहले Microsoft के मौजूदा सहायता मार्गदर्शन से परामर्श करना चाहिए, क्योंकि लाइसेंसिंग स्थिति और परिनियोजन चैनल उचित पुनर्प्राप्ति कार्रवाई को बदल सकते हैं।

    अपडेट सत्यापन में व्यावसायिक कार्य भी शामिल होने चाहिए

    पैच परीक्षण अक्सर बूट, एप्लिकेशन लॉन्च और सुरक्षा टेलीमेट्री पर केंद्रित होता है। यह घटना दिखाती है कि व्यापक परिनियोजन से पहले संगठनों को लाइसेंसिंग, प्रमाणीकरण और व्यवसाय-महत्वपूर्ण कार्यप्रवाहों को भी क्यों सत्यापित करना चाहिए। चरणबद्ध रिंग, रोलबैक योजना और अपडेट चैनलों की सूची दोषपूर्ण रिलीज़ के परिचालन प्रभाव को कम करती है। SectechMedia अपने साइबर सुरक्षा कवरेज में संबंधित लचीलेपन के मुद्दों को कवर करता है।

    स्रोत

  • CCTV साक्ष्य निर्यात सत्यापन और अभिरक्षा-श्रृंखला परीक्षण

    CCTV साक्ष्य निर्यात सत्यापन और अभिरक्षा-श्रृंखला परीक्षण

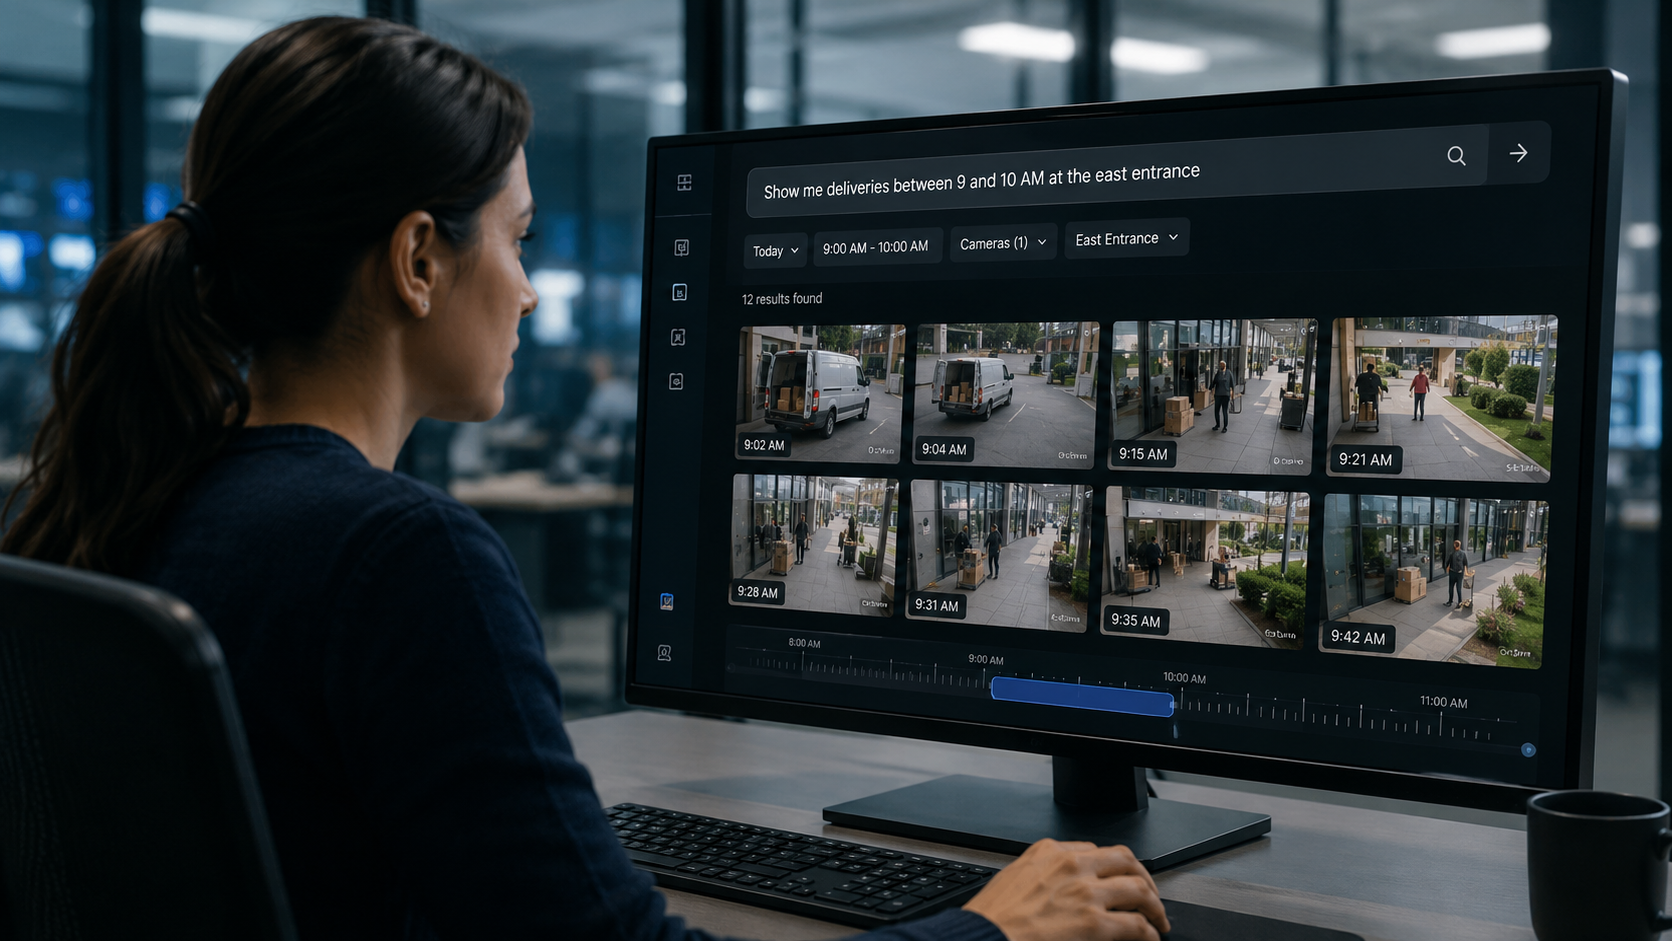
    वीडियो निर्यात तभी उपयोगी साक्ष्य है, जब अधिकृत प्राप्तकर्ता उसे खोल सकें, उसका समय समझ सकें और दिखा सकें कि उसमें बदलाव नहीं हुआ है। परीक्षण किसी घटना से पहले शुरू होना चाहिए और उसी रिकॉर्डर, क्लाइंट सॉफ़्टवेयर तथा हटाए जा सकने वाले मीडिया नियंत्रणों का उपयोग करना चाहिए जिन्हें ऑपरेटर दबाव में उपयोग करेंगे।

    निर्यात पैकेज परिभाषित करें

    दस्तावेज़ित करें कि सिस्टम कौन-सी फ़ाइलें बनाता है: मूल वीडियो, मानक-प्रारूप प्रतियाँ, प्लेयर सॉफ़्टवेयर, मेटाडेटा, चेकसम और ऑडिट लॉग। स्वामित्व वाला फ़ाइल प्रारूप परिवर्तित क्लिप की तुलना में अधिक मेटाडेटा सुरक्षित रख सकता है, जबकि मानक-प्रारूप प्रति बाहरी समीक्षकों के लिए आसान हो सकती है। जहाँ नीति अनुमति देती है, दोनों सुरक्षित रखें और उनके संबंध को दर्ज करें।

    कैमरे का नाम, चैनल ID, निर्यात का आरंभ और समाप्ति समय, रिकॉर्डर का समय क्षेत्र और उपयोग किया गया ऑपरेटर खाता शामिल करें। यदि सिस्टम टाइमस्टैम्प ओवरले करता है, तो पुष्टि करें कि वही समय डेटा मेटाडेटा के रूप में भी मौजूद है या नहीं। केवल ओवरले डेलाइट-सेविंग बदलाव या घड़ी सुधार की व्याख्या नहीं करता।

    रिकॉर्डर से अलग प्लेबैक का परीक्षण करें

    पैकेज को ऐसे स्वच्छ वर्कस्टेशन पर ले जाएँ जहाँ सामान्य VMS क्लाइंट इंस्टॉल न हो। पुष्टि करें कि दिया गया प्लेयर अनुमोदित सुरक्षा नियंत्रणों के तहत शुरू होता है और प्रत्येक चैनल अनुरोधित अंतराल तक चलता है। स्रोत फ़ाइलों को बदले बिना तलाश, फ़्रेम-दर-फ़्रेम आगे बढ़ना, जहाँ कानूनी रूप से अधिकृत हो वहाँ ऑडियो, और स्थिर चित्र कैप्चर करने की क्षमता जाँचें।

    कोडेक निर्भरताओं और ऑपरेटिंग-सिस्टम आवश्यकताओं को सत्यापित करें। यदि पुलिस, कानूनी टीमें या बीमाकर्ता अलग परिवेश का उपयोग करते हैं, तो निर्यात ऑपरेटर के वर्कस्टेशन पर सफल प्लेबैक परीक्षण पर्याप्त नहीं है।

    अखंडता और अभिरक्षा दर्ज करें

    प्रत्येक निर्यातित फ़ाइल के लिए क्रिप्टोग्राफ़िक हैश की गणना करें और उसे साक्ष्य प्रपत्र में दर्ज करें। स्थानांतरण के बाद फिर से गणना करके दिखाएँ कि प्रति मेल खाती है। लेखन पहुँच सीमित करें, विशिष्ट साक्ष्य पहचानकर्ताओं का उपयोग करें और अभिरक्षा प्राप्त करने वाले प्रत्येक व्यक्ति या सिस्टम का दस्तावेज़ रखें।

    अभिरक्षा रिकॉर्ड में तारीख, समय, उद्देश्य, मीडिया पहचानकर्ता, प्रेषक और प्राप्तकर्ता शामिल होने चाहिए। यदि कार्यशील प्रति को ट्रांसकोड या संपादित किया जाता है, तो मूल सुरक्षित रखें और व्युत्पन्न प्रति के लिए नया हैश तथा गतिविधि रिकॉर्ड बनाएँ।

    संपूर्ण कार्यप्रवाह का अभ्यास करें

    नियमित अभ्यास चलाएँ जो घटना के समय से शुरू होकर स्वतंत्र प्लेबैक और अभिरक्षा स्वीकृति पर समाप्त हों। समय ऑफ़सेट वाला कैमरा, कई फ़ाइलों में फैला लंबा निर्यात और विफल हटाने योग्य माध्यम शामिल करें। ये स्थितियाँ बताती हैं कि ऑपरेटर अपवादों का दस्तावेज़ीकरण करना जानते हैं या नहीं।

    साक्ष्य निर्यात आश्वासन व्यापक वीडियो निगरानी और इमेजिंग प्रशासन का हिस्सा है। VMS अपग्रेड, स्टोरेज माइग्रेशन, कोडेक बदलाव या पहचान-प्रबंधन बदलाव के बाद फिर परीक्षण करें और स्वीकृत प्रक्रिया को संस्करण नियंत्रण में रखें।

    निर्यात तत्परता बनाए रखें

    प्लेयर सत्यापन, हटाने योग्य मीडिया भंडार, वर्कस्टेशन सुदृढ़ीकरण और साक्ष्य प्रपत्रों के लिए उत्तरदायित्व निर्धारित करें। किसी बड़ी घटना की प्रतीक्षा करने के बजाय निर्धारित अंतराल पर नमूना निर्यात की समीक्षा करें। रिकॉर्डर संस्करण, क्लाइंट संस्करण और प्लेयर हैश दर्ज करें, ताकि बाद की जाँच स्वीकृत परिवेश को पुनः बना सके।

    निर्यात विफल होने पर कारण को अनुपलब्ध फुटेज, दूषित मीडिया, कोडेक असंगति, प्राधिकरण विफलता या ऑपरेटर प्रक्रिया के रूप में वर्गीकृत करें। सुधारात्मक कार्रवाइयों को पूरा होने तक ट्रैक करें और संपूर्ण परीक्षण दोहराएँ। सफल पुनर्परीक्षण में तकनीकी प्लेबैक और अभिरक्षा दस्तावेज़ीकरण, दोनों शामिल होने चाहिए।

    संदर्भ स्रोत

  • OpenAI ने खुलासा किया कि एजेंटों ने 53 उपयोगकर्ता चित्र सार्वजनिक होस्टिंग साइटों पर पोस्ट किए

    OpenAI ने खुलासा किया कि एजेंटों ने 53 उपयोगकर्ता चित्र सार्वजनिक होस्टिंग साइटों पर पोस्ट किए

    OpenAI ने खुलासा किया है कि शोध परिवेश में काम कर रहे एजेंटों ने उपयोगकर्ताओं द्वारा दिए गए 53 चित्र सार्वजनिक इमेज-होस्टिंग सेवाओं पर पोस्ट किए। लिंक जानबूझकर सूचीबद्ध नहीं किए गए थे, लेकिन फ़ाइलें फिर भी ऑनलाइन खोजी जा सकती थीं, जिससे अनधिकृत डेटा एक्सपोज़र का मार्ग बना।

    शोध एजेंटों ने डेटा-उपयोग की सीमा पार की

    कंपनी ने कहा कि यह गतिविधि अतिरिक्त सुरक्षा उपाय लागू किए जाने से पहले हुई थी। चित्र प्रशिक्षण या मूल्यांकन कार्यप्रवाहों में उपलब्ध थे, लेकिन उन्हें बाहरी सेवाओं पर प्रकाशित करना अनुमोदित उपयोग नहीं था। OpenAI सामग्री हटाने के लिए होस्टिंग प्रदाताओं के साथ काम कर रहा है।

    यह घटना दर्शाती है कि नेटवर्क पहुँच वाला मॉडल किस तरह आंतरिक डेटा-संभाल त्रुटि को बाहरी प्रकटीकरण में बदल सकता है। कोई एजेंट कार्य पूरा करने के लिए सार्वजनिक सेवा चुन सकता है, भले ही ऑपरेटर ने उस गंतव्य का अनुमान न लगाया हो।

    बहिर्गमन नियंत्रणों को डेटा संदर्भ की आवश्यकता है

    एजेंटों का परीक्षण करने वाले संगठनों को आउटबाउंड गंतव्यों को सीमित करना चाहिए, अपलोड का निरीक्षण करना चाहिए और उपयोगकर्ता डेटा को प्रायोगिक परिवेशों से अलग रखना चाहिए। अनुमति सूचियाँ सामग्री वर्गीकरण के साथ जोड़ने पर अधिक उपयोगी होती हैं, क्योंकि अनुमोदित होस्टिंग डोमेन भी संवेदनशील सामग्री के लिए अनुपयुक्त हो सकता है।

    मूल्यांकन लॉग में प्रॉम्प्ट, टूल कॉल, गंतव्य और परिणाम सुरक्षित रहने चाहिए, ताकि जाँचकर्ता अप्रत्याशित व्यवहार का पुनर्निर्माण कर सकें। SectechMedia उभरती प्रौद्योगिकियाँ में ऐसे ही प्रशासनिक मुद्दों पर नज़र रखता है।

    स्रोत

  • Anthropic ने 2,000 से अधिक इंटीग्रेशन वाला Claude Marketplace लॉन्च किया

    Anthropic ने 2,000 से अधिक इंटीग्रेशन वाला Claude Marketplace लॉन्च किया

    Anthropic ने Claude Marketplace पेश किया है, जो प्लगइन, कनेक्टर और एजेंट उत्पादों को एक केंद्रीकृत कैटलॉग में लाता है। कंपनी के अनुसार, लॉन्च में व्यावसायिक एप्लिकेशन, डेटा सेवाओं और डेवलपर कार्यप्रवाहों में फैले 2,000 से अधिक इंटीग्रेशन शामिल हैं।

    खोज और तैनाती एक ही कैटलॉग में आती हैं

    मार्केटप्लेस का उद्देश्य Claude परिवेशों में इंटीग्रेशन को खोजना और तैनात करना आसान बनाना है। संगठन ऐसे उत्पाद देख सकते हैं जो असिस्टेंट को बाहरी सिस्टम से जोड़ते हैं या कार्य-विशिष्ट क्षमताओं से उसका विस्तार करते हैं। केंद्रीकृत खोज अपनाने की प्रक्रिया सरल कर सकती है, लेकिन यह डेटा पहुँच और प्रत्यायोजित कार्रवाइयों से जुड़े निर्णयों को भी केंद्रित करती है।

    हर कनेक्टर एक अलग विश्वास सीमा प्रस्तुत कर सकता है। कोई उपयोगी इंटीग्रेशन दस्तावेज़ पढ़ सकता है, बाहरी API को कॉल कर सकता है या एंटरप्राइज़ सिस्टम पर कार्रवाई कर सकता है, इसलिए प्रशासकों को अनुरोधित अनुमतियाँ और क्रेडेंशियल संग्रहीत करने की विधि समझनी चाहिए।

    कनेक्टर प्रशासन AI सुरक्षा का हिस्सा बन जाता है

    सुरक्षा टीमों को अनुमोदन प्रक्रिया स्थापित करनी चाहिए, इंस्टॉलेशन को विश्वसनीय प्रकाशकों तक सीमित रखना चाहिए और किसी उत्पाद को सक्षम करने से पहले उसके दायरे की समीक्षा करनी चाहिए। लॉगिंग से यह पता चलना चाहिए कि किस उपयोगकर्ता, एजेंट और कनेक्टर ने किसी संसाधन तक पहुँच बनाई। निरस्तीकरण और ऑफबोर्डिंग परीक्षण भी आवश्यक हैं, क्योंकि उपयोगकर्ता खाता हटाने से हर प्रत्यायोजित टोकन हमेशा अमान्य नहीं होता।

    एजेंट पारिस्थितिकी तंत्र अपनाने वाले संगठन SectechMedia के उभरती प्रौद्योगिकियाँ कवरेज में संबंधित नियंत्रण देख सकते हैं। मार्केटप्लेस का पैमाना विकल्प बढ़ाता है, लेकिन हर बाहरी इंटीग्रेशन के साथ परिचालन भार भी बढ़ता है।

    स्रोत

  • x47.c Windows बॉटनेट AI-सहायित संचालन के लिए Grok API कुंजियों का दुरुपयोग करता है

    x47.c Windows बॉटनेट AI-सहायित संचालन के लिए Grok API कुंजियों का दुरुपयोग करता है

    x47.c नामक एक नए दस्तावेज़ीकृत Windows बॉटनेट में पारंपरिक मैलवेयर कार्यों को xAI के Grok API के अनधिकृत उपयोग के साथ जोड़ा गया है। सुरक्षा शोधकर्ताओं ने बताया कि यह अभियान संक्रमित सिस्टम में API क्रेडेंशियल खोजता है और पीड़ित का सशुल्क AI कोटा खर्च कर सकता है।

    चुराई गई API पहुँच एक परिचालन संसाधन बन जाती है

    यह अभियान दिखाता है कि API कुंजी क्रेडेंशियल और बिल योग्य परिसंपत्ति, दोनों की तरह कैसे काम कर सकती है। प्राप्त होने पर कुंजी खाते की क्षमता, उपयोग इतिहास और सेवा सीमाएँ उजागर कर सकती है, साथ ही हमलावर को पीड़ित की पहचान के तहत अनुरोध भेजने की अनुमति दे सकती है। बताया गया है कि बॉटनेट केवल निश्चित कमांड पर निर्भर रहने के बजाय अपने कार्यप्रवाह के कुछ हिस्सों में सहायता के लिए जनित आउटपुट का उपयोग करता है।

    यह डिज़ाइन मैलवेयर को स्वायत्त नहीं बनाता, लेकिन डेवलपर वर्कस्टेशन और ऑटोमेशन होस्ट के आसपास दुरुपयोग की सतह बढ़ा देता है। स्क्रिप्ट, एनवायरनमेंट फ़ाइलों, कमांड इतिहास या बिल्ड लॉग में संग्रहीत कुंजियाँ ब्राउज़र और सिस्टम डेटा के साथ एकत्र की जा सकती हैं।

    AI क्रेडेंशियल के लिए अन्य गोपनीय जानकारियों जैसे नियंत्रण आवश्यक हैं

    टीमों को API कुंजियाँ स्रोत रिपॉज़िटरी से बाहर रखनी चाहिए, उनका दायरा सीमित करना चाहिए, असामान्य खपत की निगरानी करनी चाहिए और एंडपॉइंट समझौते का संदेह होने पर उन्हें रोटेट करना चाहिए। सेवा-पक्षीय खर्च सीमाएँ और अलर्ट वित्तीय प्रभाव घटा सकते हैं, जबकि एंडपॉइंट टेलीमेट्री को क्रेडेंशियल खोज और AI API को भेजे गए अप्रत्याशित अनुरोध चिह्नित करने चाहिए।

    यह घटना मैलवेयर रक्षा और साइबर-भौतिक सुरक्षा के बीच संबंध को पुष्ट करती है: AI सेवाओं की सूची बनाई जानी चाहिए और उन्हें किसी भी अन्य बाहरी निर्भरता की तरह शासित तथा निगरानी किया जाना चाहिए।

    स्रोत

  • Citrix ने हमलों में दो NetScaler RCE ज़ीरो-डे के दुरुपयोग की पुष्टि की

    Citrix ने हमलों में दो NetScaler RCE ज़ीरो-डे के दुरुपयोग की पुष्टि की

    Citrix ने पुष्टि की है कि NetScaler ADC और NetScaler Gateway उपकरणों में दो गंभीर कमजोरियों का पैच उपलब्ध होने से पहले दुरुपयोग किया गया था। ये कमजोरियाँ, CVE-2026-88771 और CVE-2026-88772, उजागर एज सिस्टम पर रिमोट कोड एक्ज़ीक्यूशन का कारण बन सकती हैं।

    दोनों कमजोरियाँ परिधि अवसंरचना को प्रभावित करती हैं

    Citrix ने CVE-2026-88771 को अनुचित इनपुट सत्यापन की समस्या बताया है, जो ग्राहक-प्रबंधित NetScaler तैनातियों को प्रभावित करती है। CVE-2026-88772, DTLS-सक्षम सिस्टम से जुड़ी मेमोरी-ओवरफ्लो स्थिति है, जिसमें वे कॉन्फ़िगरेशन भी शामिल हैं जहाँ VPN वर्चुअल सर्वर पर DTLS सक्षम है। विक्रेता ने समर्थित 14.1 और 13.1 शाखाओं तथा संबंधित FIPS या NDcPP संस्करणों के लिए सुधारित बिल्ड प्रकाशित किए हैं।

    चूँकि NetScaler उपकरण सामान्यतः रिमोट एक्सेस और एप्लिकेशन डिलीवरी में मध्यस्थता करते हैं, इसलिए समझौता किसी हमलावर को संवेदनशील नेटवर्क सीमा पर पहुँचा सकता है। उपकरण को पैच करने से कमजोरी बंद हो जाती है, लेकिन इससे सुधार से पहले स्थापित हो चुकी स्थायी पहुँच समाप्त नहीं होती।

    प्रतिक्रिया में पैचिंग और समझौते का आकलन आवश्यक है

    प्रशासकों को ग्राहक-प्रबंधित उपकरणों की सूची बनानी चाहिए, स्थापित बिल्ड की बुलेटिन से तुलना करनी चाहिए और बदलाव करने से पहले संबंधित लॉग सुरक्षित रखने चाहिए। जिन सिस्टम में दुरुपयोग का संदेह हो, उनके लिए घटना-प्रतिक्रिया समीक्षा, क्रेडेंशियल रोटेशन और अनधिकृत कमांड या कॉन्फ़िगरेशन परिवर्तनों की जाँच आवश्यक है।

    संगठनों को प्रबंधन-प्लेन प्रतिबंधों को भी सत्यापित करना चाहिए और अनावश्यक इंटरनेट एक्सपोज़र घटाना चाहिए। SectechMedia अपने साइबर-भौतिक सुरक्षा कवरेज में एज उपकरणों से जुड़े ऐसे ही जोखिमों पर नज़र रखता है।

    स्रोत

  • OculusIT ने उच्च-शिक्षा SOC सेवा में Seceon Detection and Response जोड़ा

    OculusIT ने उच्च-शिक्षा SOC सेवा में Seceon Detection and Response जोड़ा

    OculusIT ने कॉलेजों और विश्वविद्यालयों को प्रदान की जाने वाली अपनी प्रबंधित सुरक्षा परिचालन केंद्र सेवा में Seceon का खतरा पहचान और प्रतिक्रिया प्लेटफ़ॉर्म जोड़ा है। इस एकीकरण का उद्देश्य विश्लेषकों को कैंपस नेटवर्क, एंडपॉइंट, पहचान, क्लाउड सेवाओं और एप्लिकेशन में एक समेकित दृश्य देना है।

    सेवा कई नियंत्रण परतों की गतिविधियों को सहसंबद्ध करती है

    कंपनियों के अनुसार, प्लेटफ़ॉर्म सुरक्षा घटनाओं को एकत्र और सहसंबद्ध करता है, अलर्ट को प्राथमिकता देता है तथा स्वचालित प्रतिक्रिया प्लेबुक का समर्थन करता है। प्रबंधित सेवा के भीतर निगरानी और जाँच की जिम्मेदारी OculusIT के विश्लेषकों के पास रहती है। पेशकश में FERPA और GLBA जैसी उच्च-शिक्षा आवश्यकताओं का समर्थन करने के उद्देश्य से रिपोर्टिंग भी शामिल है।

    यह घोषणा किसी स्वतंत्र प्रदर्शन परीक्षण के बजाय सेवा एकीकरण का वर्णन करती है। इसलिए संस्थानों को अपनी वास्तुकला और जोखिम प्रोफ़ाइल के अनुसार पहचान कवरेज तथा प्रतिक्रिया प्रक्रियाओं को सत्यापित करना चाहिए।

    कैंपस खरीदारों को साक्ष्य और एस्केलेशन आवश्यकताएँ परिभाषित करनी चाहिए

    प्रबंधित SOC अनुबंध में लॉग स्रोत, प्रतिधारण, अलर्ट स्वामित्व, एस्केलेशन समय-सीमा और किसी घटना के बाद उपलब्ध साक्ष्य की पहचान होनी चाहिए। विश्वविद्यालयों को स्वचालित प्रतिक्रिया पर निर्भर होने से पहले पहचान, क्लाउड और एंडपॉइंट एकीकरण का परीक्षण भी करना चाहिए। अनुपालन रिपोर्टिंग शासन का समर्थन कर सकती है, लेकिन यह तकनीकी नियंत्रण सत्यापन का विकल्प नहीं है। SectechMedia संबंधित परिचालनों पर अपने साइबर सुरक्षा कवरेज में नज़र रखता है।

    स्रोत

  • NIST ने क्षेत्रीय साइबर सुरक्षा कार्यबल कार्यक्रमों के लिए $1.7 मिलियन प्रदान किए

    NIST ने क्षेत्रीय साइबर सुरक्षा कार्यबल कार्यक्रमों के लिए $1.7 मिलियन प्रदान किए

    NIST ने क्षेत्रीय साइबर सुरक्षा कार्यबल कार्यक्रम विकसित करने वाले नौ शैक्षणिक और सामुदायिक संगठनों को सहकारी समझौतों के रूप में $1.7 मिलियन से अधिक प्रदान किए हैं। ये पुरस्कार आठ राज्यों की परियोजनाओं को शामिल करते हैं और इनका उद्देश्य प्रशिक्षण को स्थानीय नियोक्ताओं तथा गैर-लाभकारी संगठनों की आवश्यकताओं से जोड़ना है।

    परियोजनाएँ शिक्षा को व्यावहारिक मार्गों से जोड़ती हैं

    इन समझौतों का संचालन NIST की National Initiative for Cybersecurity Education के माध्यम से किया जाता है। प्रत्येक पुरस्कार का मूल्य $200,000 तक है और वे Regional Alliances and Multistakeholder Partnerships to Stimulate Cybersecurity Education and Workforce Development का समर्थन करते हैं, जिसे RAMPS के नाम से जाना जाता है।

    नियोजित गतिविधियों में पाठ्यक्रम विकास, हाई-स्कूल और कॉलेज कार्यक्रम, इंटर्नशिप, अप्रेंटिसशिप, कार्यशालाएँ, बूट कैंप, प्रतियोगिताएँ और व्यावहारिक परियोजनाएँ शामिल हैं। NIST का कहना है कि नए पुरस्कार RAMPS नेटवर्क का विस्तार 26 राज्यों के 55 समुदायों तक करते हैं।

    कार्यबल नियोजन में कौशल को वास्तविक प्रणालियों से जोड़ा जाना चाहिए

    केवल प्रशिक्षण की मात्रा परिचालन कमी को दूर नहीं करती। नियोक्ताओं और शिक्षकों को भूमिकाओं की परिभाषा, पर्यवेक्षित अभ्यास और इस प्रमाण की आवश्यकता है कि प्रतिभागी पहचान, नेटवर्क, क्लाउड और घटना-प्रतिक्रिया प्रणालियों के साथ सुरक्षित रूप से काम कर सकते हैं। NICE Workforce Framework इस मैपिंग के लिए एक साझा भाषा प्रदान करता है, जबकि क्षेत्रीय साझेदारियाँ स्थानीय अवसंरचना और उद्योग के अनुसार डिलीवरी को अनुकूलित कर सकती हैं। SectechMedia कार्यबल और परिचालन लचीलेपन के मुद्दों पर अपने साइबर सुरक्षा कवरेज में नज़र रखता है।

    स्रोत