
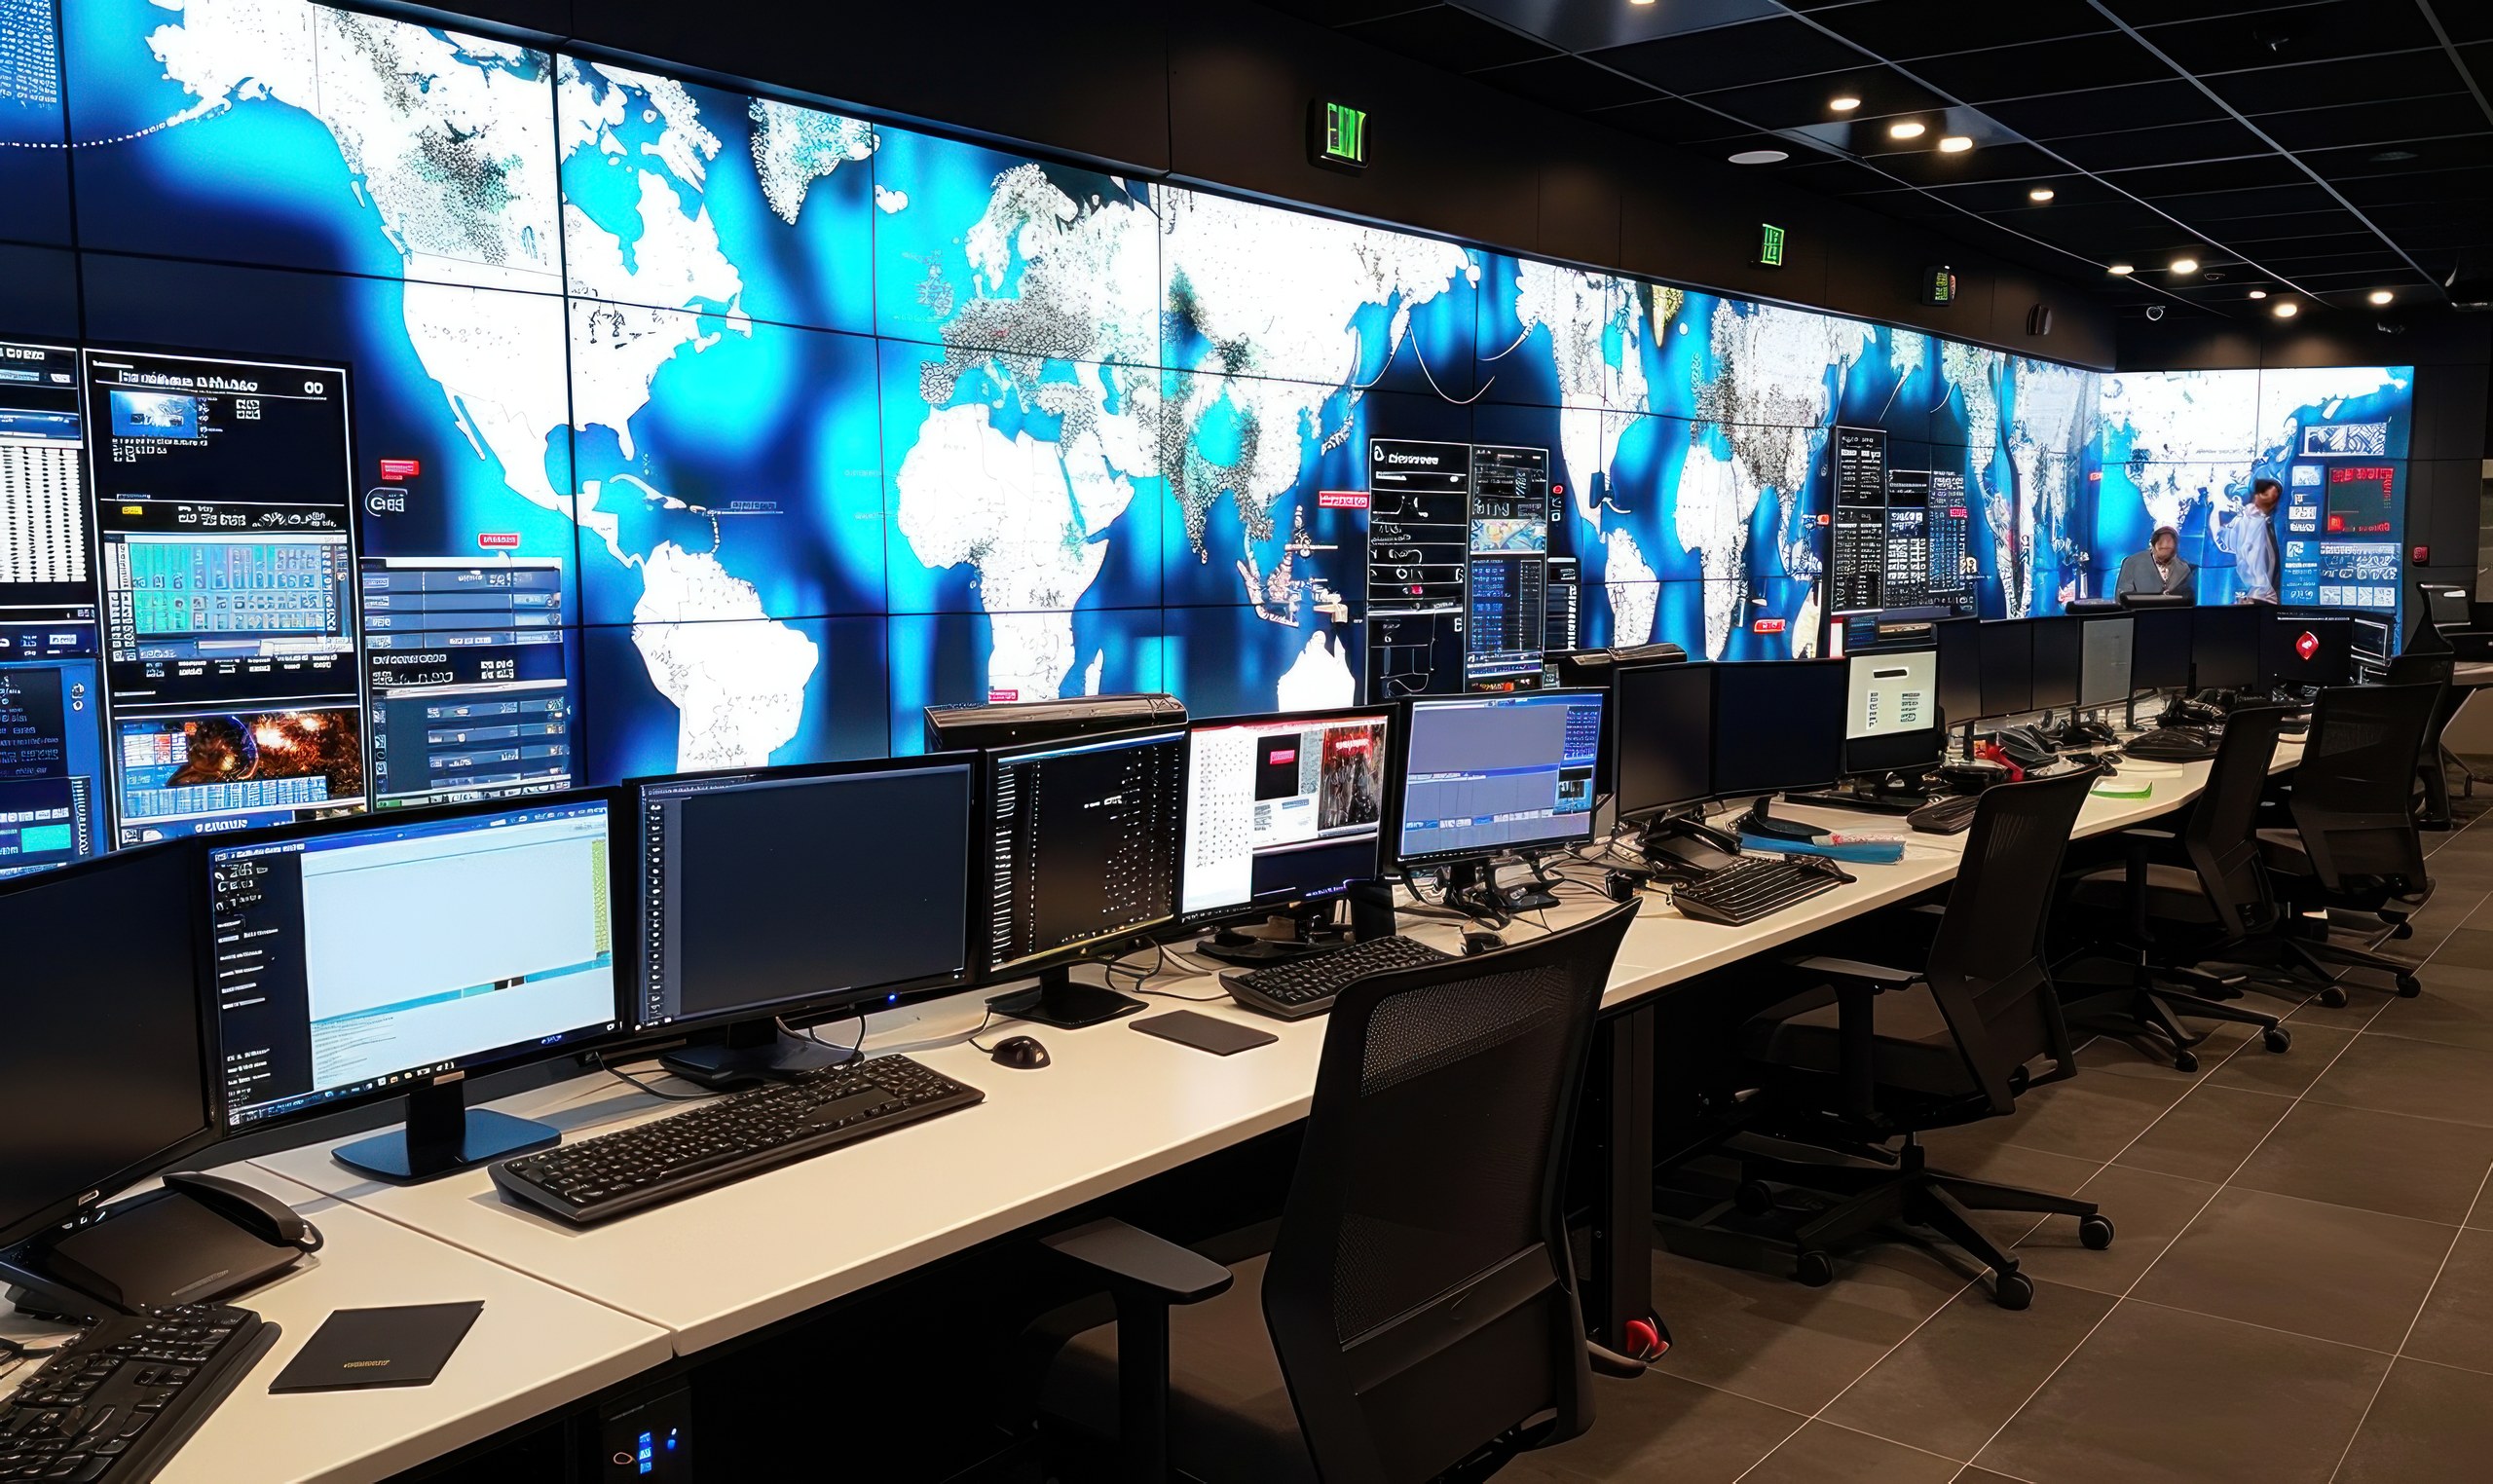
लगभग हर कमर्शियल इंट्रूज़न और फायर अलार्म सिस्टम एक ऐसी धारणा के आसपास डिज़ाइन किया जाता है जिसे मान लेना आसान है: जब कोई सेंसर ट्रिगर होता है, तो इमारत के बाहर कोई चीज़ या व्यक्ति इसका पता लगाता है और उस पर कार्रवाई करता है। यह कार्य एक सेंट्रल मॉनिटरिंग स्टेशन द्वारा किया जाता है, और इस चेन की भरोसेमंदता — ट्रिगर हुए सेंसर से एक सत्यापित, डिस्पैच की गई प्रतिक्रिया तक — मानकों और परिचालन प्रक्रियाओं के एक समूह द्वारा शासित होती है जिसे अधिकांश फैसिलिटी मैनेजर कभी सीधे नहीं देखते। यह समझना कि यूएल-लिस्टेड मॉनिटरिंग वास्तव में कैसे काम करती है, सिक्योरिटी और फैसिलिटी मैनेजरों को मॉनिटरिंग प्रदाता चुनते समय सही सवाल पूछने और यह समझने में मदद करता है कि “यूएल लिस्टेड” दावा वास्तव में क्या प्रमाणित करता है।
“यूएल लिस्टेड” मॉनिटरिंग वास्तव में क्या प्रमाणित करती है
यूएल 827, सेंट्रल-स्टेशन अलार्म सर्विसेज के लिए मानक, उन निर्माण, स्टाफिंग, परिचालन और प्रक्रियात्मक आवश्यकताओं को परिभाषित करता है जिन्हें एक मॉनिटरिंग सुविधा को प्रमाणित होने के लिए पूरा करना चाहिए। इसमें मॉनिटरिंग सुविधा की भौतिक सुरक्षा और रिडंडेंसी, ऑपरेटर स्टाफिंग और प्रशिक्षण आवश्यकताएं, सिग्नल-हैंडलिंग प्रक्रियाएं और रिकॉर्ड-कीपिंग जैसी चीज़ें शामिल हैं। एक अलग मानक, यूएल 1981 (सेंट्रल-स्टेशन ऑटोमेशन सिस्टम्स), उन सॉफ्टवेयर प्लेटफॉर्म को नियंत्रित करता है जिनका उपयोग मॉनिटरिंग सेंटर अलार्म सिग्नल प्राप्त करने और रूट करने के लिए करते हैं, और यूएल 2050 (नेशनल इंडस्ट्रियल सिक्योरिटी सिस्टम्स) अतिरिक्त सुरक्षा आवश्यकताओं वाली सरकारी और रक्षा-संबंधी सुविधाओं के लिए मॉनिटरिंग व्यवस्थाओं पर लागू होता है। संबंधित रूपरेखाएं — होस्टेड सेंट्रल स्टेशन सेवाओं के लिए यूएल 827ए और मैनेज्ड वीडियो मॉनिटरिंग के लिए यूएल 827बी — इस फ्रेमवर्क को नए सेवा मॉडलों तक विस्तृत करती हैं। कनाडा के अपने समानांतर मानक हैं (बर्गलर अलार्म सिग्नल रिसीविंग सेंटरों के लिए ULC-S301, फायर के लिए ULC-S561)।
व्यावहारिक रूप से, जिस सुविधा को यूएल-लिस्टेड मॉनिटरिंग की आवश्यकता होती है — जो अक्सर इंश्योरेंस आवश्यकताओं, स्थानीय फायर कोड या सरकारी अनुबंध से प्रेरित होती है — उसे अपने विशिष्ट अकाउंट को किसी प्रदाता के मौजूदा यूएल सर्टिफिकेशन के तहत कवर किए जाने की आवश्यकता होती है, न कि केवल किसी ऐसी कंपनी के साथ अनुबंधित होने की जिसके परिचालन में कहीं यूएल लिस्टिंग हो। यूएल निरंतर अनुपालन की पुष्टि के लिए लिस्टेड स्टेशनों का नियमित ऑडिट करता है।
एक सिग्नल वास्तव में पैनल से इंसान तक कैसे पहुंचता है
वह भौतिक पथ जिससे एक सिग्नल यात्रा करता है, उस मानक जितना ही महत्वपूर्ण है जो उसे प्राप्त करने वाले स्टेशन को नियंत्रित करता है।
- कम्युनिकेशन पथ। अलार्म पैनल ऐतिहासिक रूप से एक समर्पित टेलीफोन लाइन (POTS) पर रिपोर्ट करते थे। जैसे-जैसे कैरियरों ने लैंडलाइन इंफ्रास्ट्रक्चर कम किया है, अधिकांश आधुनिक इंस्टॉलेशन सेल्युलर कम्युनिकेटर, आईपी/ब्रॉडबैंड कनेक्शन, या — उच्च-आश्वासन एप्लिकेशन के लिए — एक ड्यूअल-पथ सेटअप का उपयोग करते हैं जो दो स्वतंत्र पथों पर रिपोर्ट करता है ताकि एक नेटवर्क विफलता चुपचाप रिपोर्टिंग को निष्क्रिय न कर सके।
- सिग्नल प्रारूप। अधिकांश पैनल एक संरचित प्रोटोकॉल जैसे कॉन्टैक्ट आईडी का उपयोग करके रिपोर्ट करते हैं, जो अकाउंट नंबर, घटना के प्रकार (बर्गलरी, फायर, ट्रबल, ओपन/क्लोज़) और विशिष्ट ज़ोन या पॉइंट को एनकोड करता है जिसने ट्रिगर किया, जिससे रिसीविंग सॉफ्टवेयर तुरंत यह वर्गीकृत कर सकता है कि क्या हुआ, न कि केवल यह जानना कि कुछ हुआ।
- ऑटोमेशन प्लेटफॉर्म। आने वाले सिग्नल यूएल 1981-अनुरूप ऑटोमेशन सॉफ्टवेयर द्वारा प्राप्त किए जाते हैं, जो घटना को अकाउंट की फाइल पर दर्ज प्रतिक्रिया निर्देशों, आपातकालीन संपर्कों और साइट की जानकारी के साथ एक मानव ऑपरेटर को दिखाता है।
- ऑपरेटर कार्रवाई। एक प्रशिक्षित ऑपरेटर अकाउंट के विशिष्ट प्रतिक्रिया प्रोटोकॉल का पालन करता है, जिसमें डिस्पैच करने से पहले अलार्म सत्यापित करने के लिए परिसर या निर्धारित संपर्कों को कॉल करने का प्रयास करना, फायर या पैनिक सिग्नल के लिए सीधे आपातकालीन सेवाओं से संपर्क करना, या एक प्राइवेट रिस्पॉन्स (“रनर”) सेवा को सूचित करना शामिल हो सकता है।
सत्यापन: गति और गलत डिस्पैच के बीच संतुलन
क्योंकि अलार्म सक्रियणों का एक बड़ा हिस्सा गलत होता है — जो उपयोगकर्ता की गलती, पालतू जानवरों, खराब सेंसर प्लेसमेंट या कम बैटरियों के कारण होता है — कई क्षेत्राधिकार और मॉनिटरिंग प्रदाता बर्गलर अलार्म के लिए किसी प्रकार के एन्हांस्ड कॉल वेरिफिकेशन का उपयोग करते हैं, जिसमें सामान्यतः पुलिस डिस्पैच का अनुरोध करने से पहले फोन द्वारा परिसर या किसी निर्धारित संपर्क तक पहुंचने का प्रयास किया जाता है, बजाय हर सिग्नल पर स्वचालित रूप से डिस्पैच करने के। यह कई शहरों में कानून प्रवर्तन एजेंसियों के वास्तविक दबाव को दर्शाता है जो गलत-अलार्म डिस्पैच मात्रा को कम करना चाहते हैं। फायर और पैनिक/डुरेस सिग्नल को सामान्यतः अलग तरीके से माना जाता है और विलंबित प्रतिक्रिया के अधिक गंभीर परिणाम को देखते हुए तुरंत डिस्पैच किया जाता है, जो घटना के प्रकार के आधार पर सत्यापन नीति में एक सुनियोजित अंतर को दर्शाता है, न कि किसी एक ही तरीके के नियम को।
रिडंडेंसी और लचीलापन
किसी सेंट्रल स्टेशन की अपनी भरोसेमंदता यूएल 827 सर्टिफिकेशन द्वारा आंकी जाने वाली चीज़ों का हिस्सा है। प्रमाणित स्टेशनों से बैकअप पावर, रिडंडेंट सिग्नल-रिसीविंग उपकरण, और कई मामलों में एक द्वितीयक या बैकअप मॉनिटरिंग सुविधा बनाए रखने की अपेक्षा की जाती है जो प्राइमरी स्टेशन में आउटेज होने पर काम संभाल सके, ताकि मॉनिटरिंग सेंटर में ही कोई आग या आपातस्थिति उसके द्वारा मॉनिटर किए जाने वाले प्रत्येक अकाउंट के लिए एक एकल विफलता बिंदु न बन जाए।
यह किसी फैसिलिटी के सिक्योरिटी प्रोग्राम में कहाँ फिट होता है
सेंट्रल स्टेशन मॉनिटरिंग सामान्यतः उस चेन की अंतिम कड़ी होती है जो साइट पर एक सेंसर और पैनल से शुरू होती है। उस चेन के इच्छित रूप से काम करने के लिए, उपकरण पक्ष को मॉनिटरिंग पक्ष से मेल खाना चाहिए: पैनल और कम्युनिकेटर को नियमित परीक्षण, सुपरवाइज्ड सर्किट की आवश्यकता होती है जो कटी हुई या टैम्पर की गई लाइन की रिपोर्ट करेंगे, और अद्यतन कॉल सूचियां, अन्यथा दुनिया का सबसे मजबूत मॉनिटरिंग स्टेशन भी परिणाम नहीं सुधारेगा। इंश्योरेंस या कोड अनुपालन उद्देश्यों के लिए मॉनिटरिंग पर निर्भर फैसिलिटी मैनेजरों को अपने प्रदाता से सीधे पूछना चाहिए कि उनके विशिष्ट अकाउंट पर कौन सी यूएल श्रेणी लागू होती है और सामान्य मार्केटिंग दावों से मान लेने के बजाय वर्तमान सर्टिफिकेशन दस्तावेज़ीकरण का अनुरोध करना चाहिए।
सीमाएं और ट्रेड-ऑफ
- यूएल लिस्टिंग मॉनिटरिंग स्टेशन की सुविधा और प्रक्रियाओं को प्रमाणित करती है — यह प्रमाणित नहीं करती कि किसी विशिष्ट परिसर पर इंस्टॉल किया गया कोई विशिष्ट सिस्टम सही ढंग से कॉन्फिगर या मेंटेन किया गया है।
- सत्यापन नीतियां जो गलत डिस्पैच को कम करती हैं, वे किसी वास्तविक घटना के प्रतिक्रिया ट्रिगर करने से पहले थोड़ा समय भी जोड़ती हैं; अधिक जोखिम प्रोफाइल वाली साइटें विशिष्ट सिग्नल प्रकारों के लिए अलग सत्यापन प्रोटोकॉल पर बातचीत कर सकती हैं।
- कम्युनिकेशन पथ चुनाव में ट्रेड-ऑफ शामिल हैं: सेल्युलर और आईपी पथ सामान्यतः लैंडलाइन में कमी के प्रति अधिक लचीले होते हैं लेकिन परिसर पर स्थानीय नेटवर्क और पावर उपलब्धता पर निर्भर करते हैं, जिस कारण उच्च-आश्वासन एप्लिकेशन के लिए ड्यूअल-पथ रिपोर्टिंग निर्दिष्ट की जाती है।
- हर मॉनिटरिंग कंपनी यूएल-लिस्टेड नहीं होती, और एक लिस्टिंग कंपनी के पूरे परिचालन के बजाय विशिष्ट सेवा श्रेणियों पर लागू हो सकती है — केवल बैज नहीं, बल्कि दायरे की पुष्टि करें।
मुख्य निष्कर्ष
- यूएल 827 मॉनिटरिंग सुविधा के निर्माण, स्टाफिंग और प्रक्रियाओं को प्रमाणित करता है; यूएल 1981 सिग्नल प्रोसेस करने वाले ऑटोमेशन सॉफ्टवेयर को प्रमाणित करता है।
- सिग्नल सामान्यतः कॉन्टैक्ट आईडी जैसे संरचित प्रारूपों का उपयोग करते हुए सेल्युलर, आईपी या ड्यूअल-पथ कम्युनिकेटरों पर पैनल से स्टेशन तक यात्रा करते हैं।
- सत्यापन प्रक्रियाएं सिग्नल प्रकार के अनुसार जानबूझकर भिन्न होती हैं — फायर और डुरेस अलार्म सामान्यतः तुरंत डिस्पैच किए जाते हैं, जबकि बर्गलर अलार्म को गलत डिस्पैच कम करने के लिए अधिकतर पहले सत्यापित किया जाता है।
- बैकअप सुविधाओं सहित मॉनिटरिंग स्टेशन रिडंडेंसी, उस चीज़ का हिस्सा है जिसकी पुष्टि सर्टिफिकेशन करना चाहता है।
- हमेशा पुष्टि करें कि आपका विशिष्ट अकाउंट — न कि केवल प्रदाता का नाम — संबंधित सेवा श्रेणी के लिए वर्तमान यूएल सर्टिफिकेशन के अंतर्गत कवर है।
प्रातिक्रिया दे