Yazar: Osiris

  • Tencent, Avuç İzi Doğrulamasını Standart Akıllı Telefon Kameralarına Taşıyor

    Tencent, Avuç İzi Doğrulamasını Standart Akıllı Telefon Kameralarına Taşıyor

    Tencent, akıllı telefon ve bilgisayarlardaki standart RGB kameralarla çalışmak üzere tasarlanmış Palm X adlı avuç izi doğrulama yeteneğini tanıttı. Hizmet, özel kızılötesi aydınlatma veya avuç içi damar sensörleri yerine görünür yüzey desenlerini analiz ediyor.

    Yazılım, avuç tanımanın kullanım alanını genişletiyor

    Tencent, Palm X’in mobil yazılım geliştirme kitleri ve arka uç API’leri üzerinden bire bir doğrulamayı ve bire çok aramayı destekleyebileceğini belirtiyor. Özel görüntüleme donanımının kaldırılması, uygun kameraya zaten sahip uygulamalarda kurulum sürtünmesini azaltabilir; ancak performans yine de görüntü kalitesine ve kontrollü çekime bağlıdır.

    Görünür avuç izleri, deri altındaki damar desenlerinden farklıdır. Entegratörler iki biyometrik yöntemi birbirinin yerine kullanılabilir kabul etmemeli veya doğruluk iddialarını aralarında aktarmamalıdır. Kamera çözünürlüğü, el konumu, aydınlatma, hareket ve arka plan kullanılabilir örnek elde edilip edilemeyeceğini etkileyebilir.

    Operasyonel güvence önemini koruyor

    Kuruluşlar sunum saldırılarına dayanıklılığı, kayıt kalitesini, mükerrer kayıt yönetimini ve temsili cihazlardaki davranışı test etmelidir. Tüketici kamerası sabit bir okuyucudan daha fazla değişkenlik getirdiği için cihaz uyumluluğu ve asgari görüntüleme şartlarının açık kabul kriterleri olmalıdır.

    Lansman, SectechMedia’nın Türkçe güvenlik teknolojileri yayınlarında ele alınan kimlik ve erişim seçeneklerini genişletiyor. Uygulama yönetişimi rızayı, şablon korumasını, saklama süresini, alternatif kimlik doğrulamayı ve inceleme süreçlerini tanımlamalıdır. Özel donanımın bulunmaması dağıtımı kolaylaştırabilir; ancak eksiksiz kimlik iş akışını doğrulama ihtiyacını ortadan kaldırmaz.

    Kaynaklar

  • Revolut, Yeni Perakende POS Platformunda Yüz Biyometrili Ödemeleri Pilot Olarak Deniyor

    Revolut, Yeni Perakende POS Platformunda Yüz Biyometrili Ödemeleri Pilot Olarak Deniyor

    Revolut, Birleşik Krallık’taki konaklama işletmelerini hedefleyen yeni satış noktası platformuyla birlikte Pay with Smile adlı yüzle doğrulanan ödeme hizmetini pilot olarak deniyor. Lansmana ilişkin haberlere göre ilk uygulama Kiss the Hippo kafelerinde test ediliyor.

    Kayıt işlemi kimliği ödeme yöntemiyle ilişkilendiriyor

    Hizmet, kayıtlı müşterinin kasada yüzünü göstererek mağaza içi işlemi onaylamasını amaçlıyor. Uygulamada biyometrik kaydın doğru müşteri ve ödeme hesabıyla ilişkilendirilmesi, ardından kullanım noktasında canlılık ile işlem niyetinin doğrulanması gerekir.

    Biyometrik kolaylık, alternatif yöntem ve itiraz yönetimi ihtiyacını ortadan kaldırmaz. Satıcılar ile ödeme sağlayıcıları; başarısız eşleşmeler, değişen görünüm, ortak hesaplar ve biyometrik seçeneği kullanmak istemeyen müşteriler için açık süreçlere ihtiyaç duyar. Kayıt rızası ve şablonların korunması da risk modelinin merkezindedir.

    Perakende performansı gerçek koşullarda ölçülmeli

    Aydınlatma, kamera konumu, müşteri hareketi ve kuyruk baskısı görüntü kalitesini etkileyebilir. Bu nedenle pilot kanıtları yalnızca başarılı gösterimlere değil; yanlış kabul, yanlış ret, işlem süresi, manuel geçersiz kılma ve erişilebilirlik sonuçlarına da dayanmalıdır.

    Lansman, ödeme kimlik doğrulamasını SectechMedia’nın Türkçe güvenlik teknolojileri yayınlarında ele alınan daha geniş kimlik ve erişim tartışmasına taşıyor. Benzer sistemleri değerlendiren kuruluşlar biyometrik eşleştirmeyi yetkilendirme politikasından ayırmalı, referans verilerini korumalı, saklama sürelerini tanımlamalı ve gereksiz biyometrik bilgileri açığa çıkarmadan itiraz edilen bir işlemi incelemeye yetecek kanıtı muhafaza etmelidir.

    Kaynaklar

  • AB, Sınır Ötesi Sağlık Verisi Değişimi için Dijital Kimlik Kurallarını Belirledi

    AB, Sınır Ötesi Sağlık Verisi Değişimi için Dijital Kimlik Kurallarını Belirledi

    Avrupa Birliği, sınır ötesi elektronik sağlık verisi değişiminde kimlik, kimlik doğrulama ve birlikte çalışabilirliğe ilişkin uygulama kurallarını kabul etti. Komisyon Uygulama Tüzüğü (AB) 2026/2099, ulusal sistemler arasında güvenilir erişimi desteklemeyi amaçlayan teknik ve organizasyonel şartları belirliyor.

    Kimlik güvencesi değişim mimarisinin bir parçası oluyor

    Sınır ötesi sağlık hizmetleri, veriyi kimin talep ettiğini veya sağladığını, kişinin hangi role sahip olduğunu ve güvenen sistemin ileri sürülen kimliğe güvenip güvenemeyeceğini belirlemelidir. Tüzük, kimlik doğrulamayı tek başına bir oturum açma özelliği olarak ele almak yerine bu kontrolleri ortak birlikte çalışabilirlik ve güvenlik şartlarıyla ilişkilendiriyor.

    Kurallar Avrupa Sağlık Veri Alanı çerçevesinin içinde yer alıyor ve ulusal kimlik ile sağlık altyapıları farklı kalırken tutarlı değişimi desteklemek üzere tasarlandı. Uygulayıcıların yerel kimlik bilgilerini ve mesleki rolleri, ulusal korumaları zayıflatmadan ortak bir güven modeline eşlemesi gerekiyor.

    Uygulama teknik bağlantının ötesinde yönetişim gerektiriyor

    Operatörler; kimlik kanıtlama, kimlik bilgisi yaşam döngüsü, rol atama, rıza ve denetim sorumluluklarını kuruluş sınırları boyunca belgelemelidir. Başarılı bir bağlantı tek başına doğru kişinin doğru erişim düzeyine sahip olduğunu kanıtlamaz. İstisna yönetimi ve iptal süreçleri de aynı zincir boyunca çalışmalıdır.

    Tüzük, kimlik güvencesi, yetkilendirme ve birlikte çalışabilirliğin düzenlemeye tabi bir ortamda nasıl birleştiğini gösterdiği için SectechMedia’nın Türkçe güvenlik teknolojileri yayınları açısından da önem taşıyor. Sağlık verisi değişimi ekipleri normal ve bozulmuş iş akışlarını test etmeli, karar kayıtlarını korumalı ve bir kimlik bilgisi ya da mesleki rol sona erdiğinde güven ilişkisinin nasıl değiştiğini doğrulamalıdır.

    Kaynaklar

  • PamStealer macOS Zararlı Yazılımına Canlı Şifre Çözme ve Çok Katmanlı Kalıcılık Eklendi

    PamStealer macOS Zararlı Yazılımına Canlı Şifre Çözme ve Çok Katmanlı Kalıcılık Eklendi

    Jamf Threat Labs, ana yükün geri alınma ve kalıcı hale getirilme biçimini değiştiren yeni bir PamStealer macOS kampanyasını belgeledi. Operasyon sahte bir kripto para cüzdanı sitesi ile AppleScript tabanlı bir tuzak kullanırken, yükün şifresinin çözülmesi saldırganların kontrolündeki altyapıyla iletişime bağlı.

    Sunucu destekli şifre çözme statik incelemeyi sınırlandırıyor

    Önceki varyantlar, şifre çözme malzemesinin daha büyük bir bölümünü ilk betiğin içine yerleştiriyordu. Jamf’a göre yeni Wavel temalı zincir, özel olarak hazırlanmış bir yardımcı program indiriyor ve yük açılmadan önce anahtar değişimini tamamlıyor. Sunucu iş birliği yapmadan analistler yalnızca ilk aşama dosyasından nihai bileşeni elde edemiyor.

    Kurban, bir disk imajını açmaya ve Script Editor üzerinden bir AppleScript çalıştırmaya yönlendiriliyor. JavaScript for Automation taşıyıcısı daha sonra yürütmeyi bir kabuk sürecine aktarıyor. Kampanya, tek bir uzaktan istismar adımından ziyade kullanıcı eylemine ve güvenilir işletim sistemi araçlarının kötüye kullanılmasına dayanıyor.

    Kalıcılık ve kimlik bilgisi riski etkiyi genişletiyor

    Bildirilen zincir birden fazla kalıcılık mekanizması kuruyor; tarayıcı, cüzdan ve hesap bilgilerini ele geçirmeye çalışıyor. Savunma ekipleri ilk tuzağı, süreç ağacını, indirilen yardımcı programları ve ağ hedeflerini saklamalıdır; çünkü altyapı değiştikten sonra katmanlardan herhangi biri ortadan kalkabilir.

    Uç nokta izleme sistemleri, Script Editor’dan kabuğa olağandışı yürütmeyi, yeni başlangıç öğelerini ve yakın zamanda kaydedilmiş altyapıdan indirilen imzasız yardımcı programları işaretlemelidir. Bu kontroller, SectechMedia’nın Türkçe güvenlik teknolojileri yayınlarında ele alınan kimlik ve uç nokta risklerini tamamlar. Kullanıcılar yazılımı yalnızca doğrulanmış üretici kanallarından kurmalı ve indirme sayfalarının sunduğu betikleri çalıştırmamalıdır.

    Kaynaklar

  • Ele Geçirilen GitHub Actions, Mini Shai-Hulud Zararlı Yazılımını Yeniden Çalıştırdı

    Ele Geçirilen GitHub Actions, Mini Shai-Hulud Zararlı Yazılımını Yeniden Çalıştırdı

    Socket araştırmasına göre Mini Shai-Hulud kampanyası sırasında daha önce ele geçirilen iki GitHub Action, eylül ayında yeniden erişilebilir hale geldi; ancak sürüm etiketleri hâlâ zararlı içeriğe işaret ediyordu. GitHub daha sonra etkilenen depoları yeniden devre dışı bıraktı.

    Yeniden erişim, mevcut bağımlılık riskini etkinleştirdi

    Etkilenen actions-cool/issues-helper ve actions-cool/maintain-one-comment eylemleri, mayıs ayında zararlı kod eklenmesinin ardından devre dışı bırakılmıştı. Socket, depoların 16 Eylül’de ele geçirilmiş sürüm etiketleri temizlenmeden geri döndüğünü bildirdi. Bu değiştirilebilir etiketlere başvuran iş akışları, yeni bir zararlı sürüm yayımlanmamış olsa bile eski yükü indirip çalıştırabilirdi.

    Yük, CI/CD ortamlarından kimlik bilgisi çalınmasıyla ilişkilendirildi. Olay, sınırlamanın yalnızca bir depoyu erişilemez kılmaya dayanmaması gerektiğini gösteriyor: erişim geri verilmeden önce etiketler, sürümler ve aşağı akış başvuruları da incelenmelidir.

    Tüketiciler değişmez referanslar ve kurtarma kontrolleri kullanmalı

    Geliştirme ekipleri etkilenen eylemlere yapılan başvuruları bulmalı, açığa çıkmış gizli bilgileri değiştirmeli ve depolar yeniden erişilebilir olduktan sonraki iş akışı geçmişini incelemelidir. Üçüncü taraf eylemlerini gözden geçirilmiş commit hash’lerine sabitlemek, değiştirilebilir üst kaynak etiketlerine bağımlılığı azaltır; ancak seçilen commit’in de güvenlik incelemesinden geçmesi gerekir.

    Olay, SectechMedia’nın Türkçe güvenlik teknolojileri yayınlarında ele alınan yazılım tedarik zinciri ve kimlik bilgisi risklerini genişletiyor. Kuruluşlar harici iş akışı bileşenlerinin envanterini tutmalı, sahiplik ve erişilebilirlik değişikliklerini izlemeli ve depo restorasyonunu yalnızca operasyonel değil, güvenlik açısından hassas bir olay olarak değerlendirmelidir.

    Kaynaklar

  • Çevre Aydınlatması ve Kamera Ortak Tasarım Denetimi

    Çevre Aydınlatması ve Kamera Ortak Tasarım Denetimi

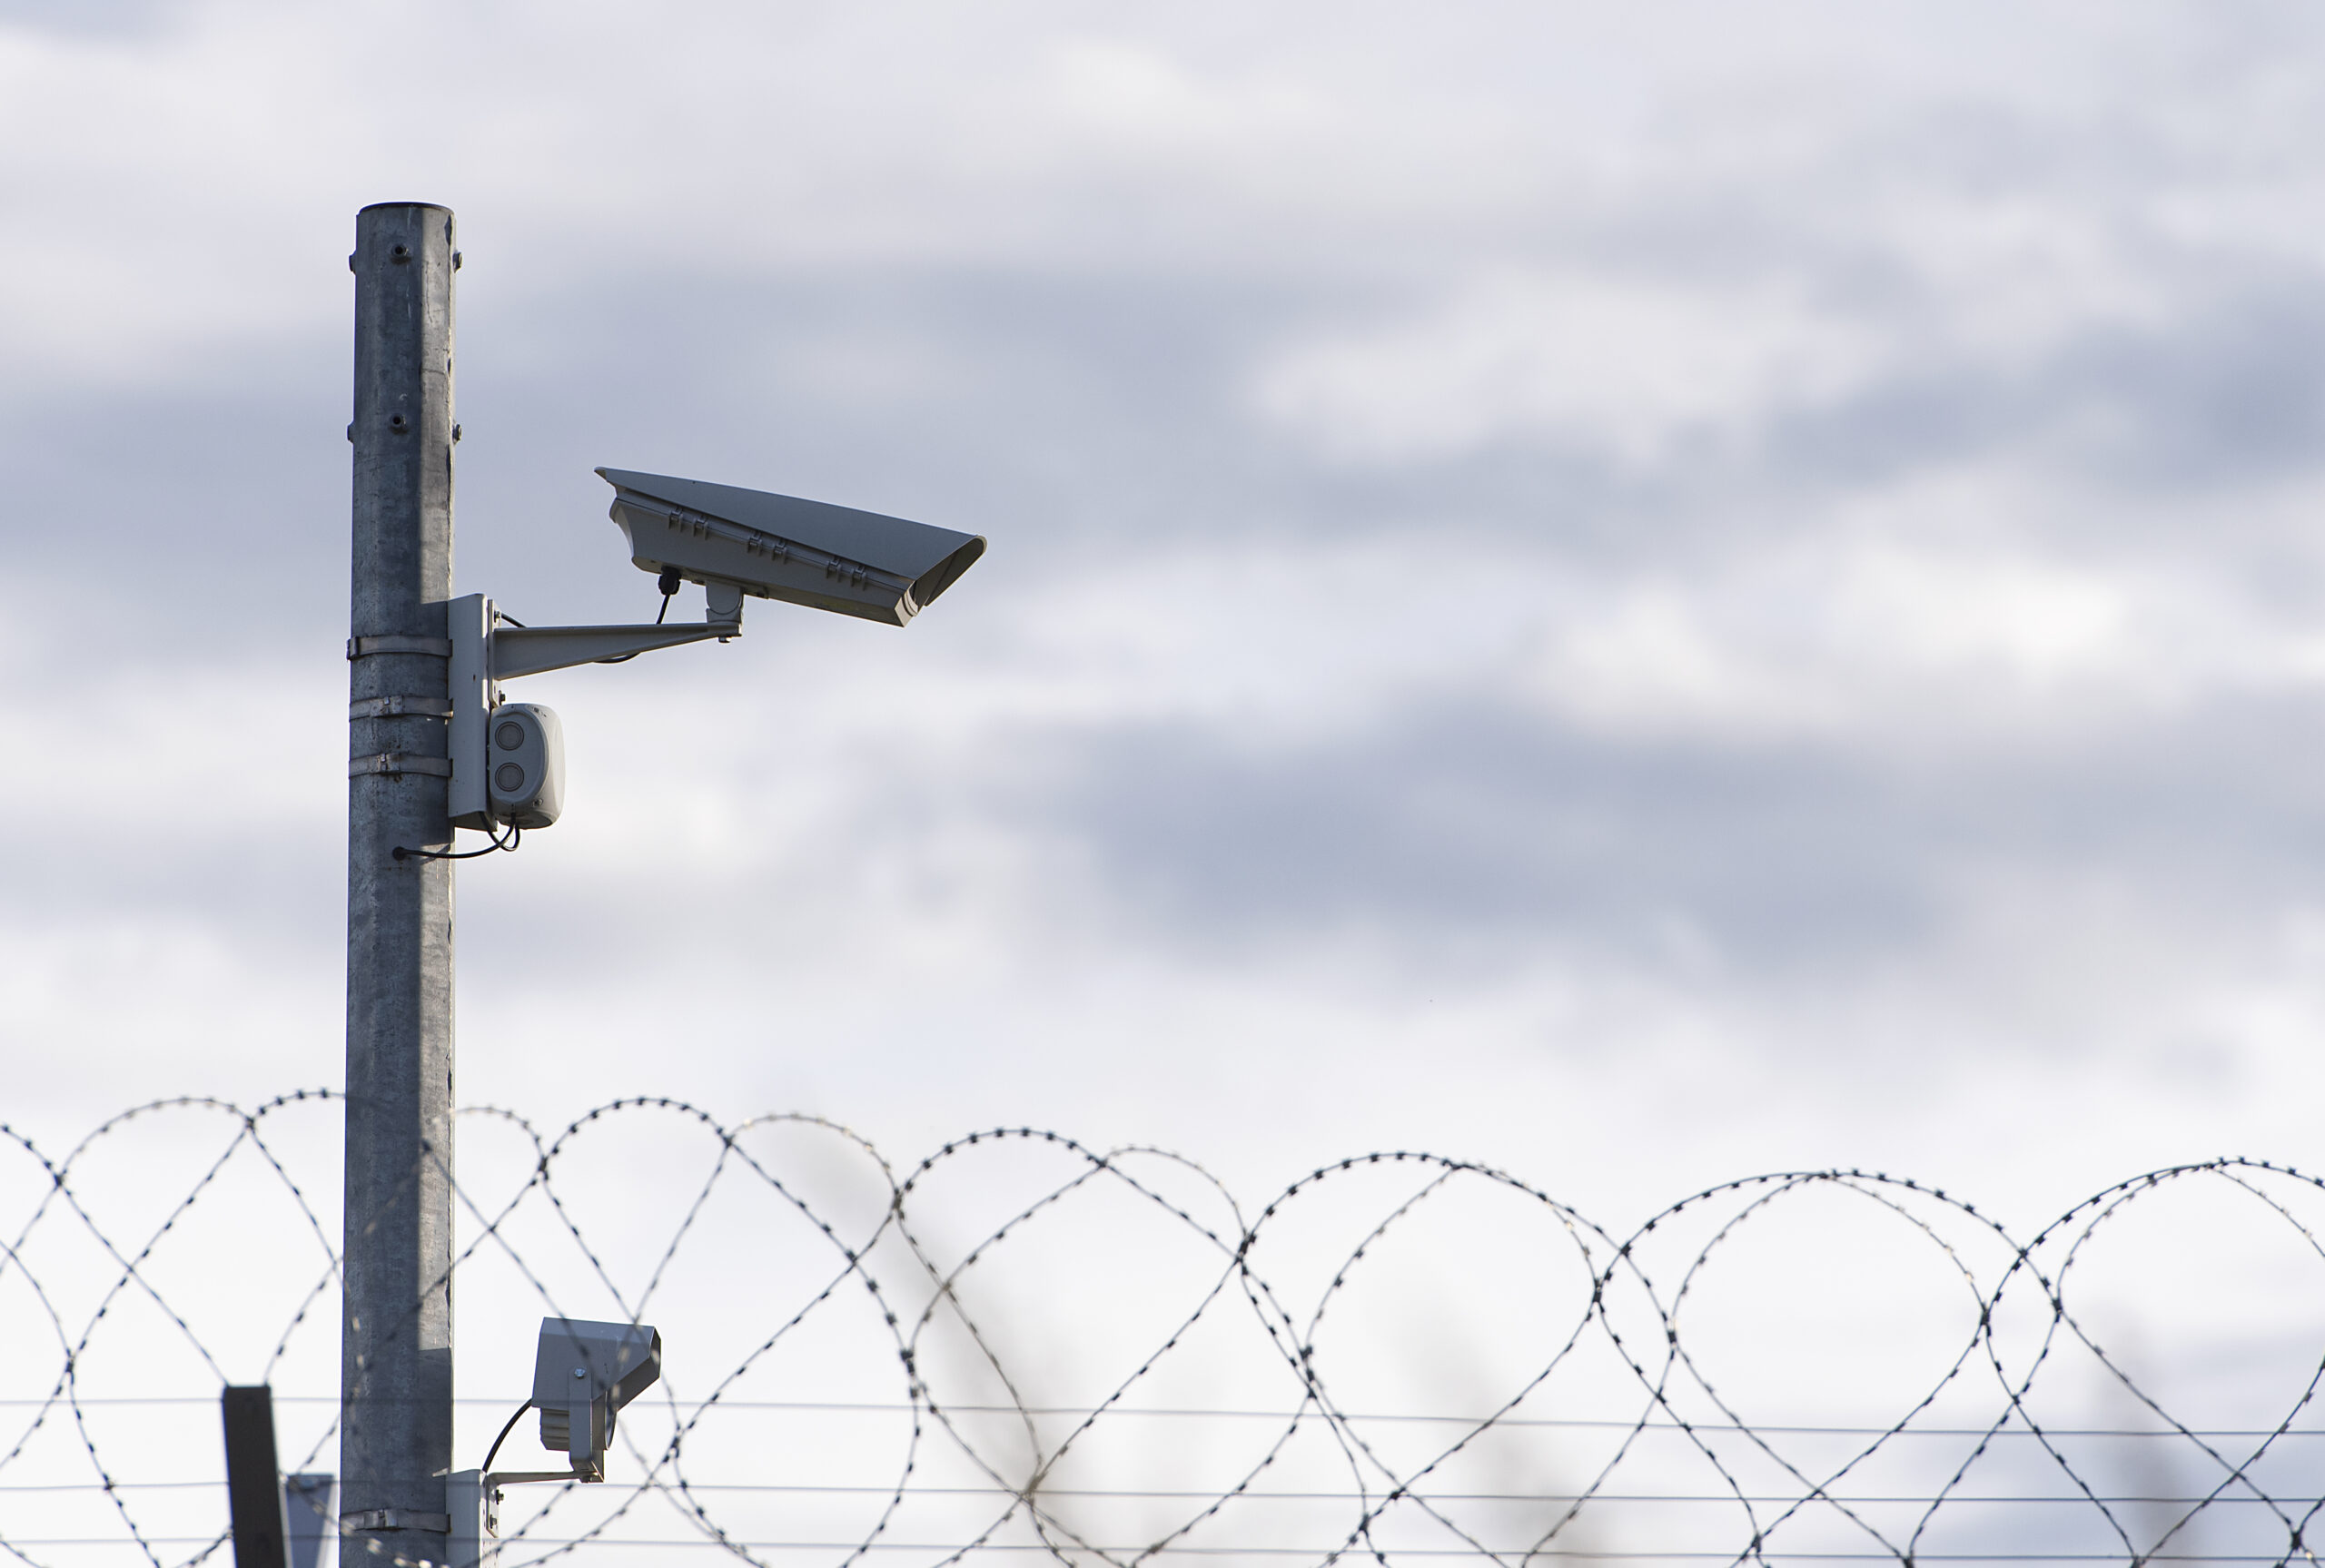
    Çevre aydınlatması ve video gözetim sistemleri çoğu zaman farklı ekipler tarafından tasarlanır; ancak performansları birbiriyle sıkı biçimde bağlantılıdır. Daha fazla ışık, kendiliğinden daha iyi kanıt sağlamaz. Hatalı yönlendirme; tanımayı güçleştiren ve analitik sistemlerin kararlılığını bozan parlama, yoğun gölgeler, yansımalar ve hızlı pozlama değişiklikleri oluşturabilir. Ortak tasarım denetimi; kamerayı, armatürü ve sahneyi tek bir algılama sistemi olarak değerlendirir.

    Operasyonel görevi tanımlayın

    Her kamera için hedefin algılama, gözlem, tanıma veya kimlik tespiti olup olmadığını belirtin. Hedef alanı, beklenen hareketi, gerekli saklama süresini ve operatör müdahalesini kaydedin. Aydınlatma kriterleri, tesis genelinde kullanılan genel bir parlaklık değeri yerine bu göreve göre belirlenmelidir.

    Kameranın konumunu, lensini, görüş alanını, montaj yüksekliğini, gündüz/gece modunu, kızılötesi özelliğini ve analitik bölgelerini belgeleyin. Aydınlatma için armatür türünü, ışın desenini, renk özelliklerini, kontrolleri, güç kaynağını ve bakım durumunu kaydedin.

    Sahneyi hava karardıktan sonra ölçün

    Çevreyi, temsili gece koşullarında inceleyin. Yatay ve dikey aydınlatmayı, homojenliği, kontrastı ve aydınlık alanlarla karanlık alanlar arasındaki geçişi değerlendirin. Kamera hedefleri üç boyutludur; bu nedenle iyi aydınlatılmış bir zemin düzlemi bile yüzleri veya araç işaretlerini gölgede bırakabilir.

    Lense doğrudan gelen parlamayı, çitlerden veya ıslak yüzeylerden kaynaklanan yansımaları ve yollardan ya da bitişik mülklerden gelen ters ışığı gözlemleyin. Bitki örtüsü, kapılar ve park edilmiş araçlar gerçekçi konumlarındayken test yapın. CISA fiziksel güvenlik kılavuzu, tek bir kontrole bağımlı olmak yerine katmanlı değerlendirmeyi vurgular.

    Kamera tepkisini ve analitik sistemleri test edin

    Temsili bir hedef sahnede hareket ederken canlı ve kaydedilmiş videoyu inceleyin. Deklanşör davranışını, hareket bulanıklığını, gürültüyü, beyaz dengesini, kızılötesine geçişi ve sıkıştırmayı kontrol edin. Aydınlatma değişikliklerinin yakındaki hedefleri aşırı pozlamadığını veya uzaktaki hedefleri gizlemediğini doğrulayın.

    Analitik kabul testlerini bölgenin tamamında ve sınır koşullarında gerçekleştirin. Farlar, böcekler, yağmur ve hareketli gölgeler gereksiz alarmlar oluşturabilir. SectechMedia’nın video analitiğinin yeniden devreye alınması kılavuzu, sahne değişikliklerinden sonra bölgeleri doğrulamak için yapılandırılmış bir yöntem sunar.

    Dayanıklılığı ve kontrolleri koordine edin

    Şebeke kesintisi, jeneratöre geçiş ve aydınlatma kontrol ağı kaybı sırasında neler olacağını belirleyin. Kritik kameralar acil durum aydınlatmasına veya bağımsız kızılötesi kapsama alanına ihtiyaç duyabilir. Hem aydınlatmayı hem de gözetimi alarm oluşturmadan devre dışı bırakabilecek tek bir kontrol komutundan kaçının.

    Aydınlatma kontrollerine erişim sınırlandırılmalı ve kaydedilmelidir. Zaman programları, fotoseller ve merkezi yönetim komutları için saatlerin tutarlı olması ve geçersiz kılma işlemlerinin belgelenmesi gerekir.

    Düzeltici faaliyetleri ve mevsimsel değişiklikleri belgeleyin

    Parlamayı, gölgeleri, kör bölgeleri ve önerilen yönlendirme ya da ekipman değişikliklerini kaydetmek için açıklama eklenmiş görüntüler kullanın. Bitki örtüsünün büyümesi, inşaat, çit değişiklikleri veya armatür değişiminden sonra yeniden test yapın. Lensleri ve armatürleri temizleyin, montaj elemanlarını doğrulayın ve arızalanan lambaların eğilimini izleyin. Başarılı bir denetim, birleşik sistemin gerçek gece koşullarında kullanılabilir kanıt ve kararlı algılama sağladığını kanıtlar.

    Kaynaklar

  • Güvenlik Operasyonlarında Alarm Eskalasyon Yollarının Test Edilmesi

    Güvenlik Operasyonlarında Alarm Eskalasyon Yollarının Test Edilmesi

    Bir alarm, yalnızca ekranda göründüğü için operasyonel açıdan etkili değildir. Olay doğru operatöre ulaşmalı, karar vermek için yeterli bağlamı taşımalı ve bildirim onayı veya müdahale geciktiğinde eskale edilmelidir. Eskalasyon yolu testi, sensörün etkinleşmesinden belgelenmiş çözüme kadar uzanan insani ve teknik zinciri doğrular.

    Tam müdahale yolunu haritalandırın

    Olay kaynaklarını, ara katman yazılımlarını, izleme konsollarını, mobil bildirimleri, çağrı zincirlerini ve harici hizmetleri belgeleyin. Her alarm sınıfı için önceliği, sorumluyu, bildirim onayı hedefini, eskalasyon aralığını ve gerekli müdahaleyi belirleyin. Mesai saatleri dışını, hafta sonlarını, yüklenici kapsamını ve birincil kontrol odasının kullanılamadığı dönemleri dahil edin.

    Teknik alımı operasyonel sorumluluktan ayırın. Bir ağ geçidi olayı başarıyla iletebilirken hedef kuyruğunda görevli personel bulunmayabilir veya mesaj tesis ve cihaz bağlamından yoksun olabilir.

    Temsilî test senaryoları oluşturun

    Uygun olduğu durumlarda izinsiz giriş, erişim reddi, zorlanmış kapı, video analitiği, yangın sistemi arayüz arızası ve iletişim kaybı için onaylı test olaylarını kullanın. Yinelenen olayları, eş zamanlı alarmları ve kasıtlı olarak onaylanmamış bir alarmı dahil edin. Testten önce beklenen zaman damgalarını ve alıcıları tanımlayın.

    Yalnızca düşük öncelikli bakım sinyallerine güvenmekten kaçının. Yüksek öncelikli iş akışları genellikle farklı kanallar, onaylar ve harici irtibat kişileri kullanır; bu nedenle bunlar için ayrı kontrollü tatbikatlar gerekir.

    Bağlamı ve zamanlamayı ölçün

    Algılama zamanını, platforma ulaşma zamanını, operatöre sunumu, bildirim onayını, eskalasyonu ve kapanışı kaydedin. Mesajın doğru tesisi, bölgeyi, cihazı, önceliği ve müdahale talimatını içerdiğini doğrulayın. Kamera görüntülerine veya prosedürlere yönlendiren bağlantılar, güvenli olmayan kimlik bilgisi paylaşımı gerektirmeden alıcı rol tarafından açılabilmelidir.

    Olaylar birden fazla sistemden geçtiğinde saat tutarlılığı kritik öneme sahiptir. SectechMedia’nın zaman damgası ve saat senkronizasyonu testi rehberi, güvenilir bir sıralamanın nasıl oluşturulacağını açıklar.

    Arıza ve devir koşullarını uygulamalı olarak test edin

    Kaçırılmış bir bildirim onayını, ulaşılamayan bir yöneticiyi, çalışmayan bir bildirim kanalını ve vardiya değişimini test edin. Alarm, önceliğini kaybetmeden veya kontrolsüz müdahalelerin yinelenmesine yol açmadan onaylanmış bir sonraki yola aktarılmalıdır. Yedek izleme konumlarının yalnızca yeni olayları değil, güncel durumu da aldığını doğrulayın.

    Harici müdahale ekipleri, üzerinde mutabık kalınmış tatbikat kanalları üzerinden sürece dahil edilmelidir. İstenmeyen bir acil durum sevki oluşturmadan iletişim bilgilerini ve kimlik doğrulama ifadelerini doğrulayın.

    Denetlenebilir bir kayıtla süreci tamamlayın

    Gözlemlenen zamanlamaları ve eylemleri hizmet seviyeleriyle karşılaştırın. Hataları yapılandırma, iletişim, personel, prosedür veya eğitim sorunları olarak sınıflandırın ve düzeltici eylemler atayın. Başarısız yolları yeniden test edin ve çağrı zincirlerini derhal güncelleyin. NIST olay müdahalesi rehberi hazırlığı, açık rolleri ve sürekli iyileştirmeyi vurgular; alarm eskalasyonu testi bu ilkeleri fiziksel ve siber-fiziksel operasyonlara uygular.

    Test edilen iletişim matrisini sürüm kontrolü ve hesap verebilir bir sorumlu ile muhafaza edin.

    Test yönetişimi ve istisna yönetimi

    Eksik bağlamla gelen bir alarmı, müdahale edemeyen bir alıcıyı ve geçici bir bakım bastırmasını dahil edin. İstisnaların süreyle sınırlandırıldığını, onaylandığını ve sonraki vardiya tarafından görülebildiğini doğrulayın. Tekrarlanan gereksiz alarmlar, normalleştirilmek yerine mühendislik düzeltmesi için eskale edilmelidir. Her manuel geçici çözümü kaydedin; çünkü resmî olmayan adımlar, gerçek bir olay sırasında zincirin çoğu zaman ilk aksayan bölümüdür.

    Referans kaynaklar

  • Yangın Alarm Ağlarında Hata Toleransı ve Kurtarma Testleri

    Yangın Alarm Ağlarında Hata Toleransı ve Kurtarma Testleri

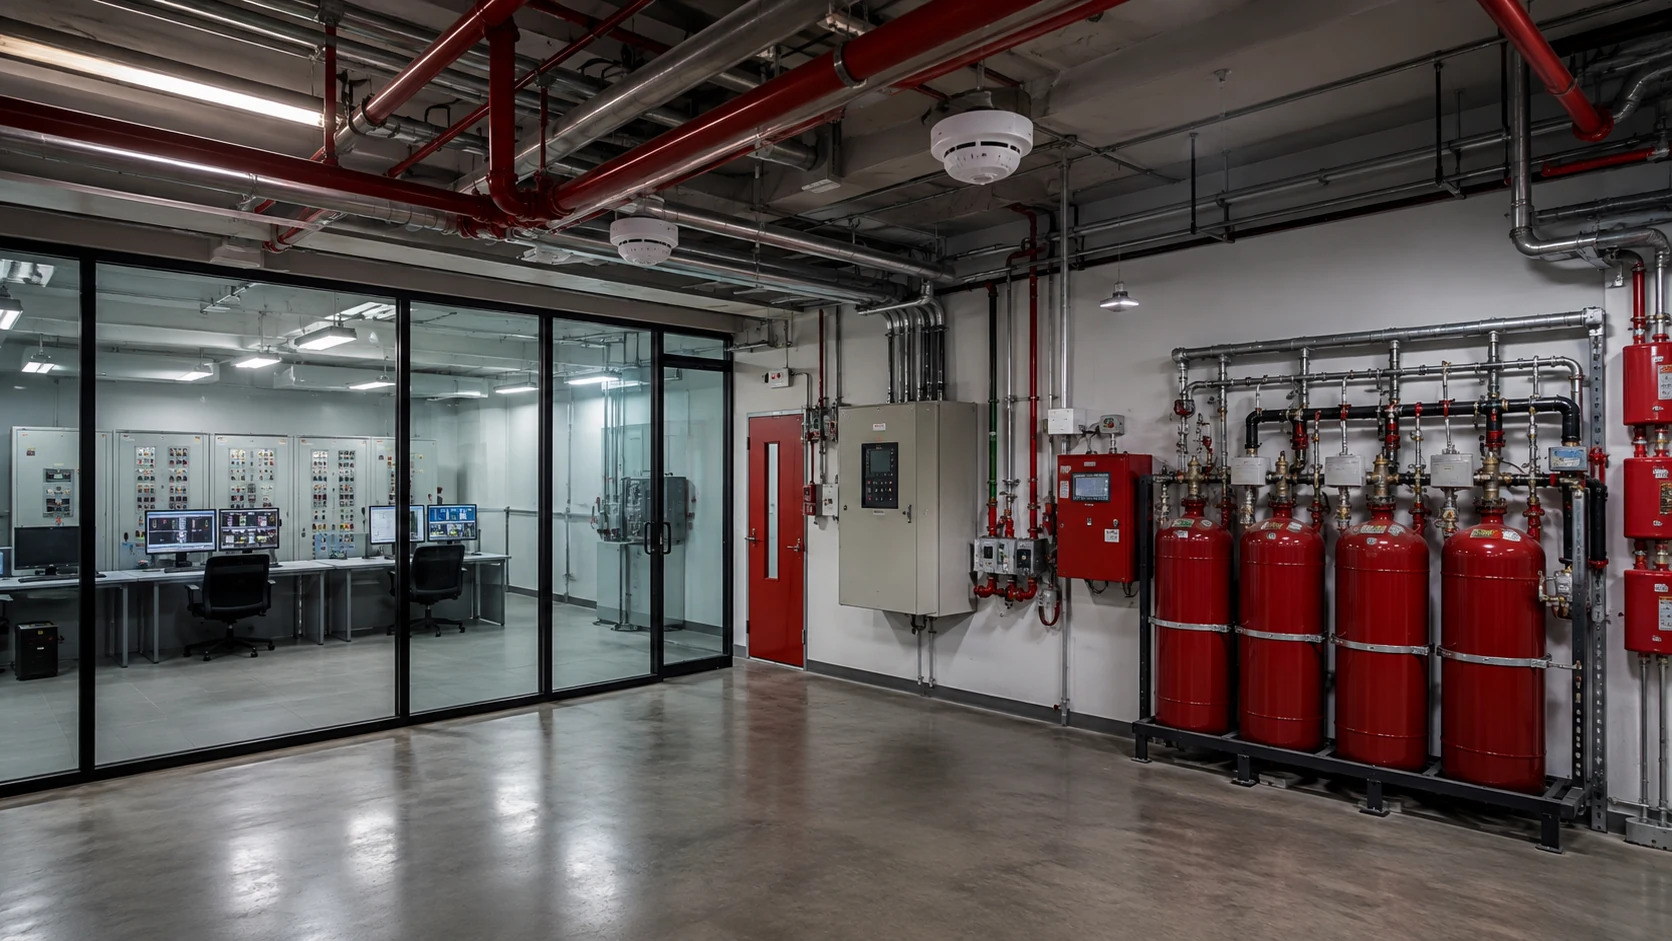
    Ağ bağlantılı yangın alarm sistemleri; algılama, kontrol ve bildirim işlevlerini paneller, düğümler ve iletişim yolları arasında dağıtır. Sistemin normal durumda olması, tek bir kablo kopmasının, arızalı düğümün veya güç kaybının doğru biçimde yalıtılacağını kanıtlamaz. Hata toleransı testi; tasarımın arıza durumunu derhâl bildirdiğini, gerekli alarm işlevlerini koruduğunu ve gizli arızalar bırakmadan yeniden hizmete döndüğünü doğrular.

    Ağı ve gerekli işlev sürdürülebilirliğini haritalandırın

    Panelleri, çevrimleri, ağ arayüzlerini, bildirim panellerini, güç kaynaklarını ve iletişim ortamlarını gösteren güncel çizimlerle başlayın. Yedekli yolları, izolatörleri ve ortak anahtarlara veya fiber dönüştürücülere bağımlılıkları belirleyin. Onaylanmış tasarım ve ekipman dokümantasyonu, her arıza durumunda hangi işlevlerin kullanılabilir kalması gerektiğini tanımlamalıdır.

    Normal düğüm durumunu, yazılım sürümlerini, senkronizasyonu ve olay yönlendirmesini kaydedin. Başlangıç durumu hâlihazırda kesintili arızalar veya belgelenmemiş devre dışı bırakmalar içeriyorsa test, kurtarma sürecini kanıtlayamaz.

    Kontrollü bir arıza matrisi oluşturun

    Her seferinde tek bir arıza planlayın: açık devre, güvenli olduğu durumlarda kısa devre, bir ağ segmentinin kaybı, bir düğümün kaybı, birincil güç kesintisi ve yedekli bir yolun arızalanması. Koşulu oluşturmadan önce beklenen panel göstergesini, etkilenen alanı, bildirim yolunu ve geri yükleme davranışını tanımlayın.

    Devre dışı kalma durumlarını sorumlu personel ve acil durum prosedürleriyle koordine edin. Onaylanmış test yöntemlerini kullanın ve yetkilendirilmiş telafi edici bir önlem olmadan can güvenliği korumasını hiçbir zaman devre dışı bırakmayın. Amaç, tahrip edici testleri doğaçlama biçimde gerçekleştirmek değil, tasarım davranışını doğrulamaktır.

    Alarm ve arıza ayrımını gözlemleyin

    Bir iletişim arızasının doğru arıza durumunu oluşturduğunu ve etkilenen segmenti tanımladığını doğrulayın. Ardından ağın etkilenmemiş bir bölümünde izin verilen bir alarm girişi oluşturun. Alarm; mevcut arıza tarafından maskelenmek yerine amaçlanan önceliğini, konumunu ve neden-sonuç eylemlerini korumalıdır.

    Yerel panel çalışmasını, uzaktan bildirimi, gözetim istasyonuna iletimi ve olay kaydını kontrol edin. SectechMedia’nın yangın alarm kontrol panellerine ilişkin genel değerlendirmesi, saha cihazı olaylarının daha geniş kontrol mimarisine nasıl bağlı olduğunu açıklamaktadır.

    Yedekliliği ve kısıtlı çalışma modlarını test edin

    Halka, çift yol veya yedekli sunucu sağlandığı durumlarda geçiş davranışını ölçün ve görünürlükte yaşanan geçici kayıpları belirleyin. İzolatörlerin arızayı amaçlanan bölümle sınırladığını doğrulayın. IP bağlantılı bileşenlerde ağ yük devrinin güncelliğini yitirmiş durum bilgisine, yinelenen olaylara veya saat sapmasına yol açmadığını doğrulayın.

    Akü destekli çalışmayı ve geri yüklemeyi üreticinin öngördüğü sırayla test edin. Yeniden bağlanan bir düğüm, yanlış alarm oluşturmadan veya çözümlenmemiş bir arıza durumunu sessizce temizlemeden yapılandırmasını ve durumunu senkronize etmelidir.

    Her devre dışı kalma durumunu kanıtlarla kapatın

    Oluşturulan arızayı, zaman damgalarını, görüntülenen mesajları, çalışmayı sürdüren işlevleri, geri yükleme sırasını ve düzeltici işlemi kaydedin. Tüm panelleri ve gözetim sistemlerini normal durumla mutabık hâle getirin, ardından devre dışı bırakılmış hiçbir noktanın veya atlamanın kalmadığını doğrulayın. Topoloji değişikliklerinden, panel değişiminden veya büyük yazılım güncellemelerinden sonra testleri tekrarlayın. NIST yangın araştırması kaynakları, yangın güvenliği mühendisliğinde deneysel performans kanıtlarının önemini desteklemektedir.

    Geri yükleme sonrasında eğilimleri inceleyin

    Normal hizmet yeniden başladıktan sonra tekrarlanan bağlantı dalgalanmaları, düğüm sıfırlamaları veya gecikmiş senkronizasyon açısından arıza geçmişini inceleyin. Kesintili örüntüler, tek bir geçti/kaldı testinin gözden kaçırdığı sınırda çalışan kablolamayı, kararsız gücü veya aşırı yüklenmiş arayüzleri ortaya çıkarabilir. Takip izleme görevini atayın ve bakım kayıtlarının test edilen kesin topolojiyi ve ürün yazılımı durumunu belirttiğini doğrulayın.

    Referans kaynaklar

  • Kamera Gizlilik Maskesi Kalıcılığı ve Yapılandırma Sapması Testi

    Kamera Gizlilik Maskesi Kalıcılığı ve Yapılandırma Sapması Testi

    Gizlilik maskeleri, operatörlerin, kayıtların ve sonraki aşamadaki analiz sistemlerinin korunan alanları görmesini önlemek amacıyla kullanılır. Devreye alma sırasında doğru görünen bir maske; lens ayarı, elektronik sabitleme değişikliği, kamera değişimi, ürün yazılımı güncellemesi veya ön ayar değişikliği sonrasında kayabilir. Kalıcılık testi, korumanın kameranın gerçek çalışma modlarının tamamında doğru hizalamayı koruduğunu kanıtlar.

    Korunan sahneyi ve politikayı tanımlayın

    Her maskenin gerekçesini, korunan geometriyi ve uygulanması gereken görüntüleri belgeleyin. Kamera modelini, ürün yazılımını, lens konumunu, çözünürlüğü, yönü ve görüntü düzeltme ayarlarını kaydedin. Hareketli mobilyalar veya araçlar yerine duvar kenarları, pencereler ya da yapısal işaretler gibi sabit sahne referanslarını kullanın.

    Ekran görüntüleri tek başına yeterli değildir; çünkü yakınlaştırma, gündüz/gece geçişi veya yeniden başlatma sırasında ne olduğunu açıklamaz. Her maskenin yetkili sahibini ve değişiklik sürecini belirleyin.

    İlgili tüm video yollarını test edin

    Maskeyi canlı görüntüde, kayıt oynatımında, ikincil akışlarda, mobil istemcilerde, video duvarı kod çözücülerinde ve dışa aktarılan kliplerde doğrulayın. Anlık görüntülerin, küçük resimlerin ve analiz önizlemelerinin korunan bölgeyi açığa çıkarmadığını teyit edin. Kamera, maskelenmiş görüntünün dışında meta veri oluşturuyorsa koordinatların veya sınıflandırmaların hassas faaliyetleri yine de ifşa edip etmediğini belirleyin.

    Desteklenen her çözünürlüğü ve en-boy oranını test edin. Bir koordinat sisteminde tanımlanan maske, akış kırpıldığında veya döndürüldüğünde kayabilir. SectechMedia’nın video analizi bölge geometrisinin yeniden devreye alınması kılavuzu, sahne geometrisinin kontrolüne yönelik ilişkili bir yöntem sunar.

    Hareketleri ve çalışma modlarını uygulayın

    PTZ kameralar için her ön ayarı, devriyeyi ve manuel sınırı test edin. Maskelerin mutlak yatay hareket, dikey hareket ve yakınlaştırma koordinatlarına bağlı olup olmadığını ve hareket sırasında kararlı kalıp kalmadığını doğrulayın. Sabit kameralar için optik yakınlaştırmayı, elektronik sabitlemeyi, görüntü düzeltmeyi, koridor modunu ve gündüz/gece geçişini çalıştırın.

    Yalnızca nihai konumları değil, geçişleri de gözlemleyin. Korunan bir pencere, ön ayar hareket ederken veya pozlama değişirken kısa süreliğine görünür hâle gelmemelidir.

    Kontrollü yapılandırma değişiklikleri uygulayın

    Kamerayı ve kayıt cihazını yeniden başlatın, temsili bir cihazda yapılandırma yedeğini geri yükleyin ve desteklenen bir ürün yazılımı güncellemesini uygulayın. Her işlemden sonra maske sayısını, şeklini, konumunu ve uygulanmasını doğrulayın. Sapmanın görsel incelemeden önce tespit edilebilmesi için mevcut yapılandırmayı onaylı bir referans yapılandırmayla karşılaştırın.

    Maske düzenlemeyi yetkili rollerle sınırlandırın ve değişikliklerin bir denetim olayı oluşturduğunu doğrulayın. Maske koordinatlarını içeren yönetim dışa aktarımları, diğer hassas yapılandırma verileriyle aynı düzeyde korunmalıdır.

    Kanıtları ve yeniden test tetikleyicilerini belgeleyin

    Her akış ve moddan alınan açıklama eklenmiş referans görüntülerini, desteklendiği durumlarda yapılandırma karmalarını, operatör kimliğini ve test zaman damgalarını saklayın. Hataları geometri, istemci, kayıt, analiz veya değişiklik kontrolü sorunları olarak sınıflandırın. Kamera hareketi, lens bakımı, ürün yazılımı değişikliği, sahnedeki yapısal çalışma veya gizlilik politikası revizyonu sonrasında yeniden test yapın. NIST güvenlik ve gizlilik çerçeveleri, bu kanıtların sürdürülmesi için bir yönetişim temeli sağlar.

    Operatör ve kayıt cihazı davranışını doğrulayın

    Yetkisiz rollerin maskeleri devre dışı bırakamadığını veya yeniden boyutlandıramadığını ve kayıt cihazı tarafındaki bindirmelerin kamera tarafından uygulanan korumanın yerini almadığını doğrulayın. Onaylanan her değişiklik için denetim günlüklerini inceleyin, ardından yapılandırma kaydedildikten sonra canlı, kayıtlı ve dışa aktarılmış görüntüleri karşılaştırın.

    Referans kaynaklar

  • Erişim Kontrol Denetleyicisi Yedekleme ve Geri Yükleme Doğrulaması

    Erişim Kontrol Denetleyicisi Yedekleme ve Geri Yükleme Doğrulaması

    Erişim kontrol platformları genellikle bir yedeklemenin başarıyla tamamlandığını bildirir, ancak bu mesaj donanım arızası, bozulma veya başarısız bir yükseltme sonrasında denetleyicinin geri yüklenebileceğini kanıtlamaz. Etkili bir kurtarma programı; kimlikler, kimlik bilgileri, kapı yapılandırması, zaman çizelgeleri, alarm mantığı, entegrasyonlar, kriptografik materyaller ve denetim kanıtları dâhil olmak üzere işletim durumunun tamamını doğrular.

    Kurtarılabilir yapılandırmayı tanımlayın

    Denetleyicilerin, genişletme modüllerinin, okuyucuların, arayüzlerin ve yazılım sürümlerinin envanterini çıkararak başlayın. Hangi bilgilerin merkezi olarak tutulduğunu ve hangilerinin yalnızca saha donanımında kaldığını kaydedin. Bazı sistemler sunucu veritabanını yedekler ancak denetleyiciye özgü dosyaları, sertifikaları, özel betikleri veya entegrasyon sırlarını yedeklemeye dâhil etmez. Her denetleyici sınıfını yeniden oluşturmak için gereken bileşenleri tam olarak belgeleyin.

    Operasyonel riski yansıtan kurtarma hedefleri belirleyin. Bir genel merkez girişi ile uzaktaki bir altyapı hizmeti kabini, farklı kurtarma süresi ve veri kaybı toleransları gerektirebilir. NIST acil durum planlama kılavuzu, tek bir genel yedekleme zaman çizelgesine bağlı kalmak yerine teknik kurtarma prosedürlerinin iş etkisiyle ilişkilendirilmesini önerir.

    Yedekleri güvenlik varlıkları olarak koruyun

    Denetleyici yedekleri; kart sahibi verileri, ağ adresleri, şifreleme anahtarları ve ayrıcalıklı yapılandırmalar içerebilir. Bunları şifreleme, rol tabanlı erişim, bütünlük kontrolleri ve saklama denetimleriyle koruyun. Fidye yazılımlarının veya yönetim hatalarının hem canlı sistemi hem de kurtarma materyallerini ortadan kaldırmasını önlemek için en az bir kopyayı üretim yönetimi ortamının dışında tutun.

    Her yedeğin tanımlanabilir bir kaynak cihazı, yazılım sürümü, oluşturulma zamanı ve onaylı sahibi olmalıdır. Karma değerleri ve değiştirilemez depolama, istenmeyen değişikliklerin tespit edilmesine yardımcı olabilir. Geri yükleme kimlik bilgileri, rutin operatör hesaplarından ayrı olarak kontrol edilmelidir.

    Temsilî bir test ortamında geri yükleyin

    Üretimdeki bir denetleyiciyle eşleşen yedek veya izole edilmiş donanım kullanın. Yedeği geri yükleyin ve cihazın başlatıldığını, güvenli iletişim kurduğunu ve amaçlanan yapılandırmayı aldığını doğrulayın. Kart sahibi sayılarını, erişim düzeylerini, zaman çizelgelerini, tatil günlerini, kapı parametrelerini, giriş/çıkış mantığını ve olay yönlendirmesini referans değerlerle karşılaştırın.

    Bir veritabanının hatasız açılması yeterli değildir. Geçerli bir kimlik bilgisi, reddedilen bir kimlik bilgisi, zorla açılan kapı alarmı, iletişim kesintisi ve sunucuyla bağlantı kesikken yerel karar verme senaryolarını uygulayın. SectechMedia’nın erişim kontrolü olay ve saat testi kılavuzu, denetim güvenilirliği için tamamlayıcı kontroller sunar.

    Sürüm ve anahtar bağımlılıklarını dikkate alın

    Yedek donanım farklı bir ürün yazılımı dalını çalıştırdığında veya sertifikalar ile şifreleme anahtarları kullanılamadığında kurtarma başarısız olabilir. Desteklenen yükseltme ve sürüm düşürme yollarını, anahtar içe aktarma prosedürlerini ve lisans geri yükleme işlemlerini test edin. Bir yedek yalnızca ara bir yazılım sürümü üzerinden geri yüklenebiliyorsa bu yükleyiciyi saklayın ve işlem sırasını belgeleyin.

    Kimlik sistemleri, video platformları ve ziyaretçi yönetimiyle entegrasyonlar, üretim dışı uç noktalarla test edilmelidir. Geri yüklenen bağlayıcıların canlı sistemlere yanlışlıkla komut göndermediğini veya yinelenen kayıtlar oluşturmadığını doğrulayın.

    Testi kanıtlarla tamamlayın

    Kurtarma süresini, geri yüklenen verilerin kapsamını, istisnaları ve düzeltici eylemleri kaydedin. Her mimari veya ürün yazılımı değişikliğinden sonra çalışma kılavuzunu güncelleyin ve testleri risk temelli bir zaman çizelgesine göre tekrarlayın. Olgun bir yedekleme programı, kurtarılabilirliği yalnızca dosyaların varlığıyla değil, gözlemlenen sonuçlarla kanıtlar.

    Referans kaynaklar