Autor: Osiris

  • Validación del mapa de clutter de radares perimetrales y nueva puesta en servicio estacional

    Validación del mapa de clutter de radares perimetrales y nueva puesta en servicio estacional

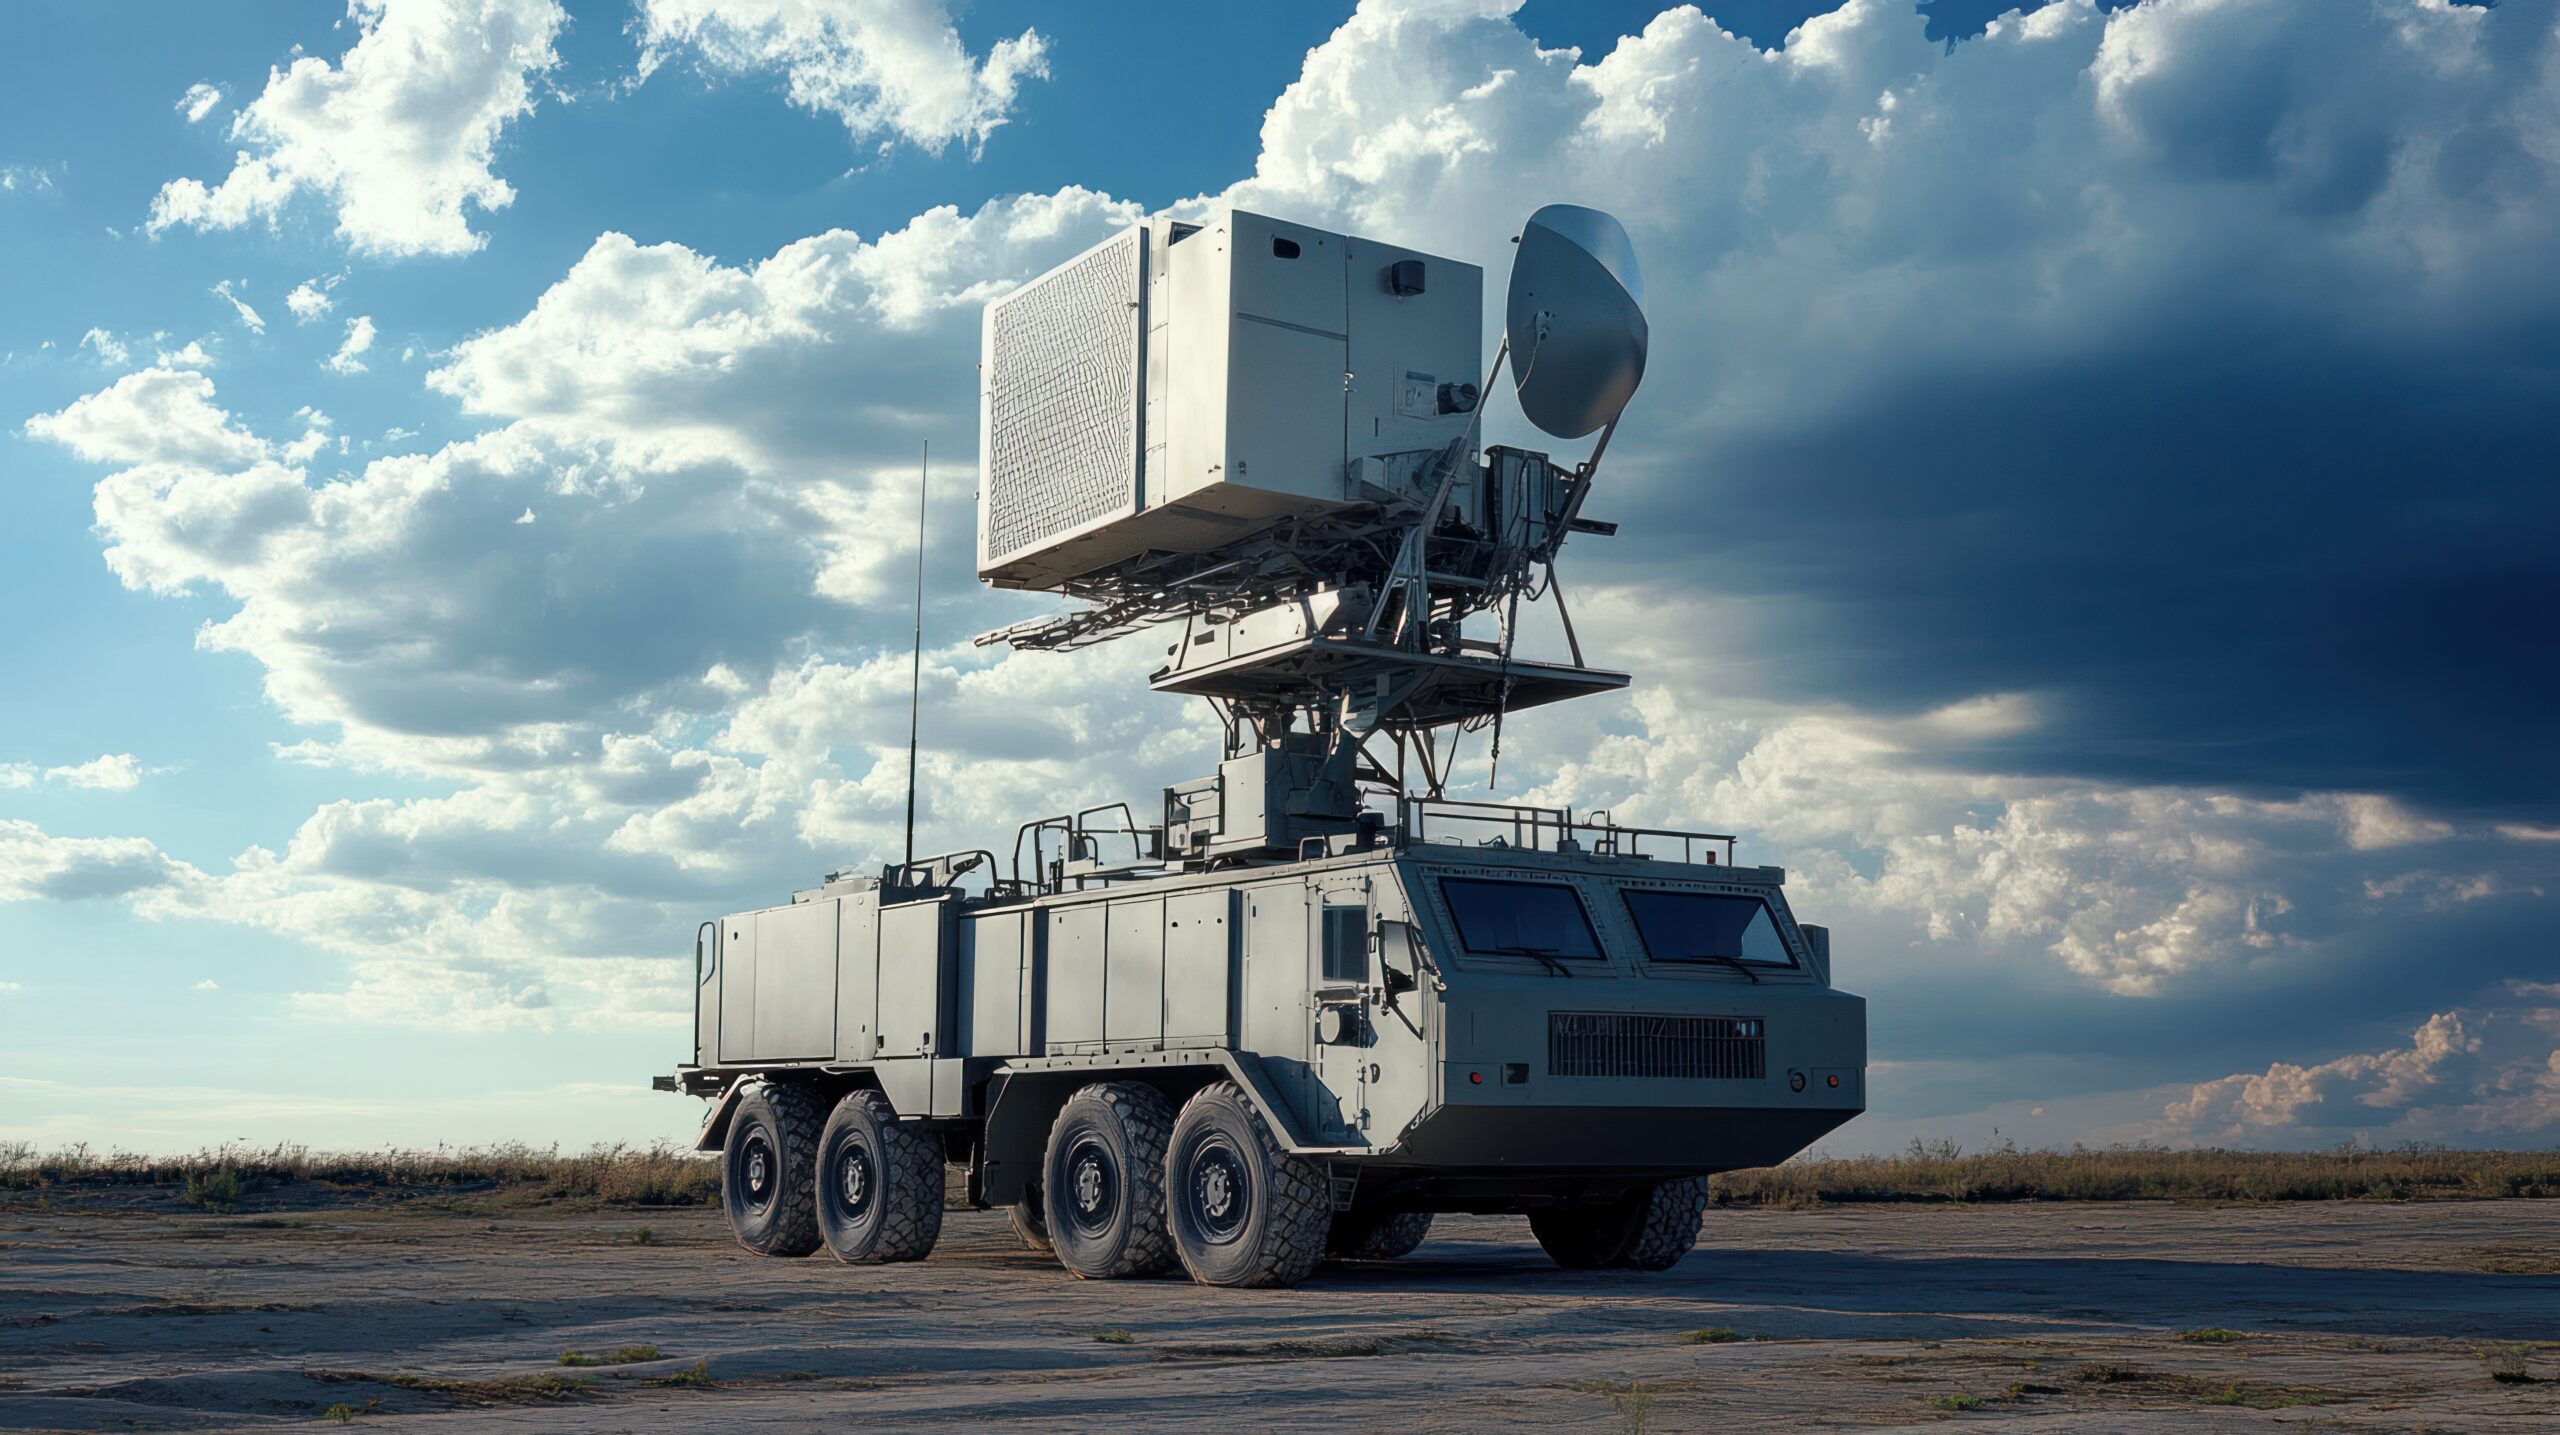
    El radar perimetral aprende o utiliza un mapa de reflejos estacionarios para poder distinguir los objetivos en movimiento de edificios, vallas y terreno. Las obras, la vegetación y las condiciones estacionales pueden hacer que ese mapa sea inexacto incluso cuando el sensor sigue en línea.

    Registrar el modelo de cobertura aceptado

    Conserve la ubicación, la altura y la orientación del radar, la versión del software, los sectores de alcance y las zonas de exclusión. Mantenga un plano del emplazamiento con los objetos reflectantes importantes y el límite de detección aprobado. Registre las clases de objetivos, velocidades y secciones transversales utilizadas durante la aceptación.

    Documente las áreas donde la geometría limita el rendimiento. Una zona ciega detrás de un edificio debe tratarse como una limitación de diseño con cobertura compensatoria, no ocultarse mediante una afirmación general de rendimiento.

    Revisar el clutter y los cambios ambientales

    Compare la escena actual con el mapa aceptado. Las nuevas estructuras metálicas, la maquinaria estacionada, las vallas, las grúas y la vegetación en crecimiento pueden modificar los reflejos. La lluvia, el agua estancada y la nieve también pueden alterar el comportamiento del fondo o las trayectorias de los objetivos.

    Examine las alarmas molestas por ubicación y condiciones meteorológicas. Una agrupación repetida puede identificar una rama en movimiento, un elemento de drenaje o una instalación mecánica. La corrección física puede resultar más fiable que reducir la sensibilidad en todo un sector.

    Realizar pruebas de trayectorias controladas

    Desplace personas y vehículos representativos por las zonas de cobertura cercana, intermedia y lejana en distintas direcciones y a diferentes velocidades. Cruce los límites de los sectores y acérquese siguiendo trayectorias radiales y tangenciales. Registre el tiempo de detección, la continuidad de la trayectoria, la clasificación y el error de ubicación.

    Incluya varios objetivos cuando sea necesario. Confirme que las trayectorias no se fusionen ni intercambien identidades cerca del clutter y que las zonas de exclusión no creen un corredor sin probar.

    Verificar la transferencia y el encaminamiento de alarmas

    Compruebe la orientación de las cámaras, la precisión de las posiciones preestablecidas y la presentación en la sala de control para cada ruta de prueba. Mida el tiempo transcurrido desde la detección por radar hasta disponer de un contexto visual útil. Confirme que las coordenadas del mapa, la sincronización horaria y la orientación del emplazamiento sigan alineadas entre los sistemas.

    Las pruebas de radar deben integrarse en un aseguramiento más amplio de intrusión y seguridad perimetral, en lugar de terminar en la consola del sensor.

    Gobernar la reasignación del mapa

    Realice una copia de seguridad de la configuración actual antes de generar o editar un mapa de clutter. Compare el rendimiento de detección antes y después del cambio y conserve una copia de reversión. Vuelva a poner el sistema en servicio después de obras, reubicaciones del sensor, trabajos importantes en la vegetación, cambios de software o alarmas repetidas relacionadas con las condiciones meteorológicas. El registro final debe indicar tanto el rendimiento relativo a las alarmas molestas como los resultados aprobados de detección de objetivos.

    Revisar el rendimiento con el personal de operaciones

    Incluya a los operadores de la sala de control en la revisión, porque las trayectorias repetidas de escaso valor pueden generar carga de trabajo incluso cuando la detección técnica se mantiene dentro de las especificaciones. Compare los resultados de reconocimiento, clasificación y despacho con el registro del sensor.

    Mantenga un registro por zonas de las limitaciones conocidas, las cámaras compensatorias y los ajustes estacionales. Si la reasignación del mapa mejora una ruta pero debilita otra, el cambio no ha superado la aceptación. Exija una nueva prueba presenciada y conserve las trayectorias sin procesar o las grabaciones de pantalla para futuras comparaciones.

    Revise el mapa aceptado con los equipos de mantenimiento y registre quién es responsable de cada obstrucción física o condición ambiental recurrente.

    Fuentes de referencia

  • Geometría de zonas de analítica de vídeo y nueva puesta en servicio de cámaras

    Geometría de zonas de analítica de vídeo y nueva puesta en servicio de cámaras

    La analítica de vídeo puede seguir indicando un servicio correcto después de que una cámara se haya movido lo suficiente como para invalidar sus zonas de detección. La nueva puesta en servicio debe verificar la geometría de la escena, el tamaño del objetivo, la oclusión y el encaminamiento de eventos siempre que cambien la vista o el entorno.

    Conservar la vista aceptada

    Conserve una imagen de referencia que muestre el campo de visión aprobado, el horizonte, los puntos de referencia y los límites de las zonas. Registre los ajustes del objetivo, la altura de montaje, el ángulo de la cámara, la resolución, la frecuencia de fotogramas y la versión de la analítica. Estos valores permiten a un técnico distinguir un cambio de escena de un cambio de algoritmo.

    Utilice la detección de manipulación como alerta, no como único control. Los pequeños desplazamientos, los cambios de zoom o los ajustes de enfoque pueden quedar por debajo de un umbral de manipulación y, aun así, modificar de forma sustancial los píxeles del objetivo.

    Reconstruir la geometría a partir de la escena

    Confirme que las líneas de calibración, los mapas de perspectiva y las zonas de exclusión coinciden con las características físicas actuales. Recorra las partes cercana, intermedia y lejana de cada zona siguiendo trayectorias representativas de los objetivos. Verifique que la analítica mantiene el tamaño de objeto y la confianza de clasificación requeridos.

    Compruebe las entradas, las esquinas y los límites de zona donde una trayectoria puede aparecer tarde o desaparecer antes de tiempo. La vegetación, los vehículos estacionados y las estructuras nuevas pueden crear oclusiones que no existían durante la aceptación.

    Probar escenarios operativos

    Realice pruebas aprobadas de intrusión, merodeo, dirección y cruce de línea a distintas velocidades y ángulos. Incluya más de una persona o vehículo cuando se espere que el sistema separe los objetivos. Pruebe las transiciones de luz diurna, poca luz e iluminación de la escena.

    Registre tanto los eventos omitidos como las alarmas molestas. Un cambio de ajuste que suprima las sombras pero también omita una aproximación lenta no constituye una mejora aceptable.

    Verificar la cadena de eventos

    Confirme que cada detección aceptada llega al sistema de gestión de vídeo y al flujo de trabajo de la sala de control con la cámara, la zona, la marca de tiempo y el clip correctos. Mida la latencia de aviso y visualización. Si la cámara activa iluminación, audio u otro sensor, verifique esas acciones sin suponer que una alarma de analítica local demuestra el éxito de la integración.

    La nueva puesta en servicio debe seguir formando parte del plan de mantenimiento general de videovigilancia e imagen, con una responsabilidad clara sobre los cambios de escena.

    Controlar y revisar los cambios

    Almacene capturas de pantalla anteriores y posteriores, exportaciones de ajustes, rutas de prueba y resultados. Exija aprobación para reducciones importantes de sensibilidad o de zonas y conserve una copia de reversión. Repita una prueba representativa después de actualizaciones de firmware, modelo, VMS o red, y programe comprobaciones periódicas para las cámaras expuestas a vibraciones, obras o vegetación estacional.

    Medir la estabilidad posterior al cambio

    Observe la cámara durante periodos de funcionamiento representativos después de la nueva puesta en servicio. Compare el volumen de alarmas, la combinación de clasificaciones y las decisiones de los operadores con la línea base aceptada. Una breve prueba de recorrido no puede revelar todas las sombras en movimiento, reflejos de faros u obstrucciones recurrentes.

    Asigne las zonas ciegas y las fuentes de molestias no resueltas a responsables identificados. Cuando no pueda corregirse la geometría, documente la cobertura compensatoria y sus limitaciones. Cierre el registro de nueva puesta en servicio únicamente después de superar tanto las pruebas de detección controladas como un periodo de observación definido.

    Documente el campo de visión final y la fecha de prueba aprobada.

    Fuentes de referencia

  • Pruebas de marcas de tiempo de eventos y sincronización de relojes en el control de acceso

    Pruebas de marcas de tiempo de eventos y sincronización de relojes en el control de acceso

    Las investigaciones de control de acceso dependen de saber qué evento ocurrió primero. Una transacción de puerta, un vídeo de alarma y un registro de intrusión pueden describir el mismo incidente con distintas marcas de tiempo cuando los relojes de los controladores derivan o los sistemas aplican las zonas horarias de forma incoherente.

    Identificar todos los relojes de la cadena de eventos

    Identifique la fuente horaria utilizada por el servidor de gestión, la base de datos, los controladores de campo, los lectores, el sistema de vídeo y la plataforma de operaciones de seguridad. Registre si cada dispositivo almacena la hora local o la hora universal coordinada y dónde se realiza la conversión del horario de verano.

    Defina el desfase aceptado para la visualización operativa y la correlación forense. Unos pocos segundos pueden ser aceptables para el acceso rutinario, mientras que un flujo de trabajo de vídeo o enclavamiento estrechamente integrado puede exigir una tolerancia menor.

    Crear un evento de referencia repetible

    Utilice una credencial de prueba aprobada en una puerta seleccionada mientras registra una referencia horaria independiente y fiable. Genere un acceso concedido, un acceso denegado, una alarma de puerta forzada y una alarma de puerta mantenida abierta. Capture las marcas de tiempo en el controlador, el servidor, la base de datos de auditoría y la pantalla del operador.

    Repita la prueba en un controlador remoto y en un dispositivo que se haya reiniciado recientemente. Compare la hora de creación del evento con la hora de recepción para no confundir el retardo de red con un error del reloj.

    Probar las interrupciones y la resincronización

    Desconecte un controlador siguiendo un plan controlado, permita que registre transacciones locales y después restablezca las comunicaciones. Confirme que los eventos almacenados en búfer conservan sus horas de ocurrencia originales y aparecen en el orden correcto tras la carga.

    Reinicie los servicios horarios y pruebe un límite de horario de verano o de zona horaria en un entorno que no sea de producción siempre que sea posible. Verifique que las marcas de tiempo duplicadas o imposibles se gestionen de forma clara, en lugar de reordenarse silenciosamente.

    Verificar la correlación entre sistemas

    Compare los eventos de acceso con los marcadores de vídeo, las alarmas de intrusión y los registros de visitantes. Confirme que un operador que seleccione un evento de acceso reciba el intervalo de cámara correcto. Si las integraciones añaden su propia marca de tiempo, documente qué valor es el oficial.

    El aseguramiento horario debe formar parte de una gobernanza más amplia de control de acceso e identidad, especialmente cuando los registros respaldan investigaciones o informes de cumplimiento.

    Supervisar la deriva durante el ciclo de vida

    Registre el desfase por dispositivo y analice su evolución a lo largo del tiempo. Genere alertas ante fallos de sincronización, grandes saltos o controladores que pierdan repetidamente la hora tras una interrupción de la alimentación. Repita las pruebas después de cambios de firmware, red, directorio o servicio horario.

    Conserve las capturas de pantalla, los registros sin procesar y la referencia fiable utilizada durante las pruebas. Clasifique las desviaciones como errores del reloj del dispositivo, de conversión, de transporte o de visualización. Corrija la causa raíz y vuelva a ejecutar la misma secuencia de eventos antes de cerrar la incidencia.

    Definir la responsabilidad y el escalado

    Asigne responsabilidades sobre las fuentes horarias empresariales, la configuración de controladores y el mapeo de integraciones. Cuando aparezca una alerta de deriva, los operadores necesitan una vía de escalado documentada, no un reajuste informal del reloj. Registre la causa, el intervalo afectado y cualquier prueba cuya cronología pueda requerir una salvedad.

    Incluya la integridad horaria en los informes rutinarios de estado. Un servidor sincronizado no puede compensar un controlador que ha dejado de aceptar actualizaciones, y un reloj correcto del controlador no impide que una plataforma receptora aplique la zona horaria equivocada. Cierre las incidencias únicamente después de repetir satisfactoriamente un evento de extremo a extremo.

    Fuentes de referencia

  • Validación de referencias de cámaras térmicas y pruebas de deriva de medición

    Validación de referencias de cámaras térmicas y pruebas de deriva de medición

    Una cámara térmica puede producir una imagen estable mientras las temperaturas que comunica se alejan gradualmente de la referencia aceptada. Por tanto, la puesta en servicio y el mantenimiento deben comprobar la cadena de medición completa, en lugar de evaluar únicamente la calidad de imagen.

    Definir la tarea de medición prevista

    Comience documentando si la cámara se utiliza para la detección relativa de puntos calientes, alarmas de umbral o medición trazable de temperatura. Son tareas diferentes. Un sistema destinado únicamente a destacar objetos más calientes puede no necesitar el mismo procedimiento de referencia que una alarma de protección de procesos.

    Registre el modelo de cámara, el objetivo, la distancia de montaje, el campo de visión, el firmware, el intervalo de medición y las reglas de alarma. Conserve los ajustes aprobados de emisividad, temperatura reflejada y condiciones atmosféricas. Un parámetro modificado puede alterar las lecturas sin que se produzca ningún cambio físico en el objetivo.

    Utilizar una referencia controlada

    Coloque una referencia de temperatura adecuada en la escena y permita que se estabilice. La referencia debe abarcar las temperaturas importantes para la aplicación y ocupar suficientes píxeles para obtener una medición repetible. Compare el resultado de la cámara con el valor de referencia en varios puntos, en lugar de depender de un único umbral.

    Cuando se requiera trazabilidad formal, utilice equipos calibrados y conserve su certificado, incertidumbre y fecha de vencimiento. Un objeto caliente conveniente resulta útil para una comprobación funcional, pero no es una referencia de calibración.

    Controlar las variables ambientales

    Mida la temperatura ambiente, el ángulo de visión, la distancia y cualquier ventana o cerramiento protector situado entre la cámara y el objetivo. El polvo, la humedad, la carga solar y los reflejos pueden alterar la temperatura aparente. Verifique que los ajustes automáticos de ganancia o mejora de imagen no afecten al canal de medición radiométrica.

    Repita las pruebas después de que el cerramiento alcance la temperatura de funcionamiento y en condiciones diurnas y nocturnas representativas. En sistemas exteriores, incluya extremos estacionales y compruebe si los reflejos del entorno desplazan el punto de alarma.

    Analizar la deriva y el rendimiento de las alarmas

    Registre el error de referencia, la ubicación en la imagen, el tiempo de respuesta de la alarma y los límites de aprobación. Analice la evolución de los resultados entre las visitas de mantenimiento para que la deriva gradual sea visible antes de provocar alarmas omitidas o molestas. Cuando el error supere la tolerancia aprobada, investigue los ajustes y el entorno antes de aplicar compensaciones de software.

    Después de una intervención o sustitución, repita la secuencia completa de alarmas, el registro de eventos y la notificación a la sala de control. El aseguramiento de las cámaras térmicas forma parte de una gobernanza más amplia de videovigilancia e imagen, con registros independientes para la calidad de imagen y el rendimiento térmico.

    Mantener la reproducibilidad de la prueba

    Almacene los planos de colocación de las referencias, las capturas de pantalla de las cámaras, las lecturas sin procesar, las observaciones meteorológicas y los identificadores de los instrumentos. Indique si el resultado corresponde a una verificación de campo o a una calibración formal. Esta distinción evita que los equipos futuros atribuyan a la medición una confianza mayor de la que respaldan las pruebas.

    Clasificar y cerrar las desviaciones

    Separe los errores de configuración, la incertidumbre de la referencia, los efectos ambientales y la posible deriva del sensor. Asigne el trabajo correctivo al responsable correspondiente y repita los mismos puntos de referencia después de la intervención. No cierre una desviación únicamente porque se haya ampliado un umbral de alarma.

    Revise los errores recurrentes en cámaras y ubicaciones similares. Una desviación común puede indicar un problema compartido de cerramiento, firmware o puesta en servicio. Mantenga los límites de aceptación vinculados al riesgo operativo para que los equipos de mantenimiento sepan cuándo una cámara puede seguir en servicio y cuándo debe retirarse para su evaluación en laboratorio.

    Fuentes de referencia

  • El estudio comparativo de OT de Honeywell revela que la visibilidad de activos va por detrás de la confianza en la seguridad

    El estudio comparativo de OT de Honeywell revela que la visibilidad de activos va por detrás de la confianza en la seguridad

    Una encuesta comparativa de Honeywell ha detectado una brecha entre la confianza de las organizaciones industriales en sus programas de ciberseguridad de tecnología operacional y los registros de activos y controles de monitorización que afirman tener implantados. Security Today publicó las conclusiones el 28 de septiembre.

    Los inventarios completos siguen siendo poco habituales

    El informe encuestó a más de 600 responsables de riesgo de ciberseguridad, cumplimiento u operaciones en los sectores de la energía, el petróleo y el gas, la sanidad, el transporte marítimo y la fabricación. Security Today informó de que el 88% describió sus programas como maduros, mientras que el 21% afirmó mantener registros completos de activos OT.

    Solo un tercio de las organizaciones encuestadas informó de una integración completa de OT con centros de operaciones de seguridad centralizados. La supervisión continua de cámaras, sensores y otros dispositivos IoT conectados era menos habitual, lo que ilustra cómo la tecnología física y operacional puede quedar fuera de la monitorización empresarial.

    La confianza debe contrastarse con pruebas

    La madurez autoevaluada solo resulta útil cuando está respaldada por inventarios actualizados, una responsabilidad documentada, visibilidad de red y procedimientos de incidentes probados. Las estaciones de trabajo de ingeniería desconocidas, los enlaces remotos no gestionados y los controladores sin soporte pueden menoscabar la segmentación y la respuesta incluso cuando los marcos de gobernanza parecen completos.

    Los operadores pueden comenzar conciliando los datos de descubrimiento con los registros de activos aprobados, asignando un responsable de negocio a cada dispositivo y registrando las dependencias de software, soporte y recuperación. El estudio refuerza un tema recurrente en seguridad ciberfísica: la resiliencia depende de saber qué sistemas existen, cómo se comunican y qué consecuencias operativas se producen cuando fallan.

    Fuentes

  • El Departamento de Justicia de EE. UU. selecciona la plataforma ROC para pruebas digitales y analítica de vídeo

    El Departamento de Justicia de EE. UU. selecciona la plataforma ROC para pruebas digitales y analítica de vídeo

    El Departamento de Justicia de EE. UU. ha seleccionado tecnología de ROC para respaldar una plataforma de revisión de pruebas digitales utilizada en investigaciones penales federales, según un informe de Biometric Update del 28 de septiembre. El contrato combina la ingesta y revisión de pruebas con reconocimiento facial y otras capacidades de analítica de vídeo.

    La plataforma está destinada a pruebas digitales de distintos tipos

    El alcance comunicado incluye material de descubrimiento electrónico procedente de fuentes como dispositivos móviles y cuentas de redes sociales. ROC es responsable de desarrollar y dar soporte a la plataforma utilizada para ingerir, revisar y analizar esa información. La empresa describe la adjudicación como un contrato base de un año seguido de prórrogas anuales opcionales.

    Biometric Update informó de un valor base garantizado de $7 millones y de un posible valor de $64.3 millones si se ejercen todas las opciones. Esos años opcionales no constituyen gasto garantizado y no deben tratarse como el valor actual del contrato.

    Los flujos de trabajo de pruebas requieren más que software de reconocimiento

    Los grandes sistemas de investigación necesitan controles de acceso, registros de auditoría, normas de conservación, supervisión del rendimiento de los modelos y exportaciones reproducibles de las pruebas. El reconocimiento facial puede reducir las cargas de trabajo de revisión, pero los resultados de candidatos requieren una evaluación humana cualificada y una gestión documentada, no conclusiones automáticas sobre la identidad.

    Los equipos de compras también deben probar los límites de calidad de imagen, el rendimiento demográfico, la gestión de falsos positivos y los controles de cadena de custodia antes de la aceptación operativa. La adjudicación se sitúa en la intersección de videovigilancia e imagen y la informática forense, donde la analítica debe preservar tanto la integridad probatoria como la velocidad de búsqueda.

    Fuentes

  • Legisladores estadounidenses vuelven a presentar un proyecto de ley de moratoria federal sobre vigilancia biométrica

    Legisladores estadounidenses vuelven a presentar un proyecto de ley de moratoria federal sobre vigilancia biométrica

    Legisladores estadounidenses han vuelto a presentar una iniciativa destinada a restringir el uso federal del reconocimiento facial y otras tecnologías de vigilancia biométrica. El senador Edward Markey anunció el proyecto de ley junto con el senador Jeff Merkley y las representantes Pramila Jayapal, Rashida Tlaib y Ayanna Pressley el 25 de septiembre.

    La propuesta abarca múltiples modalidades biométricas

    Según los patrocinadores y Biometric Update, la propuesta impediría que las agencias federales utilizaran o adquirieran sistemas de reconocimiento facial, reconocimiento de voz y otros sistemas de vigilancia biométrica sin autorización explícita del Congreso. También aborda el acceso a datos biométricos en poder de entidades estatales, locales y privadas.

    La medida recupera una propuesta de moratoria anterior con un lenguaje más amplio. Sus partidarios sostienen que el uso federal debe suspenderse hasta que el Congreso establezca normas aplicables sobre derechos civiles, debido proceso, transparencia y supervisión. El proyecto es una propuesta y no una ley vigente, y sus disposiciones siguen sujetas al proceso legislativo.

    Los equipos de compras afrontan una incertidumbre normativa persistente

    Los programas de seguridad del sector público deben distinguir entre capacidad técnica y autoridad legal. Las agencias que consideren despliegues biométricos necesitan una finalidad documentada, normas de conservación de datos, pruebas de rendimiento, revisión humana y un proceso de apelación, mientras que los proveedores deben evitar presentar los resultados de pruebas piloto como garantías universales de precisión.

    El debate también afecta a la interoperabilidad y a la planificación del ciclo de vida, porque las restricciones pueden influir en qué bases de datos, cámaras y servicios de identidad pueden conectarse. SectechMedia sigue estas cuestiones dentro de control de acceso e identidad, donde la gobernanza de la privacidad y el rendimiento operativo deben evaluarse conjuntamente.

    Fuentes

  • El FBI y la CISA advierten a los operadores de infraestructuras críticas sobre el acceso de integradores de ICS

    El FBI y la CISA advierten a los operadores de infraestructuras críticas sobre el acceso de integradores de ICS

    El FBI y la Agencia de Seguridad de Infraestructuras y Ciberseguridad emitieron el 23 de septiembre directrices sobre los riesgos de ciberseguridad que surgen cuando integradores externos de sistemas de control industrial obtienen acceso a entornos de infraestructuras críticas. Las agencias instaron a los operadores a tratar las conexiones de los integradores como vías de acceso reguladas y supervisadas, en lugar de como enlaces de confianza permanentes.

    Una brecha en un proveedor expuso información de clientes

    Según las directrices resumidas por Security Today, una brecha ocurrida en 2025 en un proveedor estadounidense de automatización industrial afectó a una organización que prestaba servicio a clientes de los sectores eléctrico y del transporte. Actores extranjeros buscaron en la red del proveedor material de clientes y de control supervisor y adquisición de datos, y después colocaron cientos de elementos en archivos comprimidos.

    El episodio ilustra cómo una intrusión en una empresa de ingeniería o soporte puede dar visibilidad sobre múltiples operadores. Los planos, la información de dispositivos y los datos SCADA de los clientes pueden ayudar a los atacantes a comprender los entornos industriales incluso cuando todavía no han llegado a una red operativa.

    El acceso debe ser limitado y observable

    Las agencias recomendaron limitar a cada integrador al acceso necesario para su trabajo, grabar las sesiones remotas y documentar la tecnología suministrada. Los contratos deben definir las obligaciones de ciberseguridad, mientras que los operadores deben mantener copias sin conexión del software necesario para operar los equipos y prepararse para una posible indisponibilidad del proveedor.

    Las organizaciones también deben revisar las cuentas inactivas, las credenciales compartidas, las pasarelas de acceso remoto y las vías de soporte una vez finalizados los proyectos. Estos controles alinean la gobernanza de proveedores con la segmentación técnica y la resiliencia operativa. La advertencia es especialmente pertinente para los lectores de SectechMedia responsables de seguridad y monitorización industrial, donde el acceso de mantenimiento puede cruzar la frontera entre los sistemas empresariales y los procesos esenciales.

    Fuentes

  • La botnet Carbonato despliega un agente de IA controlado por Telegram en hosts Docker expuestos

    La botnet Carbonato despliega un agente de IA controlado por Telegram en hosts Docker expuestos

    Investigadores de ThreatDown han documentado una botnet llamada Carbonato que ataca demonios Docker expuestos sin autenticación y despliega un marco de agentes de IA de código abierto para realizar actividades controladas por sus operadores. La investigación se publicó por primera vez el 22 de septiembre, y el 28 de septiembre aparecieron informes técnicos adicionales.

    Las API de Docker expuestas proporcionan el punto de entrada

    La operación busca servicios Docker accesibles en el puerto 2375 sin autenticación. Tras encontrar uno, el malware inicia un contenedor con privilegios, monta el sistema de archivos del host y utiliza el contenedor para ejecutar comandos en el host subyacente. A continuación, establece persistencia y analiza las redes cercanas en busca de más demonios expuestos.

    ThreatDown rastreó la infraestructura a través de un registro sin autenticación que exponía repositorios, etiquetas de imágenes y datos de configuración. Los investigadores afirmaron que el mismo entorno respaldaba una operación independiente relacionada con aplicaciones troyanizadas de monederos de criptomonedas.

    Hermes Agent se convierte en la interfaz del operador

    Carbonato instala Hermes Agent sin modificar el propio marco y después sustituye su archivo de personalidad por instrucciones que priorizan la persistencia, la ejecución de comandos y la recopilación de credenciales. Los operadores envían tareas mediante Telegram, mientras el agente se conecta a una pasarela de modelos y convierte esas instrucciones en actividad de terminal.

    La investigación pone de relieve un fallo práctico de seguridad en la nube, no una vulnerabilidad nueva de Docker: las API administrativas no deben exponerse directamente sin autenticación. Las organizaciones pueden reducir el riesgo restringiendo el acceso a los demonios, autenticando los registros, revisando los contenedores con privilegios y supervisando la persistencia inesperada. El incidente añade otro ejemplo a la cobertura de SectechMedia sobre seguridad ciberfísica, a medida que las herramientas de IA pasan a formar parte de cadenas de ataque reales.

    Fuentes

  • Nvidia lanza una plataforma de seguridad para agentes de IA con un supervisor basado en hardware

    Nvidia lanza una plataforma de seguridad para agentes de IA con un supervisor basado en hardware

    Nvidia ha anunciado Open Agent Safety Platform, una combinación de controles de ejecución de código abierto y un diseño de sistema de referencia destinado a mantener a los agentes autónomos de IA dentro de límites operativos definidos. La plataforma separa la aplicación de políticas del propio agente y está diseñada para utilizarse desde las pruebas hasta el despliegue en producción.

    OpenShell aplica políticas en tiempo de ejecución fuera del agente

    El componente de software, OpenShell, coloca a los agentes en entornos aislados gestionados y dirige las solicitudes salientes a través de un supervisor. Las políticas pueden restringir la actividad de archivos, procesos, redes y API. Los agentes pueden proponer cambios en las políticas, pero no pueden aprobar sus propias solicitudes. Las credenciales reales de API se sustituyen fuera de la carga de trabajo del agente solo para destinos autorizados.

    Nvidia también describe Sentry, un supervisor opcional que se ejecuta en unidades de procesamiento de datos BlueField-4. Como el monitor funciona por separado del host, puede observar la actividad y aplicar las políticas incluso si el entorno del host se ve comprometido. Nvidia afirma que el diseño puede poner en cuarentena a un agente que rebase sus límites.

    La aplicación independiente mejora la auditabilidad

    Las organizaciones que evalúen plataformas de agentes deben probar el comportamiento de cierre seguro ante fallos, el aislamiento de credenciales, la aprobación de cambios de políticas y la integridad de los registros de auditoría. La separación mediante hardware puede aportar resiliencia, pero no sustituye el principio de mínimo privilegio ni la validación en el nivel de la aplicación. SectechMedia sigue estas cuestiones en su cobertura sobre ciberseguridad.

    Fuentes