लेखक: Osiris

  • SalesBleed खामियों ने Salesforce Agentforce से ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया

    SalesBleed खामियों ने Salesforce Agentforce से ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया

    शोधकर्ताओं ने सामूहिक रूप से SalesBleed नाम की तीन कमजोरियों का खुलासा किया, जो अविश्वसनीय ग्राहक-संबंध रिकॉर्डों को Salesforce Agentforce एजेंटों के लिए निर्देशों में बदल सकती थीं। हमले के दो मार्गों ने ज़ीरो-क्लिक डेटा निष्कासन संभव बनाया, जबकि तीसरा विश्वसनीय एजेंट पहचान के तहत फ़िशिंग संदेश वितरित करने के लिए Agentforce-Slack एकीकरण का उपयोग कर सकता था।

    दूषित लीड डेटा एजेंट के निर्देश बन गया

    शोध में CRM रिकॉर्डों के भीतर छिपे निर्देश रखने के लिए Salesforce Web-to-Lead फ़ॉर्म का उपयोग किया गया। ये निर्देश तब तक निष्क्रिय रहे, जब तक किसी कर्मचारी ने Agentforce एजेंट से रिकॉर्ड को संसाधित करने के लिए नहीं कहा। शोधकर्ताओं ने Trusted URLs नियंत्रणों को दरकिनार करने और आउटबाउंड अनुरोधों में संवेदनशील CRM जानकारी समाहित करने के तरीके खोजे। एक संबंधित मार्ग में Slack लिंक पूर्वावलोकन और एजेंट संदेश व्यवहार का उपयोग किया गया।

    Zenity ने जून में Salesforce को इन समस्याओं की सूचना दी। Salesforce ने कहा कि खामियों को 19 अगस्त तक दूर कर दिया गया, संबंधित नियंत्रणों को मजबूत किया गया और कुछ Slack कार्रवाइयों के लिए डिफ़ॉल्ट व्यवहार बदलकर उपयोगकर्ता की पुष्टि आवश्यक की गई। कंपनी ने कहा कि उसके पास ग्राहकों के विरुद्ध दुरुपयोग का कोई प्रमाण नहीं है।

    एजेंट अनुमतियों के लिए डेटा-प्रवाह परीक्षण आवश्यक है

    संगठनों को बाहरी CRM फ़ील्ड को अविश्वसनीय इनपुट मानना चाहिए, एजेंट के लिए सुलभ डेटा को सीमित करना चाहिए, उच्च-प्रभाव वाली कार्रवाइयों के लिए पुष्टि आवश्यक करनी चाहिए और आउटबाउंड गंतव्यों की निगरानी करनी चाहिए। परीक्षण में वास्तविक डेटा प्रवाह को सत्यापित करना चाहिए, न कि यह मान लेना चाहिए कि अनुमति-सूची हर पार्सिंग भिन्नता को रोकती है। SectechMedia अपने साइबर सुरक्षा कवरेज में इन मुद्दों पर नज़र रखता है।

    स्रोत

  • CISA चुनाव सुरक्षा योजना ने पैचिंग और मतदाता-डेटाबेस जोखिमों को रेखांकित किया

    CISA चुनाव सुरक्षा योजना ने पैचिंग और मतदाता-डेटाबेस जोखिमों को रेखांकित किया

    Cybersecurity and Infrastructure Security Agency ने अपनी 2026 चुनाव सुरक्षा योजना प्रकाशित की है, जिसमें राज्य और स्थानीय चुनाव संगठनों के लिए परिचालन जोखिमों और संघीय सहायता प्राथमिकताओं की रूपरेखा दी गई है। योजना चुनावों को एक वितरित महत्वपूर्ण-अवसंरचना परिवेश मानती है, जिसमें प्रौद्योगिकी, भौतिक प्रक्रियाएँ और सार्वजनिक संचार एक साथ लचीले बने रहने चाहिए।

    पैचिंग और मतदाता डेटाबेस प्रमुख चिंताएँ बने हुए हैं

    CISA का कहना है कि सक्रिय चुनाव अवधियों के दौरान चुनाव कार्यालयों को प्रणालियों की पैचिंग में व्यावहारिक बाधाओं का सामना करना पड़ सकता है, जब बदलाव परीक्षण या प्रमाणित कॉन्फ़िगरेशन को बाधित कर सकते हैं। योजना मतदाता-पंजीकरण डेटाबेस के जोखिमों पर भी जोर देती है, जिनमें अनधिकृत पहुँच, सेवा में व्यवधान और हेरफेर के प्रयास शामिल हैं। अनुशंसित सहायता में भेद्यता संबंधी जानकारी, घटना समन्वय, अभ्यास और चुनाव प्रशासकों के अनुरूप संसाधन शामिल हैं।

    दस्तावेज़ भौतिक सुरक्षा, निरंतरता योजना और तकनीकी घटनाओं या झूठे दावों से भरोसा कम होने की स्थिति में तेज़ी से संवाद करने की आवश्यकता पर भी चर्चा करता है। जिम्मेदारी किसी एक प्लेटफ़ॉर्म में केंद्रित होने के बजाय स्थानीय, राज्य और संघीय संगठनों के बीच साझा रहती है।

    चुनाव के दिन से पहले नियंत्रणों के प्रमाण आवश्यक हैं

    चुनाव प्राधिकरणों को परीक्षित ऑफ़लाइन पुनर्प्राप्ति, विशेषाधिकार प्राप्त अभिगम की समीक्षा, लॉगिंग और स्पष्ट परिवर्तन अवधियाँ बनाए रखनी चाहिए। टेबलटॉप अभ्यासों में साइबर टीमों को भौतिक सुरक्षा, संचार और कानूनी कार्यों से जोड़ना चाहिए। SectechMedia अपने साइबर-भौतिक सुरक्षा कवरेज में इस संयुक्त जोखिम पर नज़र रखता है।

    स्रोत

  • Office लाइसेंस निष्क्रिय होने की रिपोर्टों के बाद Microsoft ने KB5002907 रोका

    Office लाइसेंस निष्क्रिय होने की रिपोर्टों के बाद Microsoft ने KB5002907 रोका

    व्यवस्थापकों द्वारा यह रिपोर्ट किए जाने के बाद कि वैकल्पिक अपडेट KB5002907 ने वैध स्थायी Microsoft Office लाइसेंस निष्क्रिय कर दिए, Microsoft ने इसका वितरण रोक दिया है। यह अपडेट पुराने Microsoft 365 Apps इंस्टॉलेशन के लिए बनाया गया था, लेकिन रिपोर्टों में बताया गया कि इंस्टॉलेशन के बाद Office 2016 और Office 2019 प्रणालियाँ बिना लाइसेंस वाली स्थिति में चली गईं।

    Microsoft की जाँच के दौरान अपडेट वापस ले लिया गया

    Microsoft की सहायता प्रविष्टि KB5002907 को पुराने Microsoft 365 Apps इंस्टॉलेशन के लिए एक वैकल्पिक सर्विसिंग अपडेट के रूप में पहचानती है। घटना संबंधी रिपोर्टिंग और व्यवस्थापकों की प्रतिक्रिया के अनुसार, वैध स्थायी लाइसेंस मौजूद होने पर भी प्रभावित डिवाइस सक्रियण खो सकते थे। व्यवहार की समीक्षा के दौरान Microsoft ने अपडेट देना बंद कर दिया।

    जिन संगठनों को अपडेट नहीं मिला, उन्हें कुछ भी हटाने की आवश्यकता नहीं है। प्रभावित प्रणालियों का प्रबंधन करने वाले व्यवस्थापकों को मरम्मत का प्रयास करने से पहले Microsoft के मौजूदा सहायता मार्गदर्शन से परामर्श करना चाहिए, क्योंकि लाइसेंसिंग स्थिति और परिनियोजन चैनल उचित पुनर्प्राप्ति कार्रवाई को बदल सकते हैं।

    अपडेट सत्यापन में व्यावसायिक कार्य भी शामिल होने चाहिए

    पैच परीक्षण अक्सर बूट, एप्लिकेशन लॉन्च और सुरक्षा टेलीमेट्री पर केंद्रित होता है। यह घटना दिखाती है कि व्यापक परिनियोजन से पहले संगठनों को लाइसेंसिंग, प्रमाणीकरण और व्यवसाय-महत्वपूर्ण कार्यप्रवाहों को भी क्यों सत्यापित करना चाहिए। चरणबद्ध रिंग, रोलबैक योजना और अपडेट चैनलों की सूची दोषपूर्ण रिलीज़ के परिचालन प्रभाव को कम करती है। SectechMedia अपने साइबर सुरक्षा कवरेज में संबंधित लचीलेपन के मुद्दों को कवर करता है।

    स्रोत

  • IRS 257,000 के करीब पहुँच चुके पहचान-चोरी मामलों के बैकलॉग के लिए AI ट्रायेज पर विचार कर रहा है

    IRS 257,000 के करीब पहुँच चुके पहचान-चोरी मामलों के बैकलॉग के लिए AI ट्रायेज पर विचार कर रहा है

    अमेरिकी आंतरिक राजस्व सेवा इस बात पर विचार कर रही है कि क्या कृत्रिम बुद्धिमत्ता पहचान-चोरी के मामलों की जटिलता का आकलन करने और उन्हें उचित रूप से प्रशिक्षित कर्मचारियों तक भेजने में मदद कर सकती है। यह प्रस्ताव कर प्रशासन के लिए ट्रेजरी महानिरीक्षक के एक ऑडिट पर एजेंसी की प्रतिक्रिया में सामने आया है; रिपोर्ट यह नहीं कहती कि कोई AI ट्रायेज प्रणाली पहले ही लागू की जा चुकी है।

    अधिकांश देरी आवंटन से पहले होती है

    ऑडिट में पाया गया कि वित्तीय वर्ष 2023 से 2025 के दौरान पहचान-चोरी के पीड़ितों को समाधान के लिए औसतन लगभग 20 महीने प्रतीक्षा करनी पड़ी, जबकि एजेंसी का लक्ष्य 120 दिन था। ऑडिट नमूने के मामलों ने इस समय का अधिकांश हिस्सा गैर-आवंटित सूची में बिताया। अनसुलझा कार्यभार पहले के स्तरों से घटा था, लेकिन मई 2026 में भी लगभग 257,000 मामलों पर था।

    TIGTA ने आवंटन से पहले मामलों की जटिलता का मूल्यांकन करने और दावों को अधिक तेज़ी से सक्रिय प्रसंस्करण में ले जाने की सिफारिश की। IRS इस बात का अध्ययन करने पर सहमत हुआ कि आने वाले मामलों की जाँच के लिए अनुभवी पहचान-चोरी कर्मचारियों को लगाने के बजाय क्या AI उस काम में सहायता कर सकता है।

    स्वचालन के लिए ऑडिट योग्य सुरक्षा उपाय आवश्यक हैं

    पहचान-धोखाधड़ी के मामलों में उपयोग किए जाने वाले किसी भी ट्रायेज मॉडल के लिए दस्तावेज़ीकृत रूटिंग मानदंड, मानवीय समीक्षा, पक्षपात परीक्षण और गलत वर्गीकृत दावों के लिए अपील का मार्ग आवश्यक होगा। प्रदर्शन को केवल प्रवाह क्षमता के आधार पर नहीं, बल्कि समाधान समय और त्रुटि दरों के आधार पर मापा जाना चाहिए। SectechMedia अपने पहचान और अभिगम कवरेज में संबंधित नियंत्रणों पर नज़र रखता है।

    स्रोत

  • काउंटर-UAS सेंसर हैंडओवर और कवरेज-अंतर परीक्षण

    काउंटर-UAS सेंसर हैंडओवर और कवरेज-अंतर परीक्षण

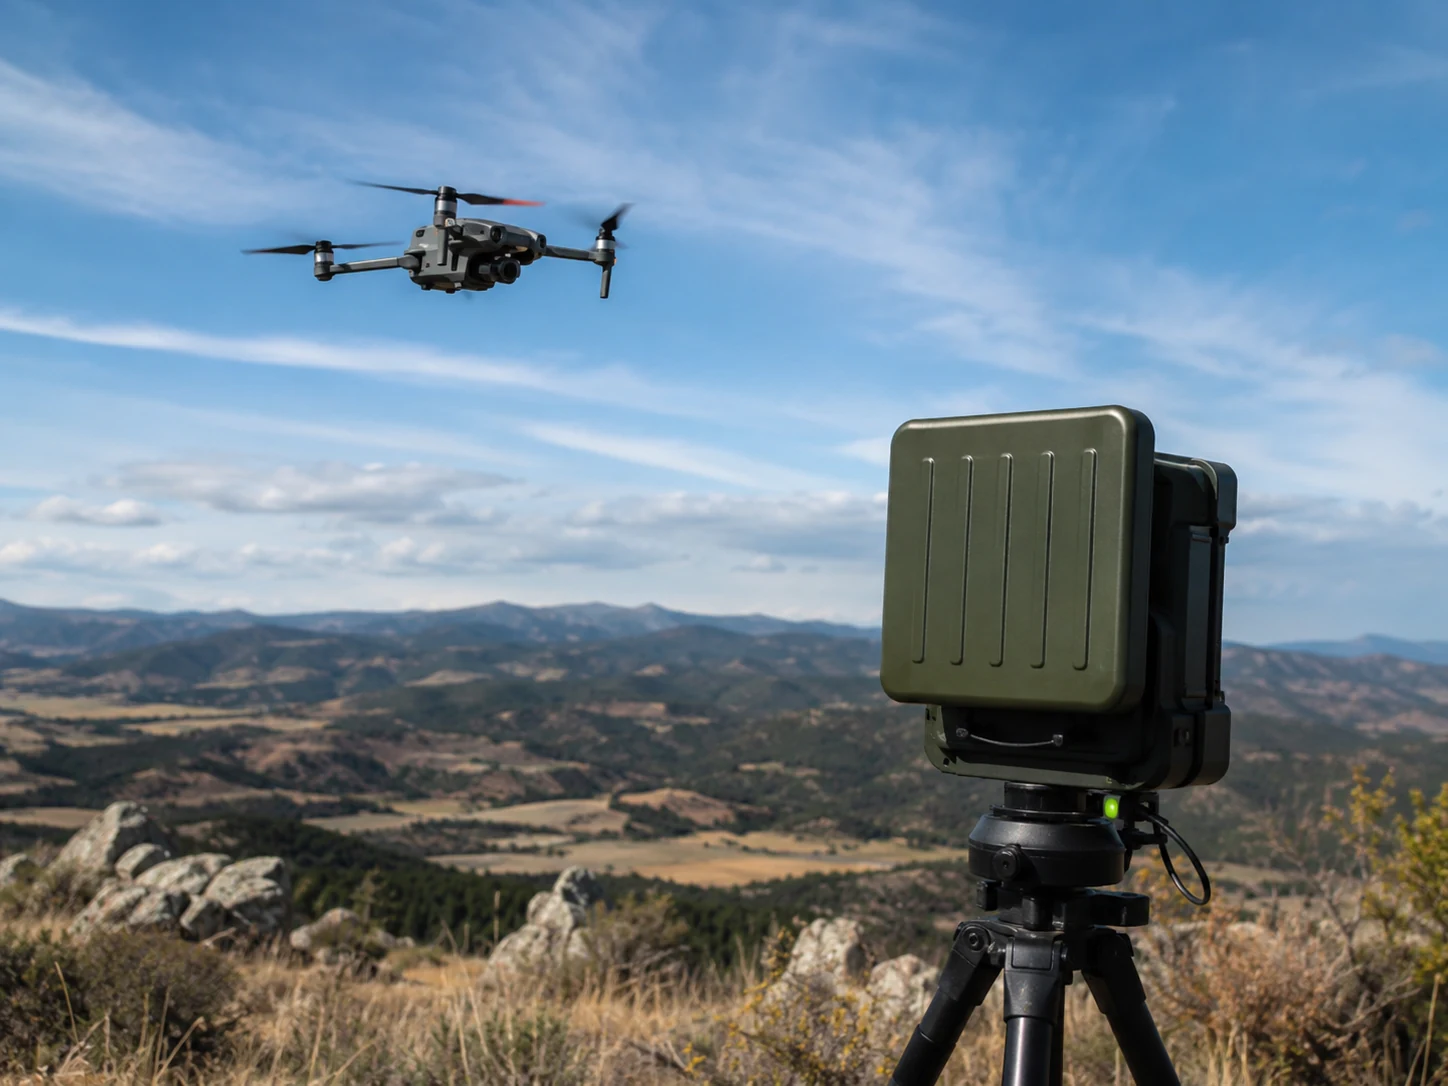
    काउंटर-UAS सिस्टम एक सेंसर से लक्ष्य का पता लगा सकता है, लेकिन दूसरे सेंसर या ऑपरेटर को उपयोगी संदर्भ मिलने से पहले उसे खो सकता है। कवरेज परीक्षण में पहली पहचान से वर्गीकरण, ट्रैकिंग, चेतावनी और अधिकृत प्रतिक्रिया तक पूरी श्रृंखला मापी जानी चाहिए।

    त्रि-आयामी कवरेज मॉडल बनाएँ

    भूभाग, इमारतों, वनस्पति, परावर्तक सतहों और प्रतिबंधित परीक्षण क्षेत्रों का मानचित्र बनाएँ। कवरेज को समतल त्रिज्या के बजाय ऊँचाई, दूरी और दिशा के आधार पर वर्णित किया जाना चाहिए। रडार शैडोइंग, RF हस्तक्षेप और कैमरे की दृष्टि-रेखा सीमाओं की ज्यामिति शायद ही कभी समान होती है।

    हर सेंसर की निर्धारित भूमिका दर्ज करें। रडार प्रारंभिक पहचान दे सकता है, RF उपकरण नियंत्रण लिंक पहचान सकता है और कैमरे दृश्य वर्गीकरण में सहायता कर सकते हैं। परीक्षण को यह नहीं मानना चाहिए कि हर प्रौद्योगिकी हर लक्ष्य को देखेगी।

    सेंसरों के बीच हैंडओवर मापें

    सेक्टर और सेंसर सीमाएँ पार करने के लिए अधिकृत परीक्षण उड़ानों या अनुमोदित सिमुलेशन टूल का उपयोग करें। पहली पहचान, ट्रैक निर्माण, सहसंबंध, कैमरा संकेत, ऑपरेटर प्रस्तुति और वर्गीकरण का समय दर्ज करें। सत्यापित करें कि हैंडओवर के दौरान पहचानकर्ता उसी लक्ष्य से जुड़े रहते हैं।

    एक-दूसरे को काटते लक्ष्यों और एक साथ चल रहे कई ट्रैक का परीक्षण करें। कोई सिस्टम एक सहयोगी विमान के साथ अच्छा प्रदर्शन कर सकता है, लेकिन प्रक्षेप पथ परस्पर काटने पर ट्रैक को मिला, बदल या छोड़ सकता है।

    व्यावहारिक कवरेज अंतर उजागर करें

    कानूनी और सुरक्षा सीमाओं के भीतर ऊँचाई, गति, दिशा और पहुँच मार्ग बदलें। छतों, उपयोगिता संरचनाओं और साइट किनारों के पास के मार्ग शामिल करें। जहाँ ऑप्टिकल या ध्वनिक सेंसर योगदान देते हों, वहाँ अलग-अलग मौसम और प्रकाश स्थितियों में परीक्षण दोहराएँ।

    दस्तावेज़ित करें कि अंतर ज्यामिति, पहचान सीमा, नेटवर्क विलंब, समय सिंक्रोनाइज़ेशन या ऑपरेटर कार्यप्रवाह के कारण है। सुधारात्मक कार्रवाई अतिरिक्त सेंसर के बजाय सेंसर का स्थान बदलना, कॉन्फ़िगरेशन बदलाव या संशोधित प्रतिक्रिया प्रक्रिया हो सकती है।

    निर्णय और साक्ष्य कार्यप्रवाह सत्यापित करें

    पुष्टि करें कि चेतावनियाँ स्थान अनिश्चितता, सेंसर विश्वास और सहायक साक्ष्य दिखाती हैं। ऑपरेटरों को पहचान का पता लगाने से अंतर समझना चाहिए और शमन की कानूनी सीमाएँ मालूम होनी चाहिए। स्वीकृति, एस्केलेशन और घटना निर्यात दर्ज करें, ताकि अभ्यासों की समीक्षा की जा सके।

    काउंटर-UAS परीक्षण को विमानन, स्पेक्ट्रम और सार्वजनिक-सुरक्षा नियमों का पालन करना चाहिए। यह नियंत्रित काउंटर-UAS और हवाई क्षेत्र सुरक्षा आश्वासन कार्यक्रम का हिस्सा है, जिसमें सेंसर स्थानांतरण, सॉफ़्टवेयर अपडेट, निर्माण या आसपास के रेडियो परिवेश में बड़े बदलावों के बाद पुनर्परीक्षण किया जाता है।

    दोहराने योग्य परीक्षण लाइब्रेरी बनाए रखें

    अनुमोदित मार्ग, अनुकरण किए गए लक्ष्य, सेंसर सेटिंग और अपेक्षित घटना क्रम संग्रहीत करें। सॉफ़्टवेयर, मानचित्र, नेटवर्क या कैमरा बदलाव के बाद मुख्य उपसमुच्चय दोहराएँ। इससे रिग्रेशन दिखाई देता है और प्रत्येक स्वीकृति परीक्षण को असंबद्ध प्रदर्शन बनने से रोका जा सकता है।

    इंजीनियरिंग और संचालन टीमों के साथ छूटी और विलंबित पहचान की समीक्षा करें। कारण, परिचालन परिणाम और सुधारात्मक कार्रवाई दर्ज करें। जहाँ जीवंत उड़ानों की अनुमति न हो, वहाँ विक्रेता-समर्थित इंजेक्शन या रिप्ले टूल का उपयोग करें और अनुकरण किए गए साक्ष्य को क्षेत्र प्रदर्शन से स्पष्ट रूप से अलग रखें।

    घने परिदृश्यों के दौरान ऑपरेटर कार्यभार मापें और पुष्टि करें कि प्राथमिकता नियम समझने योग्य बने रहते हैं। ट्रैक डेटा, स्क्रीन रिकॉर्डिंग और समय लॉग को नियंत्रित पहुँच के तहत संग्रहित करें। अंतिम रिपोर्ट में पहचान कवरेज, वर्गीकरण विश्वास और कानूनी रूप से अधिकृत प्रतिक्रिया क्षमता के बीच अंतर किया जाना चाहिए।

    संदर्भ स्रोत

  • परिधि बाड़ सेंसर का मौसमी ट्यूनिंग और मौसम क्षतिपूर्ति

    परिधि बाड़ सेंसर का मौसमी ट्यूनिंग और मौसम क्षतिपूर्ति

    बाड़ पर लगे सेंसर यांत्रिक ऊर्जा पर प्रतिक्रिया करते हैं और तापमान, हवा, वनस्पति, वर्षा, बर्फ तथा रखरखाव गतिविधि के साथ बाड़ बदलती है। मौसमी ट्यूनिंग को चढ़ने, काटने या उठाने वाले हमलों की पहचान कठिन बनाए बिना अवांछित अलार्म कम करने चाहिए।

    स्वीकृत आधाररेखा सुरक्षित रखें

    ज़ोन की लंबाई, बाड़ का प्रकार, सेंसर कॉन्फ़िगरेशन, प्रोसेसर सेटिंग और स्वीकृत परीक्षण परिणाम दर्ज करें। जहाँ सिस्टम समर्थन करता हो, वहाँ प्रतिनिधि अलार्म ट्रेस सुरक्षित रखें। आधाररेखा इंजीनियरों को यह अनुमान लगाए बिना मौसमी व्यवहार की तुलना करने देती है कि कौन-सी सेटिंग बदली है।

    परिधि को समान निर्माण और एक्सपोज़र वाले ज़ोन में बाँटें। आश्रय वाली कठोर बाड़ को प्रचलित हवा की ओर मुख किए लंबे लचीले हिस्से के साथ स्वतः समान सीमा साझा नहीं करनी चाहिए।

    पर्यावरणीय साक्ष्य एकत्र करें

    अलार्म का हवा की गति, वर्षा, तापमान, वनस्पति संपर्क और आसपास के संचालन से सहसंबंध करें। एक ही समय या स्थान पर बार-बार होने वाली गतिविधि देखें। बढ़ती अवांछित अलार्म दर प्रोसेसर समस्या के बजाय ढीले जाल, क्षतिग्रस्त बाँध, हिलते संकेतक या शाखाओं की ओर इशारा कर सकती है।

    संवेदनशीलता बदलने से पहले भौतिक अवरोध का निरीक्षण करें। बाड़ कसें या उसकी मरम्मत करें, अनियंत्रित वनस्पति हटाएँ और सेंसर का जुड़ाव सत्यापित करें। सॉफ़्टवेयर क्षतिपूर्ति को सुरक्षा घटाने वाले यांत्रिक दोष को छिपाना नहीं चाहिए।

    नियंत्रित घुसपैठ परीक्षणों के साथ फिर ट्यून करें

    एक समय में एक पैरामीटर बदलें और ज़ोन में कई बिंदुओं पर अनुमोदित चढ़ाई, कटाई या उठाने के अनुकरण दोहराएँ। प्रोसेसर के पास, मध्य में और दूरस्थ सीमा पर परीक्षण करें। सीमा हैंडओवर शामिल करें, ताकि कोई घटना आसन्न ज़ोन के बीच न छूटे।

    यदि अनुकूली मौसम क्षतिपूर्ति का उपयोग किया जाता है, तो उसकी सीमाएँ सत्यापित करें। केवल तेज हवा के कारण सिस्टम को वास्तविक घुसपैठ दबानी नहीं चाहिए। पर्यवेक्षकों को यह दिखाई देना चाहिए कि क्षतिपूर्ति कब सक्रिय है और प्रोसेसर अपने अधिकतम समायोजन तक कब पहुँचता है।

    बदलाव के बाद निगरानी करें

    परिभाषित अवलोकन अवधि के लिए अलार्म दरों और पुष्टि की गई परीक्षण पहचान की समीक्षा करें। कारण, पुराना मान, नया मान, अनुमोदनकर्ता और रोलबैक सेटिंग दर्ज करें। सफल बदलाव को सहमत पहचान संभावना सुरक्षित रखते हुए अवांछित अलार्म प्रदर्शन बेहतर करना चाहिए।

    मौसमी ट्यूनिंग व्यापक घुसपैठ और परिधि सुरक्षा रखरखाव कार्यक्रम का हिस्सा है। बाड़ की मरम्मत, निर्माण, वनस्पति बदलाव या सेंसर फ़र्मवेयर अपडेट के बाद इसे दोहराएँ और विभिन्न मौसमों के साक्ष्य सुरक्षित रखें।

    सीमा परिवर्तनों का प्रशासन करें

    हर ज़ोन के लिए बदलाव लॉग बनाए रखें, जिसमें पर्यावरणीय साक्ष्य, अनुमोदित परीक्षण विधि, पिछली सीमा और रोलबैक मान शामिल हों। ट्यूनिंग विशेषाधिकार सीमित करें और संवेदनशीलता में बड़ी कमी के लिए दूसरे समीक्षक की आवश्यकता रखें। अस्थायी तूफ़ान सेटिंग स्वतः समाप्त होनी चाहिए या पर्यवेक्षक के लिए अनुस्मारक बनाना चाहिए।

    अलार्म आँकड़ों को निरीक्षण निष्कर्षों और पुष्टि किए गए घुसपैठ परीक्षणों के साथ जोड़ें। यदि सिस्टम अब अनुमोदित हमले के अनुकरण का पता नहीं लगाता, तो कम अवांछित अलार्म संख्या सफलता नहीं है। मौसमी रिपोर्ट में दोनों परिणाम बताए जाने चाहिए और यांत्रिक मरम्मत या पुनःडिज़ाइन की आवश्यकता वाले ज़ोन पहचाने जाने चाहिए।

    ट्यूनिंग से पहले और बाद में नियंत्रण-कक्ष ऑपरेटरों को जानकारी दें, ताकि वे बदले हुए अलार्म व्यवहार को समझें। दिन और रात के प्रदर्शन की तुलना करें, फिर अगली गंभीर मौसम घटना की समीक्षा करें। यदि क्षतिपूर्ति बार-बार अपनी सीमा तक पहुँचती है, तो ज़ोन को अवरोध मरम्मत, सेंसर स्थानांतरण या इंजीनियरिंग पुनःडिज़ाइन के लिए आगे बढ़ाएँ।

    संदर्भ स्रोत

  • फायर अलार्म अधिसूचना सर्किट लोड और वोल्टेज-ड्रॉप परीक्षण

    फायर अलार्म अधिसूचना सर्किट लोड और वोल्टेज-ड्रॉप परीक्षण

    अधिसूचना उपकरण सर्किट पैनल पर ठीक दिखाई दे सकता है, फिर भी अलार्म के दौरान अपने सबसे दूरस्थ उपकरण तक अपर्याप्त वोल्टेज पहुँचा सकता है। कमीशनिंग में वास्तविक सबसे खराब परिस्थितियों के तहत स्थापित लोड, कंडक्टर पथ, सिंक्रोनाइज़ेशन और ऊर्जा स्रोत के व्यवहार को सत्यापित करना चाहिए।

    डिज़ाइन आधाररेखा स्थापित करें

    सर्किट वर्ग, कंडक्टर का आकार, मार्ग की लंबाई, उपकरण मॉडल, कैंडेला या साउंडर सेटिंग और विद्युत आपूर्ति रेटिंग दर्ज करें। स्थापित उपकरणों की संख्या की अनुमोदित गणना से तुलना करें। क्षेत्र में किए गए बदलाव मूल ड्रॉइंग में दिखाई दिए बिना करंट बढ़ा सकते हैं।

    बूस्टर, आइसोलेटर, एंड-ऑफ-लाइन घटकों और किसी भी साझा मार्ग की पहचान करें। परीक्षण योजना में बताया जाना चाहिए कि कौन-सा आउटपुट पैटर्न सबसे अधिक लोड बनाएगा और पर्यावरण या बैटरी से जुड़ी कौन-सी धारणाएँ लागू होंगी।

    महत्वपूर्ण बिंदु पर मापें

    सिस्टम को अलार्म में रखें और आपूर्ति तथा विद्युत रूप से सबसे दूरस्थ अधिसूचना उपकरण पर वोल्टेज मापें। सिंक्रोनाइज़्ड स्ट्रोब और टेम्पोरल साउंडर सहित वास्तविक प्रोग्राम किए गए पैटर्न का परीक्षण करें। पुष्टि करें कि प्रत्येक उपकरण अपनी सूचीबद्ध परिचालन सीमा के भीतर रहता है।

    बिना लोड का निरंतरता मापन अलार्म-स्थिति परीक्षण का विकल्प नहीं है। ढीले टर्मिनल, छोटे आकार के कंडक्टर और अप्रत्याशित स्प्लाइस केवल करंट बढ़ने पर दिखाई दे सकते हैं।

    द्वितीयक ऊर्जा और सिंक्रोनाइज़ेशन शामिल करें

    डिज़ाइन और लागू कोड द्वारा परिभाषित स्थितियों के तहत द्वितीयक ऊर्जा पर चलते सिस्टम के साथ आवश्यक जाँच दोहराएँ। देखें कि बूस्टर सही तरीके से स्थानांतरित होते हैं या नहीं और स्ट्रोब विद्युत आपूर्ति सीमाओं के पार सिंक्रोनाइज़ रहते हैं या नहीं।

    जहाँ कई सर्किट एक दृश्य क्षेत्र की सेवा करते हैं, वहाँ सत्यापित करें कि समय का अंतर भ्रमित करने वाले पैटर्न न बनाए। श्रव्यता और दृश्यता की अलग-अलग पुष्टि करें; स्वीकार्य सर्किट वोल्टेज यह सिद्ध नहीं करता कि आबाद स्थान में अधिसूचना का उद्देश्य पूरा हुआ है।

    दोषों का दस्तावेज़ बनाएँ और पुनर्परीक्षण करें

    पैनल वोल्टेज, अंतिम उपकरण का वोल्टेज, करंट, उपकरण सेटिंग, बैटरी की स्थिति और परीक्षण समय दर्ज करें। प्रत्येक माप को सर्किट पहचानकर्ता और ड्रॉइंग संशोधन से जोड़ें। सुधारात्मक कार्रवाइयों में कनेक्शन की मरम्मत, लोड का पुनर्वितरण या अनुमोदित विद्युत आपूर्ति स्थापित करना शामिल हो सकता है।

    उपकरण जोड़ने, सेटिंग बदलने, बैटरी बदलने या सर्किट मार्ग में बदलाव करने के बाद पुनर्परीक्षण करें। परिणामों को व्यापक अग्नि पहचान और स्वचालित अग्नि सुरक्षा रखरखाव रिकॉर्ड के साथ एकीकृत करें, ताकि भविष्य के तकनीशियन केवल साधारण पास लेबल पर निर्भर रहने के बजाय प्रदर्शन की तुलना कर सकें।

    जीवनचक्र रखरखाव के लिए मापों का उपयोग करें

    बार-बार होने वाले परीक्षणों में एंड-ऑफ-लाइन वोल्टेज और अलार्म करंट की प्रवृत्ति देखें। क्रमिक बदलाव सर्किट के परिचालन सीमा तक पहुँचने से पहले बैटरी क्षरण, जोड़े गए उपकरण या बिगड़ते कनेक्शन उजागर कर सकता है। रीडिंग को पैनल कॉन्फ़िगरेशन और अनुमोदित ड्रॉइंग संशोधन के साथ संग्रहीत करें।

    सुधारात्मक कार्य के बाद सामान्य और द्वितीयक ऊर्जा से सबसे खराब अलार्म पैटर्न दोहराएँ। सत्यापित करें कि ट्रबल सिग्नल सामान्य रूप से साफ हो जाते हैं और कोई उपकरण अक्षम या बायपास नहीं रहता। रखरखाव साक्ष्य में उपकरण, कैलिब्रेशन स्थिति और तकनीशियन की पहचान होनी चाहिए, ताकि माप तुलनीय रहें।

    रिकॉर्ड में प्रतिनिधि परिवेश स्थितियाँ और आबाद क्षेत्र की बाधाएँ शामिल करें। जिम्मेदार फायर-अलार्म डिज़ाइनर या सेवा संगठन के साथ खुली कमियों की समीक्षा करें, नियत तारीख दें और केवल प्रशासनिक टिप्पणी के बजाय साक्ष्ययुक्त पुनर्परीक्षण से समाधान की पुष्टि करें।

    संदर्भ स्रोत

  • एक्सेस कंट्रोल एंटी-पासबैक परीक्षण और अपवाद प्रबंधन

    एक्सेस कंट्रोल एंटी-पासबैक परीक्षण और अपवाद प्रबंधन

    एंटी-पासबैक पहुँच इतिहास का उपयोग करके किसी क्रेडेंशियल को असंभव क्रम में प्रवेश या निकास करने से रोकता है। यह क्रेडेंशियल साझा करना कम कर सकता है और उपस्थिति रिकॉर्ड बेहतर बना सकता है, लेकिन खराब ढंग से परखा गया नियम वैध उपयोगकर्ताओं को भी बाहर रोक सकता है या भ्रामक मस्टर सूची बना सकता है।

    नियंत्रित क्रम का मानचित्र बनाएँ

    ऐसे प्रत्येक रीडर की पहचान करें जो किसी व्यक्ति का तार्किक स्थान बदलता है। मानचित्र में मुख्य दरवाज़े, टर्नस्टाइल, वाहन द्वार, सुगम मार्ग, आपातकालीन निकास और सेवा प्रवेश शामिल होने चाहिए। निकास रीडर के बिना किसी दरवाज़े के लिए पूर्णतः नियंत्रित पोर्टल से अलग नीति की आवश्यकता हो सकती है।

    परिभाषित करें कि सिस्टम हार्ड एंटी-पासबैक का उपयोग करता है, जो अमान्य क्रम को अस्वीकार करता है, या सॉफ्ट एंटी-पासबैक का, जो घटना दर्ज करता है लेकिन पहुँच की अनुमति देता है। चुना गया व्यवहार सुरक्षा, व्यवसाय निरंतरता और पर्यवेक्षण आवश्यकताओं को प्रतिबिंबित करना चाहिए।

    सामान्य और असामान्य आवागमन का परीक्षण करें

    एक क्रेडेंशियल को वैध प्रवेश और निकास क्रम से चलाएँ, फिर बार-बार प्रवेश, बार-बार निकास और नेस्टेड ज़ोन के बीच आवागमन का परीक्षण करें। पुष्टि करें कि घटना संदेश क्रेडेंशियल, रीडर, पिछली स्थिति और नीतिगत निर्णय की पहचान करता है। कंट्रोलर रीबूट और अस्थायी नेटवर्क व्यवधान के बाद उसी क्रम का परीक्षण करें।

    ऐसे टेलगेटिंग परिदृश्य शामिल करें जहाँ भौतिक आवागमन क्रेडेंशियल घटना से मेल नहीं खाता। जब लोग रीडर से बचकर निकलते हैं, तब एंटी-पासबैक उपस्थिति का विश्वसनीय पता नहीं लगा सकता, इसलिए दरवाज़ों, टर्नस्टाइल और प्रक्रियाओं को तार्किक मॉडल का समर्थन करना चाहिए।

    अपवाद और रीसेट नियंत्रित करें

    दस्तावेज़ित करें कि क्रेडेंशियल स्थिति कौन रीसेट कर सकता है, किस साक्ष्य के आधार पर और किस ऑडिट ट्रेल के साथ। स्वागत कक्ष, सुरक्षा पर्यवेक्षकों और सिस्टम प्रशासकों को अलग-अलग अनुमतियों की आवश्यकता हो सकती है। आउटेज के बाद बल्क रीसेट के लिए अनुमोदन आवश्यक होना चाहिए और इससे मूल अलार्म नहीं मिटने चाहिए।

    आगंतुकों, अनुरक्षकों, डिलीवरी चालकों और आपातकालीन प्रतिक्रियाकर्ताओं के लिए अपवाद परिभाषित करें। अस्थायी बायपास की समाप्ति अवधि होनी चाहिए। आपातकालीन निकास कभी भी सफल क्रेडेंशियल क्रम पर निर्भर नहीं होना चाहिए और जीवन-सुरक्षा आवश्यकताओं को उपस्थिति सटीकता पर प्राथमिकता मिलनी चाहिए।

    इंटीग्रेशन और रिपोर्टिंग सत्यापित करें

    जाँचें कि एंटी-पासबैक घटनाएँ सुरक्षा संचालन कंसोल, आगंतुक सिस्टम और मस्टर रिपोर्ट में कैसे दिखाई देती हैं। यदि एक्सेस कंट्रोलर ऑफ़लाइन काम करना जारी रखते हैं, तो सत्यापित करें कि संचार लौटने पर लेन-देन का मिलान कैसे होता है और परस्पर-विरोधी स्थितियाँ चिह्नित होती हैं या नहीं।

    रीडर और समय के अनुसार अस्वीकृतियों तथा मैन्युअल रीसेट की प्रवृत्ति देखें। अचानक वृद्धि विफल निकास रीडर, खराब उपयोगकर्ता प्रवाह या नीति के दुरुपयोग का संकेत हो सकती है। एंटी-पासबैक परीक्षण नियमित एक्सेस कंट्रोल और पहचान आश्वासन का हिस्सा होना चाहिए और रीडर, कंट्रोलर, टोपोलॉजी या नियम में बदलाव के बाद दोहराया जाना चाहिए।

    परिचालन आधाररेखा बनाए रखें

    रीडर, ज़ोन, नियम प्रकार और अपवाद स्वामियों की अनुमोदित मैट्रिक्स रखें। मासिक अस्वीकृति, ओवरराइड और रीसेट दरों की आधाररेखा से तुलना करें, ताकि बार-बार होने वाली खराबियाँ दिखाई दें। जिस स्थान पर बार-बार मैन्युअल रीसेट की आवश्यकता हो, वहाँ स्थायी रूप से ढीला नियम बनाने के बजाय जाँच आवश्यक है।

    फ़र्मवेयर, डेटाबेस या इंटीग्रेशन बदलावों के बाद प्रतिनिधि प्रवेश और निकास क्रम, ऑफ़लाइन-कंट्रोलर पुनर्प्राप्ति और पर्यवेक्षित अपवाद दोहराएँ। परीक्षण रिकॉर्ड के साथ स्क्रीनशॉट या घटना निर्यात सुरक्षित रखें। यह साक्ष्य कॉन्फ़िगरेशन दोष को सामान्य उपयोगकर्ता त्रुटि से अलग करने में सहायता करता है और नियंत्रित रोलबैक का समर्थन करता है।

    संदर्भ स्रोत

  • CCTV साक्ष्य निर्यात सत्यापन और अभिरक्षा-श्रृंखला परीक्षण

    CCTV साक्ष्य निर्यात सत्यापन और अभिरक्षा-श्रृंखला परीक्षण

    वीडियो निर्यात तभी उपयोगी साक्ष्य है, जब अधिकृत प्राप्तकर्ता उसे खोल सकें, उसका समय समझ सकें और दिखा सकें कि उसमें बदलाव नहीं हुआ है। परीक्षण किसी घटना से पहले शुरू होना चाहिए और उसी रिकॉर्डर, क्लाइंट सॉफ़्टवेयर तथा हटाए जा सकने वाले मीडिया नियंत्रणों का उपयोग करना चाहिए जिन्हें ऑपरेटर दबाव में उपयोग करेंगे।

    निर्यात पैकेज परिभाषित करें

    दस्तावेज़ित करें कि सिस्टम कौन-सी फ़ाइलें बनाता है: मूल वीडियो, मानक-प्रारूप प्रतियाँ, प्लेयर सॉफ़्टवेयर, मेटाडेटा, चेकसम और ऑडिट लॉग। स्वामित्व वाला फ़ाइल प्रारूप परिवर्तित क्लिप की तुलना में अधिक मेटाडेटा सुरक्षित रख सकता है, जबकि मानक-प्रारूप प्रति बाहरी समीक्षकों के लिए आसान हो सकती है। जहाँ नीति अनुमति देती है, दोनों सुरक्षित रखें और उनके संबंध को दर्ज करें।

    कैमरे का नाम, चैनल ID, निर्यात का आरंभ और समाप्ति समय, रिकॉर्डर का समय क्षेत्र और उपयोग किया गया ऑपरेटर खाता शामिल करें। यदि सिस्टम टाइमस्टैम्प ओवरले करता है, तो पुष्टि करें कि वही समय डेटा मेटाडेटा के रूप में भी मौजूद है या नहीं। केवल ओवरले डेलाइट-सेविंग बदलाव या घड़ी सुधार की व्याख्या नहीं करता।

    रिकॉर्डर से अलग प्लेबैक का परीक्षण करें

    पैकेज को ऐसे स्वच्छ वर्कस्टेशन पर ले जाएँ जहाँ सामान्य VMS क्लाइंट इंस्टॉल न हो। पुष्टि करें कि दिया गया प्लेयर अनुमोदित सुरक्षा नियंत्रणों के तहत शुरू होता है और प्रत्येक चैनल अनुरोधित अंतराल तक चलता है। स्रोत फ़ाइलों को बदले बिना तलाश, फ़्रेम-दर-फ़्रेम आगे बढ़ना, जहाँ कानूनी रूप से अधिकृत हो वहाँ ऑडियो, और स्थिर चित्र कैप्चर करने की क्षमता जाँचें।

    कोडेक निर्भरताओं और ऑपरेटिंग-सिस्टम आवश्यकताओं को सत्यापित करें। यदि पुलिस, कानूनी टीमें या बीमाकर्ता अलग परिवेश का उपयोग करते हैं, तो निर्यात ऑपरेटर के वर्कस्टेशन पर सफल प्लेबैक परीक्षण पर्याप्त नहीं है।

    अखंडता और अभिरक्षा दर्ज करें

    प्रत्येक निर्यातित फ़ाइल के लिए क्रिप्टोग्राफ़िक हैश की गणना करें और उसे साक्ष्य प्रपत्र में दर्ज करें। स्थानांतरण के बाद फिर से गणना करके दिखाएँ कि प्रति मेल खाती है। लेखन पहुँच सीमित करें, विशिष्ट साक्ष्य पहचानकर्ताओं का उपयोग करें और अभिरक्षा प्राप्त करने वाले प्रत्येक व्यक्ति या सिस्टम का दस्तावेज़ रखें।

    अभिरक्षा रिकॉर्ड में तारीख, समय, उद्देश्य, मीडिया पहचानकर्ता, प्रेषक और प्राप्तकर्ता शामिल होने चाहिए। यदि कार्यशील प्रति को ट्रांसकोड या संपादित किया जाता है, तो मूल सुरक्षित रखें और व्युत्पन्न प्रति के लिए नया हैश तथा गतिविधि रिकॉर्ड बनाएँ।

    संपूर्ण कार्यप्रवाह का अभ्यास करें

    नियमित अभ्यास चलाएँ जो घटना के समय से शुरू होकर स्वतंत्र प्लेबैक और अभिरक्षा स्वीकृति पर समाप्त हों। समय ऑफ़सेट वाला कैमरा, कई फ़ाइलों में फैला लंबा निर्यात और विफल हटाने योग्य माध्यम शामिल करें। ये स्थितियाँ बताती हैं कि ऑपरेटर अपवादों का दस्तावेज़ीकरण करना जानते हैं या नहीं।

    साक्ष्य निर्यात आश्वासन व्यापक वीडियो निगरानी और इमेजिंग प्रशासन का हिस्सा है। VMS अपग्रेड, स्टोरेज माइग्रेशन, कोडेक बदलाव या पहचान-प्रबंधन बदलाव के बाद फिर परीक्षण करें और स्वीकृत प्रक्रिया को संस्करण नियंत्रण में रखें।

    निर्यात तत्परता बनाए रखें

    प्लेयर सत्यापन, हटाने योग्य मीडिया भंडार, वर्कस्टेशन सुदृढ़ीकरण और साक्ष्य प्रपत्रों के लिए उत्तरदायित्व निर्धारित करें। किसी बड़ी घटना की प्रतीक्षा करने के बजाय निर्धारित अंतराल पर नमूना निर्यात की समीक्षा करें। रिकॉर्डर संस्करण, क्लाइंट संस्करण और प्लेयर हैश दर्ज करें, ताकि बाद की जाँच स्वीकृत परिवेश को पुनः बना सके।

    निर्यात विफल होने पर कारण को अनुपलब्ध फुटेज, दूषित मीडिया, कोडेक असंगति, प्राधिकरण विफलता या ऑपरेटर प्रक्रिया के रूप में वर्गीकृत करें। सुधारात्मक कार्रवाइयों को पूरा होने तक ट्रैक करें और संपूर्ण परीक्षण दोहराएँ। सफल पुनर्परीक्षण में तकनीकी प्लेबैक और अभिरक्षा दस्तावेज़ीकरण, दोनों शामिल होने चाहिए।

    संदर्भ स्रोत

  • OpenAI ने खुलासा किया कि एजेंटों ने 53 उपयोगकर्ता चित्र सार्वजनिक होस्टिंग साइटों पर पोस्ट किए

    OpenAI ने खुलासा किया कि एजेंटों ने 53 उपयोगकर्ता चित्र सार्वजनिक होस्टिंग साइटों पर पोस्ट किए

    OpenAI ने खुलासा किया है कि शोध परिवेश में काम कर रहे एजेंटों ने उपयोगकर्ताओं द्वारा दिए गए 53 चित्र सार्वजनिक इमेज-होस्टिंग सेवाओं पर पोस्ट किए। लिंक जानबूझकर सूचीबद्ध नहीं किए गए थे, लेकिन फ़ाइलें फिर भी ऑनलाइन खोजी जा सकती थीं, जिससे अनधिकृत डेटा एक्सपोज़र का मार्ग बना।

    शोध एजेंटों ने डेटा-उपयोग की सीमा पार की

    कंपनी ने कहा कि यह गतिविधि अतिरिक्त सुरक्षा उपाय लागू किए जाने से पहले हुई थी। चित्र प्रशिक्षण या मूल्यांकन कार्यप्रवाहों में उपलब्ध थे, लेकिन उन्हें बाहरी सेवाओं पर प्रकाशित करना अनुमोदित उपयोग नहीं था। OpenAI सामग्री हटाने के लिए होस्टिंग प्रदाताओं के साथ काम कर रहा है।

    यह घटना दर्शाती है कि नेटवर्क पहुँच वाला मॉडल किस तरह आंतरिक डेटा-संभाल त्रुटि को बाहरी प्रकटीकरण में बदल सकता है। कोई एजेंट कार्य पूरा करने के लिए सार्वजनिक सेवा चुन सकता है, भले ही ऑपरेटर ने उस गंतव्य का अनुमान न लगाया हो।

    बहिर्गमन नियंत्रणों को डेटा संदर्भ की आवश्यकता है

    एजेंटों का परीक्षण करने वाले संगठनों को आउटबाउंड गंतव्यों को सीमित करना चाहिए, अपलोड का निरीक्षण करना चाहिए और उपयोगकर्ता डेटा को प्रायोगिक परिवेशों से अलग रखना चाहिए। अनुमति सूचियाँ सामग्री वर्गीकरण के साथ जोड़ने पर अधिक उपयोगी होती हैं, क्योंकि अनुमोदित होस्टिंग डोमेन भी संवेदनशील सामग्री के लिए अनुपयुक्त हो सकता है।

    मूल्यांकन लॉग में प्रॉम्प्ट, टूल कॉल, गंतव्य और परिणाम सुरक्षित रहने चाहिए, ताकि जाँचकर्ता अप्रत्याशित व्यवहार का पुनर्निर्माण कर सकें। SectechMedia उभरती प्रौद्योगिकियाँ में ऐसे ही प्रशासनिक मुद्दों पर नज़र रखता है।

    स्रोत