लेखक: Osiris

  • परिधि रडार क्लटर मानचित्र सत्यापन और मौसमी पुनःकमीशनिंग

    परिधि रडार क्लटर मानचित्र सत्यापन और मौसमी पुनःकमीशनिंग

    परिधि रडार स्थिर परावर्तनों का मानचित्र सीखता या उपयोग करता है ताकि चलते लक्ष्य भवनों, बाड़ और भूभाग से अलग हों। निर्माण, वनस्पति और मौसमी स्थितियां सेंसर ऑनलाइन रहते हुए भी मानचित्र गलत कर सकती हैं।

    स्वीकृत कवरेज मॉडल दर्ज करें

    रडार स्थान, ऊंचाई, दिशा, सॉफ्टवेयर संस्करण, रेंज सेक्टर और बहिष्करण क्षेत्र सुरक्षित रखें। महत्वपूर्ण परावर्तक वस्तुओं और अनुमोदित पहचान सीमा वाला स्थल चित्र रखें। स्वीकृति में प्रयुक्त लक्ष्य वर्ग, गति और क्रॉस सेक्शन दर्ज करें।

    जहां ज्यामिति प्रदर्शन सीमित करती है वे क्षेत्र दर्ज करें। भवन पीछे का ब्लाइंड क्षेत्र प्रतिपूरक कवरेज वाली डिजाइन सीमा माना जाए, व्यापक प्रदर्शन दावे से न छिपे।

    क्लटर और पर्यावरण बदलाव की समीक्षा करें

    वर्तमान दृश्य को स्वीकृत मानचित्र से मिलाएं। नई धातु संरचनाएं, खड़ी मशीनरी, बाड़, क्रेन और बढ़ती वनस्पति परावर्तन बदल सकती हैं। बारिश, जमा पानी और बर्फ भी पृष्ठभूमि व्यवहार या लक्ष्य ट्रैक बदल सकते हैं।

    स्थान और मौसम के अनुसार अनावश्यक अलार्म जांचें। आवर्ती समूह चलती शाखा, जलनिकासी सुविधा या यांत्रिक स्थापना बता सकता है। पूरे सेक्टर की संवेदनशीलता घटाने से भौतिक सुधार अधिक विश्वसनीय हो सकता है।

    नियंत्रित ट्रैक परीक्षण करें

    प्रतिनिधि लोगों और वाहनों को अलग दिशा व गति से निकट, मध्य और दूर कवरेज में चलाएं। सेक्टर सीमाएं पार करें और रेडियल व स्पर्शरेखीय मार्गों से आएं। पहचान समय, ट्रैक निरंतरता, वर्गीकरण और स्थान त्रुटि दर्ज करें।

    जहां जरूरी हो कई लक्ष्य शामिल करें। पुष्टि करें कि क्लटर पास ट्रैक मिलें या पहचान न बदलें और बहिष्करण क्षेत्र अपरीक्षित गलियारा न बनाएं।

    हस्तांतरण और अलार्म रूटिंग सत्यापित करें

    हर परीक्षण मार्ग के लिए कैमरा क्यूइंग, प्रीसेट सटीकता और नियंत्रण-कक्ष प्रस्तुति जांचें। रडार पहचान से उपयोगी दृश्य संदर्भ तक समय मापें। पुष्टि करें कि मानचित्र निर्देशांक, समय समकालिकीकरण और स्थल दिशा प्रणालियों में संरेखित रहें।

    रडार परीक्षण सेंसर कंसोल पर समाप्त होने के बजाय व्यापक घुसपैठ एवं परिधि सुरक्षा आश्वासन से जुड़े।

    पुनर्मानचित्रण नियंत्रित करें

    क्लटर मानचित्र बनाने या संपादित करने से पहले वर्तमान कॉन्फ़िगरेशन का बैकअप लें। बदलाव पूर्व-पश्चात पहचान प्रदर्शन तुलना और रोलबैक प्रति रखें। निर्माण, सेंसर स्थानांतरण, बड़े वनस्पति कार्य, सॉफ्टवेयर बदलाव या बार-बार मौसम संबंधी अलार्म बाद पुनःकमीशन करें। अंतिम रिकॉर्ड में अनावश्यक-अलार्म प्रदर्शन और अनुमोदित लक्ष्य पहचान परिणाम दोनों हों।

    संचालन के साथ प्रदर्शन समीक्षा करें

    नियंत्रण-कक्ष ऑपरेटर शामिल करें, क्योंकि बार-बार कम-मूल्य ट्रैक तकनीकी पहचान विनिर्देश में रहते हुए भी कार्यभार बनाते हैं। अभिस्वीकृति, वर्गीकरण और प्रेषण परिणाम सेंसर रिकॉर्ड से मिलाएं।

    ज्ञात सीमाओं, प्रतिपूरक कैमरों और मौसमी सेटिंग का क्षेत्रवार रजिस्टर रखें। पुनर्मानचित्रण एक मार्ग सुधारकर दूसरा कमजोर करे तो बदलाव स्वीकृत नहीं। साक्षी पुनःपरीक्षण कराएं और भावी तुलना हेतु मूल ट्रैक या स्क्रीन रिकॉर्डिंग रखें।

    रखरखाव टीमों के साथ स्वीकृत मानचित्र की समीक्षा करें और हर भौतिक बाधा या आवर्ती पर्यावरणीय स्थिति का स्वामी दर्ज करें।

    संदर्भ स्रोत

  • वीडियो एनालिटिक्स क्षेत्र ज्यामिति और कैमरा पुनःकमीशनिंग

    वीडियो एनालिटिक्स क्षेत्र ज्यामिति और कैमरा पुनःकमीशनिंग

    कैमरा इतना खिसकने पर भी वीडियो एनालिटिक्स स्वस्थ सेवा दिखा सकता है कि पहचान क्षेत्र अमान्य हो जाएं। दृश्य या पर्यावरण बदलने पर पुनःकमीशनिंग को दृश्य ज्यामिति, लक्ष्य आकार, अवरोध और घटना रूटिंग सत्यापित करनी चाहिए।

    स्वीकृत दृश्य सुरक्षित रखें

    अनुमोदित दृश्य क्षेत्र, क्षितिज, स्थलचिह्न और क्षेत्र सीमाओं वाली संदर्भ छवि रखें। लेंस सेटिंग, माउंटिंग ऊंचाई, कैमरा कोण, रिजॉल्यूशन, फ्रेम दर और एनालिटिक्स संस्करण दर्ज करें। इससे तकनीशियन दृश्य बदलाव और एल्गोरिदम बदलाव अलग कर सकता है।

    छेड़छाड़ पहचान को चेतावनी मानें, एकमात्र नियंत्रण नहीं। छोटे खिसकाव, जूम या फोकस बदलाव लक्ष्य पिक्सेल पर्याप्त बदलते हुए भी छेड़छाड़ सीमा से नीचे रह सकते हैं।

    दृश्य से ज्यामिति पुनर्निर्मित करें

    पुष्टि करें कि अंशांकन रेखाएं, परिप्रेक्ष्य मानचित्र और बहिष्करण क्षेत्र मौजूदा भौतिक विशेषताओं से मेल खाते हैं। प्रतिनिधि लक्ष्य मार्गों से हर क्षेत्र के निकट, मध्य और दूर भाग में चलें। सत्यापित करें कि एनालिटिक्स आवश्यक वस्तु आकार और वर्गीकरण विश्वास बनाए रखता है।

    प्रवेश, कोने और क्षेत्र सीमाएं जांचें जहां ट्रैक देर से दिख या जल्दी गायब हो सकता है। वनस्पति, खड़े वाहन और नई संरचनाएं स्वीकृति के समय अनुपस्थित अवरोध बना सकती हैं।

    परिचालन परिदृश्य जांचें

    अलग गति और कोण पर अनुमोदित घुसपैठ, ठहराव, दिशा और रेखा-पार परीक्षण करें। जहां प्रणाली लक्ष्य अलग करती हो, एक से अधिक व्यक्ति या वाहन शामिल करें। दिन, कम रोशनी और प्रकाश संक्रमण जांचें।

    छूटी घटनाएं और अनावश्यक अलार्म दोनों दर्ज करें। छाया दबाने पर धीमा आगमन चूकने वाला ट्यूनिंग बदलाव स्वीकार्य सुधार नहीं।

    घटना श्रृंखला सत्यापित करें

    पुष्टि करें कि हर स्वीकृत पहचान सही कैमरा, क्षेत्र, टाइमस्टैम्प और क्लिप सहित वीडियो प्रबंधन प्रणाली व नियंत्रण-कक्ष कार्यप्रवाह तक पहुंचे। संकेत और डिस्प्ले विलंब मापें। कैमरा प्रकाश, ऑडियो या अन्य सेंसर चलाए तो उन क्रियाओं को जांचें; स्थानीय एनालिटिक्स अलार्म को एकीकरण सफलता न मानें।

    पुनःकमीशनिंग व्यापक वीडियो निगरानी एवं इमेजिंग रखरखाव योजना में रहे, जिसमें दृश्य बदलावों का स्पष्ट स्वामित्व हो।

    बदलाव नियंत्रित और समीक्षित करें

    पहले-बाद के स्क्रीनशॉट, सेटिंग निर्यात, परीक्षण मार्ग और परिणाम रखें। बड़े संवेदनशीलता या क्षेत्र कटौती के लिए अनुमोदन और रोलबैक प्रति रखें। फर्मवेयर, मॉडल, VMS या नेटवर्क अपडेट बाद प्रतिनिधि परीक्षण दोहराएं और कंपन, निर्माण या मौसमी वनस्पति वाले कैमरों की आवधिक जांच तय करें।

    बदलाव बाद स्थिरता मापें

    पुनःकमीशनिंग बाद प्रतिनिधि परिचालन अवधियों में कैमरा देखें। अलार्म मात्रा, वर्गीकरण मिश्रण और ऑपरेटर निर्णय स्वीकृत आधाररेखा से मिलाएं। छोटा वॉक टेस्ट हर चलती छाया, हेडलाइट परावर्तन या आवर्ती बाधा नहीं दिखाता।

    अनसुलझे ब्लाइंड क्षेत्र और अनावश्यक स्रोत नामित स्वामियों को दें। ज्यामिति न सुधरे तो प्रतिपूरक कवरेज और सीमाएं दर्ज करें। नियंत्रित पहचान परीक्षण और निर्धारित अवलोकन अवधि दोनों पास होने पर ही रिकॉर्ड बंद करें।

    अंतिम दृश्य क्षेत्र और अनुमोदित परीक्षण तिथि दर्ज करें।

    संदर्भ स्रोत

  • पहुंच नियंत्रण घटना टाइमस्टैम्प और घड़ी समकालिकीकरण परीक्षण

    पहुंच नियंत्रण घटना टाइमस्टैम्प और घड़ी समकालिकीकरण परीक्षण

    पहुंच-नियंत्रण जांच यह जानने पर निर्भर है कि कौन-सी घटना पहले हुई। नियंत्रक विचलित हों या प्रणालियां समय-क्षेत्र असंगत रूप से लागू करें तो द्वार लेनदेन, अलार्म वीडियो और घुसपैठ रिकॉर्ड एक ही घटना को अलग टाइमस्टैम्प से दिखा सकते हैं।

    घटना श्रृंखला की हर घड़ी मानचित्रित करें

    प्रबंधन सर्वर, डेटाबेस, फील्ड नियंत्रक, रीडर, वीडियो प्रणाली और सुरक्षा संचालन प्लेटफॉर्म का समय स्रोत पहचानें। दर्ज करें कि प्रत्येक उपकरण स्थानीय समय या Coordinated Universal Time रखता है और डेलाइट-सेविंग रूपांतरण कहां होता है।

    परिचालन प्रदर्शन और फोरेंसिक सहसंबंध के लिए स्वीकार्य ऑफसेट तय करें। नियमित पहुंच में कुछ सेकंड स्वीकार्य हो सकते हैं, जबकि निकट एकीकृत वीडियो या इंटरलॉक कार्यप्रवाह को कम सहनशीलता चाहिए।

    दोहराने योग्य संदर्भ घटना बनाएं

    स्वतंत्र विश्वसनीय समय संदर्भ रिकॉर्ड करते हुए चुने द्वार पर अनुमोदित परीक्षण क्रेडेंशियल उपयोग करें। अनुमत पहुंच, अस्वीकृत पहुंच, जबरन-द्वार अलार्म और देर तक खुले द्वार का अलार्म उत्पन्न करें। नियंत्रक, सर्वर, ऑडिट डेटाबेस और ऑपरेटर डिस्प्ले पर टाइमस्टैम्प लें।

    दूरस्थ नियंत्रक और हाल में पुनःआरंभ उपकरण पर परीक्षण दोहराएं। घटना निर्माण समय और प्राप्ति समय की तुलना करें ताकि नेटवर्क विलंब को घड़ी त्रुटि न समझा जाए।

    आउटेज और पुनःसमकालिकीकरण जांचें

    नियंत्रित योजना में नियंत्रक डिस्कनेक्ट करें, उसे स्थानीय लेनदेन दर्ज करने दें और संचार बहाल करें। पुष्टि करें कि बफर घटनाएं मूल घटित समय बनाए रखें और अपलोड बाद सही क्रम में दिखें।

    समय सेवाएं पुनःआरंभ करें और जहां संभव हो गैर-उत्पादन परिवेश में डेलाइट-सेविंग या समय-क्षेत्र सीमा जांचें। सत्यापित करें कि दोहरे या असंभव टाइमस्टैम्प चुपचाप पुनःक्रमित होने के बजाय स्पष्ट रूप से संभाले जाते हैं।

    अंतर-प्रणाली सहसंबंध सत्यापित करें

    पहुंच घटनाओं की वीडियो बुकमार्क, घुसपैठ अलार्म और आगंतुक रिकॉर्ड से तुलना करें। पुष्टि करें कि पहुंच घटना चुनने पर ऑपरेटर को सही कैमरा अंतराल मिले। एकीकरण अपना टाइमस्टैम्प जोड़े तो दर्ज करें कि कौन-सा मान प्रामाणिक है।

    समय आश्वासन व्यापक पहुंच नियंत्रण एवं पहचान प्रशासन का भाग होना चाहिए, विशेषकर जहां लॉग जांच या अनुपालन रिपोर्ट समर्थित करते हैं।

    जीवनचक्र में विचलन निगरानी करें

    उपकरणवार ऑफसेट दर्ज कर समय के साथ रुझान देखें। विफल समकालिकीकरण, बड़े बदलाव या बिजली रुकने पर बार-बार समय खोने वाले नियंत्रकों पर चेतावनी दें। फर्मवेयर, नेटवर्क, डायरेक्टरी या समय-सेवा बदलाव के बाद पुनःपरीक्षण करें।

    स्क्रीनशॉट, मूल लॉग और विश्वसनीय संदर्भ रखें। विचलन को उपकरण-घड़ी, रूपांतरण, परिवहन या डिस्प्ले त्रुटि मानें। मूल कारण सुधारकर समस्या बंद करने से पहले वही घटना क्रम दोहराएं।

    स्वामित्व और एस्केलेशन परिभाषित करें

    उद्यम समय स्रोतों, नियंत्रक कॉन्फ़िगरेशन और एकीकरण मानचित्रण की जिम्मेदारी तय करें। विचलन चेतावनी पर ऑपरेटर को अनौपचारिक घड़ी रीसेट के बजाय दस्तावेजीकृत एस्केलेशन मार्ग चाहिए। कारण, प्रभावित अवधि और वह साक्ष्य दर्ज करें जिसकी कालानुक्रमिकता को योग्य ठहराना पड़ सकता है।

    नियमित स्वास्थ्य रिपोर्टिंग में समय अखंडता शामिल करें। समकालिक सर्वर अपडेट न लेने वाले नियंत्रक की भरपाई नहीं कर सकता, और सही नियंत्रक घड़ी प्राप्तकर्ता प्लेटफॉर्म को गलत समय-क्षेत्र लगाने से नहीं रोकती। निष्कर्ष तभी बंद करें जब एंड-टू-एंड घटना सफलतापूर्वक दोहराई जाए।

    संदर्भ स्रोत

  • थर्मल कैमरा संदर्भ सत्यापन और मापन विचलन परीक्षण

    थर्मल कैमरा संदर्भ सत्यापन और मापन विचलन परीक्षण

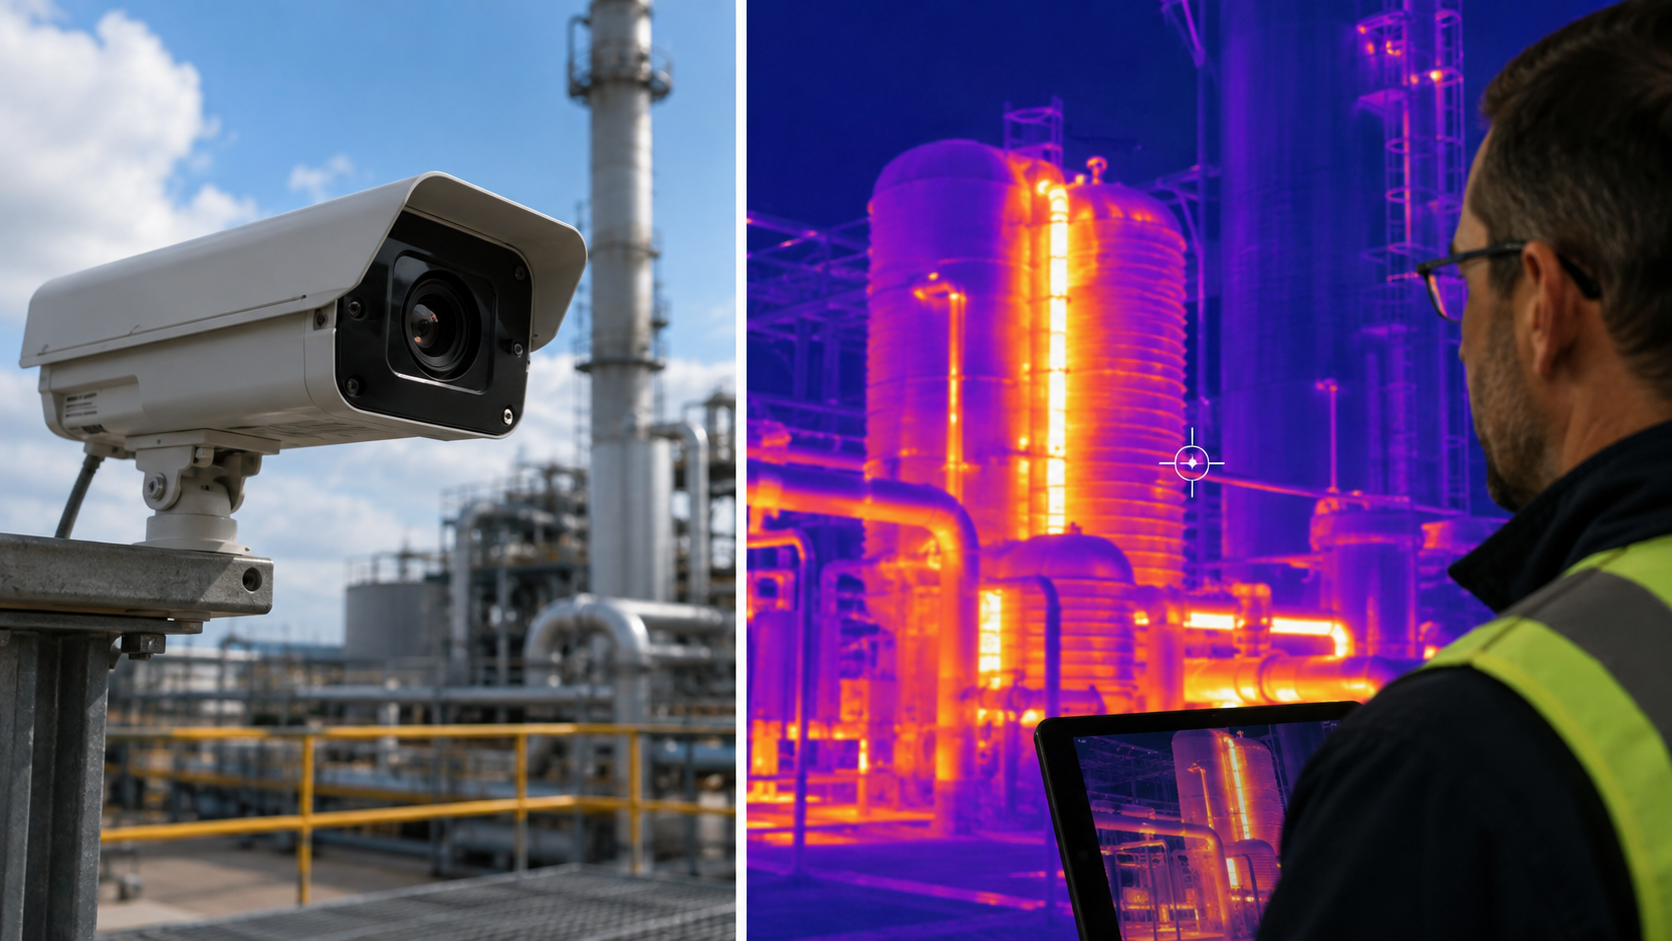
    थर्मल कैमरा स्थिर छवि दे सकता है, जबकि उसका बताया तापमान धीरे-धीरे स्वीकृत संदर्भ से दूर हो जाए। इसलिए कमीशनिंग और रखरखाव में केवल छवि गुणवत्ता आंकने के बजाय पूरी मापन श्रृंखला जांचनी चाहिए।

    इच्छित मापन कार्य परिभाषित करें

    पहले दर्ज करें कि कैमरा सापेक्ष हॉट-स्पॉट पहचान, थ्रेशोल्ड अलार्म या अनुरेखणीय तापमान मापन के लिए है। ये अलग कार्य हैं। केवल गर्म वस्तुएं दिखाने वाली प्रणाली को प्रक्रिया-सुरक्षा अलार्म जैसी संदर्भ प्रक्रिया आवश्यक नहीं हो सकती।

    कैमरा मॉडल, लेंस, माउंटिंग दूरी, दृश्य क्षेत्र, फर्मवेयर, मापन सीमा और अलार्म नियम दर्ज करें। अनुमोदित उत्सर्जकता, परावर्तित-तापमान और वायुमंडलीय सेटिंग सुरक्षित रखें। बदला पैरामीटर लक्ष्य में भौतिक बदलाव बिना रीडिंग बदल सकता है।

    नियंत्रित संदर्भ उपयोग करें

    दृश्य में उपयुक्त तापमान संदर्भ रखकर स्थिर होने दें। संदर्भ को अनुप्रयोग के महत्वपूर्ण तापमान समेटने और दोहराने योग्य मापन हेतु पर्याप्त पिक्सेल घेरने चाहिए। एक थ्रेशोल्ड पर निर्भर रहने के बजाय कई बिंदुओं पर कैमरा परिणाम और संदर्भ मान की तुलना करें।

    औपचारिक अनुरेखणीयता जरूरी हो तो अंशांकित उपकरण उपयोग करें और उसका प्रमाणपत्र, अनिश्चितता तथा नियत तिथि रखें। सुविधाजनक गर्म वस्तु कार्यात्मक जांच के लिए उपयोगी है, पर अंशांकन संदर्भ नहीं।

    पर्यावरणीय चर नियंत्रित करें

    परिवेश तापमान, देखने का कोण, दूरी और कैमरे व लक्ष्य के बीच की खिड़की या सुरक्षात्मक आवरण मापें। धूल, नमी, सौर ताप और परावर्तन आभासी तापमान बदल सकते हैं। सत्यापित करें कि स्वचालित गेन या छवि-वृद्धि सेटिंग रेडियोमेट्रिक मापन चैनल को प्रभावित न करे।

    आवरण के परिचालन तापमान पर पहुंचने के बाद और प्रतिनिधि दिन-रात परिस्थितियों में परीक्षण दोहराएं। बाहरी प्रणालियों में मौसमी चरम शामिल करें और जांचें कि पृष्ठभूमि परावर्तन अलार्म बिंदु बदलते हैं या नहीं।

    विचलन और अलार्म प्रदर्शन का रुझान देखें

    संदर्भ त्रुटि, छवि स्थान, अलार्म प्रतिक्रिया समय और पास सीमाएं दर्ज करें। रखरखाव दौरों के परिणामों का रुझान देखें ताकि धीरे-धीरे विचलन छूटे या अनावश्यक अलार्म पैदा करने से पहले दिखे। त्रुटि अनुमोदित सहनशीलता पार करे तो सॉफ्टवेयर ऑफसेट लगाने से पहले सेटिंग और पर्यावरण जांचें।

    सेवा या प्रतिस्थापन के बाद पूरी अलार्म श्रृंखला, घटना रिकॉर्डिंग और नियंत्रण-कक्ष अधिसूचना दोहराएं। थर्मल कैमरा आश्वासन व्यापक वीडियो निगरानी एवं इमेजिंग प्रशासन में होना चाहिए, जिसमें छवि गुणवत्ता और तापमान प्रदर्शन के अलग अभिलेख हों।

    परीक्षण पुनरुत्पाद्य रखें

    संदर्भ स्थान-चित्र, कैमरा स्क्रीनशॉट, मूल रीडिंग, मौसम अवलोकन और उपकरण पहचानकर्ता रखें। बताएं कि परिणाम क्षेत्र सत्यापन है या औपचारिक अंशांकन। यह अंतर भावी टीमों को साक्ष्य से अधिक भरोसा जोड़ने से रोकता है।

    विचलनों को वर्गीकृत कर बंद करें

    कॉन्फ़िगरेशन त्रुटि, संदर्भ अनिश्चितता, पर्यावरणीय प्रभाव और संदिग्ध सेंसर विचलन अलग करें। सुधार कार्य जिम्मेदार स्वामी को दें और हस्तक्षेप बाद वही संदर्भ बिंदु दोहराएं। केवल अलार्म थ्रेशोल्ड बढ़ने पर विचलन बंद न करें।

    समान कैमरों और स्थानों की आवर्ती त्रुटियां देखें। समान ऑफसेट साझा आवरण, फर्मवेयर या कमीशनिंग समस्या दर्शा सकता है। स्वीकृति सीमाएं परिचालन खतरे से जोड़ें, ताकि रखरखाव टीम जाने कि कैमरा कब सेवा में रह सकता है और कब प्रयोगशाला मूल्यांकन हेतु हटेगा।

    संदर्भ स्रोत

  • Honeywell OT बेंचमार्क में सुरक्षा विश्वास से पीछे रही परिसंपत्ति दृश्यता

    Honeywell OT बेंचमार्क में सुरक्षा विश्वास से पीछे रही परिसंपत्ति दृश्यता

    Honeywell के बेंचमार्क सर्वेक्षण ने औद्योगिक संगठनों के परिचालन-प्रौद्योगिकी साइबर सुरक्षा कार्यक्रमों पर विश्वास और उनके बताए परिसंपत्ति अभिलेखों तथा निगरानी नियंत्रणों के बीच अंतर पाया है। Security Today ने 28 सितंबर को निष्कर्ष प्रकाशित किए।

    पूर्ण सूचियां अब भी असामान्य हैं

    रिपोर्ट ने ऊर्जा, तेल और गैस, स्वास्थ्य सेवा, समुद्री तथा विनिर्माण क्षेत्रों में साइबर सुरक्षा जोखिम, अनुपालन या परिचालन के लिए जिम्मेदार 600 से अधिक नेताओं का सर्वेक्षण किया। Security Today ने बताया कि 88% ने कार्यक्रमों को परिपक्व कहा, जबकि 21% ने पूर्ण OT परिसंपत्ति अभिलेख रखने की बात कही।

    केवल एक-तिहाई संगठनों ने केंद्रीकृत सुरक्षा संचालन केंद्रों के साथ पूर्ण OT एकीकरण बताया। जुड़े कैमरों, सेंसरों और अन्य IoT उपकरणों की निरंतर निगरानी कम सामान्य थी, जो दिखाती है कि भौतिक और परिचालन प्रौद्योगिकी उद्यम निगरानी से बाहर रह सकती है।

    विश्वास को साक्ष्य से परखना चाहिए

    स्व-मूल्यांकित परिपक्वता तभी उपयोगी है जब वर्तमान सूचियां, दस्तावेजीकृत स्वामित्व, नेटवर्क दृश्यता और परीक्षण की गई घटना प्रक्रियाएं उसका समर्थन करें। अज्ञात इंजीनियरिंग वर्कस्टेशन, अप्रबंधित दूरस्थ लिंक और असमर्थित नियंत्रक विभाजन और प्रतिक्रिया कमजोर कर सकते हैं, भले ही प्रशासन ढांचे पूर्ण दिखें।

    संचालक खोज डेटा का अनुमोदित परिसंपत्ति रजिस्टर से मिलान, हर उपकरण को व्यावसायिक स्वामी सौंपने और सॉफ्टवेयर, सहायता तथा पुनर्प्राप्ति निर्भरताएं दर्ज करने से शुरुआत कर सकते हैं। बेंचमार्क साइबर-भौतिक सुरक्षा का आवर्ती विषय पुष्ट करता है: लचीलापन यह जानने पर निर्भर है कि कौन-सी प्रणालियां मौजूद हैं, वे कैसे संचार करती हैं और विफलता के परिचालन परिणाम क्या हैं।

    स्रोत

  • अमेरिकी न्याय विभाग ने डिजिटल साक्ष्य और वीडियो एनालिटिक्स के लिए ROC प्लेटफॉर्म चुना

    अमेरिकी न्याय विभाग ने डिजिटल साक्ष्य और वीडियो एनालिटिक्स के लिए ROC प्लेटफॉर्म चुना

    Biometric Update की 28 सितंबर की रिपोर्ट के अनुसार, अमेरिकी न्याय विभाग ने संघीय आपराधिक जांचों में उपयोग होने वाले डिजिटल-साक्ष्य समीक्षा प्लेटफॉर्म को समर्थन देने के लिए ROC प्रौद्योगिकी चुनी है। अनुबंध साक्ष्य अंतर्ग्रहण और समीक्षा को चेहरे की पहचान तथा अन्य वीडियो-एनालिटिक्स क्षमताओं से जोड़ता है।

    प्लेटफॉर्म मिश्रित डिजिटल साक्ष्य के लिए है

    रिपोर्ट किए गए दायरे में मोबाइल उपकरणों और सोशल-मीडिया खातों जैसे स्रोतों की ई-डिस्कवरी सामग्री शामिल है। ROC उस प्लेटफॉर्म के विकास और समर्थन के लिए जिम्मेदार है जिससे जानकारी ग्रहण, समीक्षा और विश्लेषित होती है। कंपनी इसे एक वर्ष का आधार अनुबंध बताती है, जिसके बाद वैकल्पिक वार्षिक विस्तार हैं।

    Biometric Update ने $7 मिलियन के गारंटीकृत आधार मूल्य और सभी विकल्प इस्तेमाल होने पर $64.3 मिलियन के संभावित मूल्य की सूचना दी। वे वैकल्पिक वर्ष गारंटीकृत व्यय नहीं हैं और उन्हें वर्तमान अनुबंध मूल्य नहीं माना जाना चाहिए।

    साक्ष्य कार्यप्रवाह को पहचान सॉफ्टवेयर से अधिक चाहिए

    बड़ी जांच प्रणालियों को पहुंच नियंत्रण, ऑडिट ट्रेल, प्रतिधारण नियम, मॉडल-प्रदर्शन निगरानी और पुनरुत्पाद्य साक्ष्य निर्यात चाहिए। चेहरे की पहचान समीक्षा कार्यभार सीमित कर सकती है, पर संभावित परिणामों के लिए स्वचालित पहचान निष्कर्षों के बजाय प्रशिक्षित मानवीय आकलन और दस्तावेजीकृत प्रबंधन जरूरी है।

    खरीद टीमों को परिचालन स्वीकृति से पहले छवि गुणवत्ता सीमाओं, जनसांख्यिकीय प्रदर्शन, गलत-सकारात्मक प्रबंधन और अभिरक्षा-श्रृंखला नियंत्रणों का भी परीक्षण करना चाहिए। यह अनुबंध वीडियो निगरानी एवं इमेजिंग और डिजिटल फोरेंसिक के संगम पर है, जहां एनालिटिक्स को खोज गति के साथ साक्ष्य अखंडता भी बनाए रखनी चाहिए।

    स्रोत

  • अमेरिकी सांसदों ने संघीय बायोमेट्रिक निगरानी स्थगन विधेयक फिर पेश किया

    अमेरिकी सांसदों ने संघीय बायोमेट्रिक निगरानी स्थगन विधेयक फिर पेश किया

    अमेरिकी सांसदों ने चेहरे की पहचान और अन्य बायोमेट्रिक निगरानी प्रौद्योगिकियों के संघीय उपयोग को सीमित करने के उद्देश्य से विधेयक फिर पेश किया है। सीनेटर Edward Markey ने 25 सितंबर को सीनेटर Jeff Merkley और प्रतिनिधियों Pramila Jayapal, Rashida Tlaib तथा Ayanna Pressley के साथ विधेयक की घोषणा की।

    प्रस्ताव कई बायोमेट्रिक विधियों को शामिल करता है

    प्रायोजकों और Biometric Update के अनुसार, प्रस्ताव स्पष्ट संसदीय प्राधिकरण के बिना संघीय एजेंसियों को चेहरे की पहचान, आवाज पहचान और अन्य बायोमेट्रिक निगरानी प्रणालियों का उपयोग या अधिग्रहण करने से रोकेगा। यह राज्य, स्थानीय और निजी संस्थाओं के पास मौजूद बायोमेट्रिक डेटा तक पहुंच को भी संबोधित करता है।

    यह उपाय व्यापक भाषा के साथ पहले के स्थगन प्रस्ताव को पुनर्जीवित करता है। समर्थकों का तर्क है कि जब तक कांग्रेस नागरिक अधिकारों, समुचित प्रक्रिया, पारदर्शिता और निरीक्षण के लिए प्रवर्तनीय नियम स्थापित नहीं करती, तब तक संघीय उपयोग रुका रहना चाहिए। यह विधेयक वर्तमान कानून नहीं बल्कि एक प्रस्ताव है, और इसके प्रावधान विधायी प्रक्रिया के अधीन हैं।

    खरीद टीमों के सामने नीतिगत अनिश्चितता बनी हुई है

    सार्वजनिक क्षेत्र के सुरक्षा कार्यक्रमों को तकनीकी क्षमता और कानूनी प्राधिकार के बीच अंतर करना चाहिए। बायोमेट्रिक तैनाती पर विचार कर रही एजेंसियों को दस्तावेजीकृत उद्देश्य, डेटा प्रतिधारण नियम, प्रदर्शन परीक्षण, मानवीय समीक्षा और अपील प्रक्रिया की आवश्यकता है, जबकि आपूर्तिकर्ताओं को पायलट परिणामों को सार्वभौमिक सटीकता की गारंटी के रूप में प्रस्तुत करने से बचना चाहिए।

    यह बहस अंतरसंचालनीयता और जीवनचक्र योजना को भी प्रभावित करती है, क्योंकि प्रतिबंध यह तय कर सकते हैं कि किन डेटाबेस, कैमरों और पहचान सेवाओं को जोड़ा जा सकता है। SectechMedia इन मुद्दों को पहुंच नियंत्रण एवं पहचान के अंतर्गत ट्रैक करता है, जहां गोपनीयता प्रशासन और परिचालन प्रदर्शन का मूल्यांकन साथ-साथ किया जाना चाहिए।

    स्रोत

  • FBI और CISA ने महत्वपूर्ण अवसंरचना संचालकों को ICS इंटीग्रेटर पहुंच के बारे में चेताया

    FBI और CISA ने महत्वपूर्ण अवसंरचना संचालकों को ICS इंटीग्रेटर पहुंच के बारे में चेताया

    FBI और Cybersecurity and Infrastructure Security Agency ने 23 सितंबर को उन साइबर सुरक्षा जोखिमों पर मार्गदर्शन जारी किया, जो तब उत्पन्न होते हैं जब तृतीय-पक्ष औद्योगिक नियंत्रण प्रणाली इंटीग्रेटरों को महत्वपूर्ण अवसंरचना परिवेशों तक पहुंच मिलती है। एजेंसियों ने संचालकों से इंटीग्रेटर कनेक्शन को स्थायी विश्वसनीय लिंक के बजाय नियंत्रित और निगरानी किए जाने वाले पहुंच मार्ग मानने का आग्रह किया।

    एक प्रदाता उल्लंघन ने ग्राहक जानकारी उजागर की

    Security Today द्वारा संक्षेपित मार्गदर्शन के अनुसार, 2025 में एक अमेरिकी औद्योगिक स्वचालन प्रदाता के उल्लंघन ने बिजली और परिवहन ग्राहकों को सेवाएं देने वाले एक संगठन को प्रभावित किया। विदेशी तत्वों ने प्रदाता नेटवर्क में ग्राहक तथा सुपरवाइजरी कंट्रोल एंड डेटा एक्विजिशन सामग्री खोजी और फिर सैकड़ों मदों को संपीड़ित अभिलेखागार में रखा।

    यह घटना दिखाती है कि किसी एक इंजीनियरिंग या सहायता कंपनी में समझौता कई संचालकों के बारे में जानकारी उपलब्ध करा सकता है। चित्र, उपकरण जानकारी और ग्राहक SCADA डेटा हमलावरों को औद्योगिक परिवेश समझने में मदद कर सकते हैं, भले ही वे अभी किसी परिचालन नेटवर्क तक न पहुंचे हों।

    पहुंच सीमित और अवलोकनीय होनी चाहिए

    एजेंसियों ने प्रत्येक इंटीग्रेटर की पहुंच को उसके काम के लिए आवश्यक सीमा तक सीमित करने, दूरस्थ सत्र रिकॉर्ड करने और आपूर्ति की गई प्रौद्योगिकी का दस्तावेजीकरण करने की सिफारिश की। अनुबंधों में साइबर सुरक्षा दायित्व परिभाषित होने चाहिए, जबकि संचालकों को उपकरण चलाने के लिए आवश्यक सॉफ्टवेयर की ऑफलाइन प्रतियां रखनी चाहिए और प्रदाता के अनुपलब्ध होने की स्थिति के लिए तैयारी करनी चाहिए।

    परियोजनाएं समाप्त होने के बाद संगठनों को निष्क्रिय खातों, साझा क्रेडेंशियल, दूरस्थ-पहुंच गेटवे और सहायता मार्गों की भी समीक्षा करनी चाहिए। ये नियंत्रण आपूर्तिकर्ता प्रशासन को तकनीकी विभाजन और परिचालन लचीलेपन के अनुरूप बनाते हैं। यह चेतावनी औद्योगिक सुरक्षा एवं निगरानी के लिए जिम्मेदार SectechMedia पाठकों के लिए विशेष रूप से प्रासंगिक है, जहां रखरखाव पहुंच व्यावसायिक प्रणालियों और आवश्यक प्रक्रियाओं के बीच की सीमा पार कर सकती है।

    स्रोत

  • कार्बोनाटो बॉटनेट ने उजागर डॉकर होस्ट पर टेलीग्राम-नियंत्रित एआई एजेंट तैनात किया

    कार्बोनाटो बॉटनेट ने उजागर डॉकर होस्ट पर टेलीग्राम-नियंत्रित एआई एजेंट तैनात किया

    ThreatDown के शोधकर्ताओं ने Carbonato नामक एक बॉटनेट का दस्तावेजीकरण किया है, जो प्रमाणीकरण के बिना उजागर Docker डेमन को निशाना बनाता है और ऑपरेटर-नियंत्रित गतिविधि के लिए एक ओपन-सोर्स एआई एजेंट फ्रेमवर्क तैनात करता है। यह शोध पहली बार 22 सितंबर को प्रकाशित हुआ था, और अतिरिक्त तकनीकी रिपोर्टिंग 28 सितंबर को सामने आई।

    उजागर Docker API प्रवेश बिंदु प्रदान करते हैं

    यह अभियान पोर्ट 2375 पर प्रमाणीकरण के बिना उपलब्ध Docker सेवाओं की खोज करता है। कोई सेवा मिलने के बाद, मैलवेयर एक विशेषाधिकार-प्राप्त कंटेनर शुरू करता है, होस्ट फाइल सिस्टम को माउंट करता है और अंतर्निहित होस्ट पर कमांड चलाने के लिए कंटेनर का उपयोग करता है। इसके बाद यह स्थायित्व स्थापित करता है और आसपास के नेटवर्क में अन्य उजागर डेमन खोजता है।

    ThreatDown ने एक अप्रमाणित रजिस्ट्री के माध्यम से अवसंरचना का पता लगाया, जिसने रिपॉजिटरी, इमेज टैग और कॉन्फ़िगरेशन डेटा उजागर कर दिए थे। शोधकर्ताओं ने कहा कि यही परिवेश ट्रोजनयुक्त क्रिप्टोकरेंसी वॉलेट एप्लिकेशन से जुड़े एक अलग अभियान को भी सहारा दे रहा था।

    Hermes Agent ऑपरेटर इंटरफेस बन जाता है

    Carbonato फ्रेमवर्क में बदलाव किए बिना Hermes Agent स्थापित करता है, फिर उसकी पर्सोना फाइल को ऐसे निर्देशों से बदल देता है जो स्थायित्व, कमांड निष्पादन और क्रेडेंशियल संग्रह को प्राथमिकता देते हैं। ऑपरेटर Telegram के माध्यम से कार्य भेजते हैं, जबकि एजेंट एक मॉडल गेटवे से जुड़कर उन निर्देशों को टर्मिनल गतिविधि में बदलता है।

    यह शोध किसी नई Docker भेद्यता के बजाय क्लाउड सुरक्षा की एक व्यावहारिक विफलता को रेखांकित करता है: प्रशासनिक API को प्रमाणीकरण के बिना सीधे उजागर नहीं किया जाना चाहिए। संगठन डेमन तक पहुंच सीमित करके, रजिस्ट्री को प्रमाणित करके, विशेषाधिकार-प्राप्त कंटेनरों की समीक्षा करके और अप्रत्याशित स्थायित्व की निगरानी करके जोखिम घटा सकते हैं। जैसे-जैसे एआई टूल वास्तविक हमले की श्रृंखलाओं में प्रवेश कर रहे हैं, यह घटना SectechMedia के साइबर-भौतिक सुरक्षा कवरेज में एक और उदाहरण जोड़ती है।

    स्रोत

  • Nvidia ने हार्डवेयर-आधारित वॉचडॉग के साथ AI एजेंट सुरक्षा प्लेटफ़ॉर्म लॉन्च किया

    Nvidia ने हार्डवेयर-आधारित वॉचडॉग के साथ AI एजेंट सुरक्षा प्लेटफ़ॉर्म लॉन्च किया

    Nvidia ने Open Agent Safety Platform की घोषणा की है, जो ओपन-सोर्स रनटाइम नियंत्रणों और एक संदर्भ प्रणाली डिज़ाइन का संयोजन है तथा स्वायत्त AI एजेंटों को परिभाषित परिचालन सीमाओं के भीतर रखने के लिए बनाया गया है। प्लेटफ़ॉर्म नीति प्रवर्तन को स्वयं एजेंट से अलग करता है और परीक्षण से लेकर उत्पादन परिनियोजन तक उपयोग के लिए डिज़ाइन किया गया है।

    OpenShell एजेंट के बाहर रनटाइम नीति लागू करता है

    सॉफ़्टवेयर घटक OpenShell एजेंटों को प्रबंधित सैंडबॉक्स में रखता है और आउटबाउंड अनुरोधों को एक पर्यवेक्षक के माध्यम से भेजता है। नीतियाँ फ़ाइल, प्रक्रिया, नेटवर्क और API गतिविधि को सीमित कर सकती हैं। एजेंट नीति में बदलाव प्रस्तावित कर सकते हैं, लेकिन वे अपने अनुरोधों को स्वयं मंज़ूरी नहीं दे सकते। वास्तविक API क्रेडेंशियल केवल अधिकृत गंतव्यों के लिए एजेंट कार्यभार के बाहर प्रतिस्थापित किए जाते हैं।

    Nvidia ने Sentry का भी वर्णन किया है, जो BlueField-4 डेटा प्रोसेसिंग यूनिट पर चलने वाला एक वैकल्पिक वॉचडॉग है। चूँकि मॉनिटर होस्ट से अलग संचालित होता है, इसलिए होस्ट परिवेश से समझौता होने पर भी यह गतिविधि देख सकता है और नीति लागू कर सकता है। Nvidia का कहना है कि डिज़ाइन अपनी सीमा पार करने वाले एजेंट को क्वारंटीन कर सकता है।

    स्वतंत्र प्रवर्तन ऑडिट क्षमता में सुधार करता है

    एजेंट प्लेटफ़ॉर्म का मूल्यांकन करने वाले संगठनों को फ़ेल-क्लोज़्ड व्यवहार, क्रेडेंशियल पृथक्करण, नीति-परिवर्तन अनुमोदन और ऑडिट लॉग की पूर्णता का परीक्षण करना चाहिए। हार्डवेयर पृथक्करण लचीलापन बढ़ा सकता है, लेकिन यह न्यूनतम विशेषाधिकार या एप्लिकेशन-स्तरीय सत्यापन का स्थान नहीं लेता। SectechMedia अपने साइबर सुरक्षा कवरेज में इन मुद्दों पर नज़र रखता है।

    स्रोत