Yazar: Osiris

  • NIOSH Raporu, Elektrikli Araç Pil Yangınında Toksik Maruziyeti Ayrıntılandırıyor

    NIOSH Raporu, Elektrikli Araç Pil Yangınında Toksik Maruziyeti Ayrıntılandırıyor

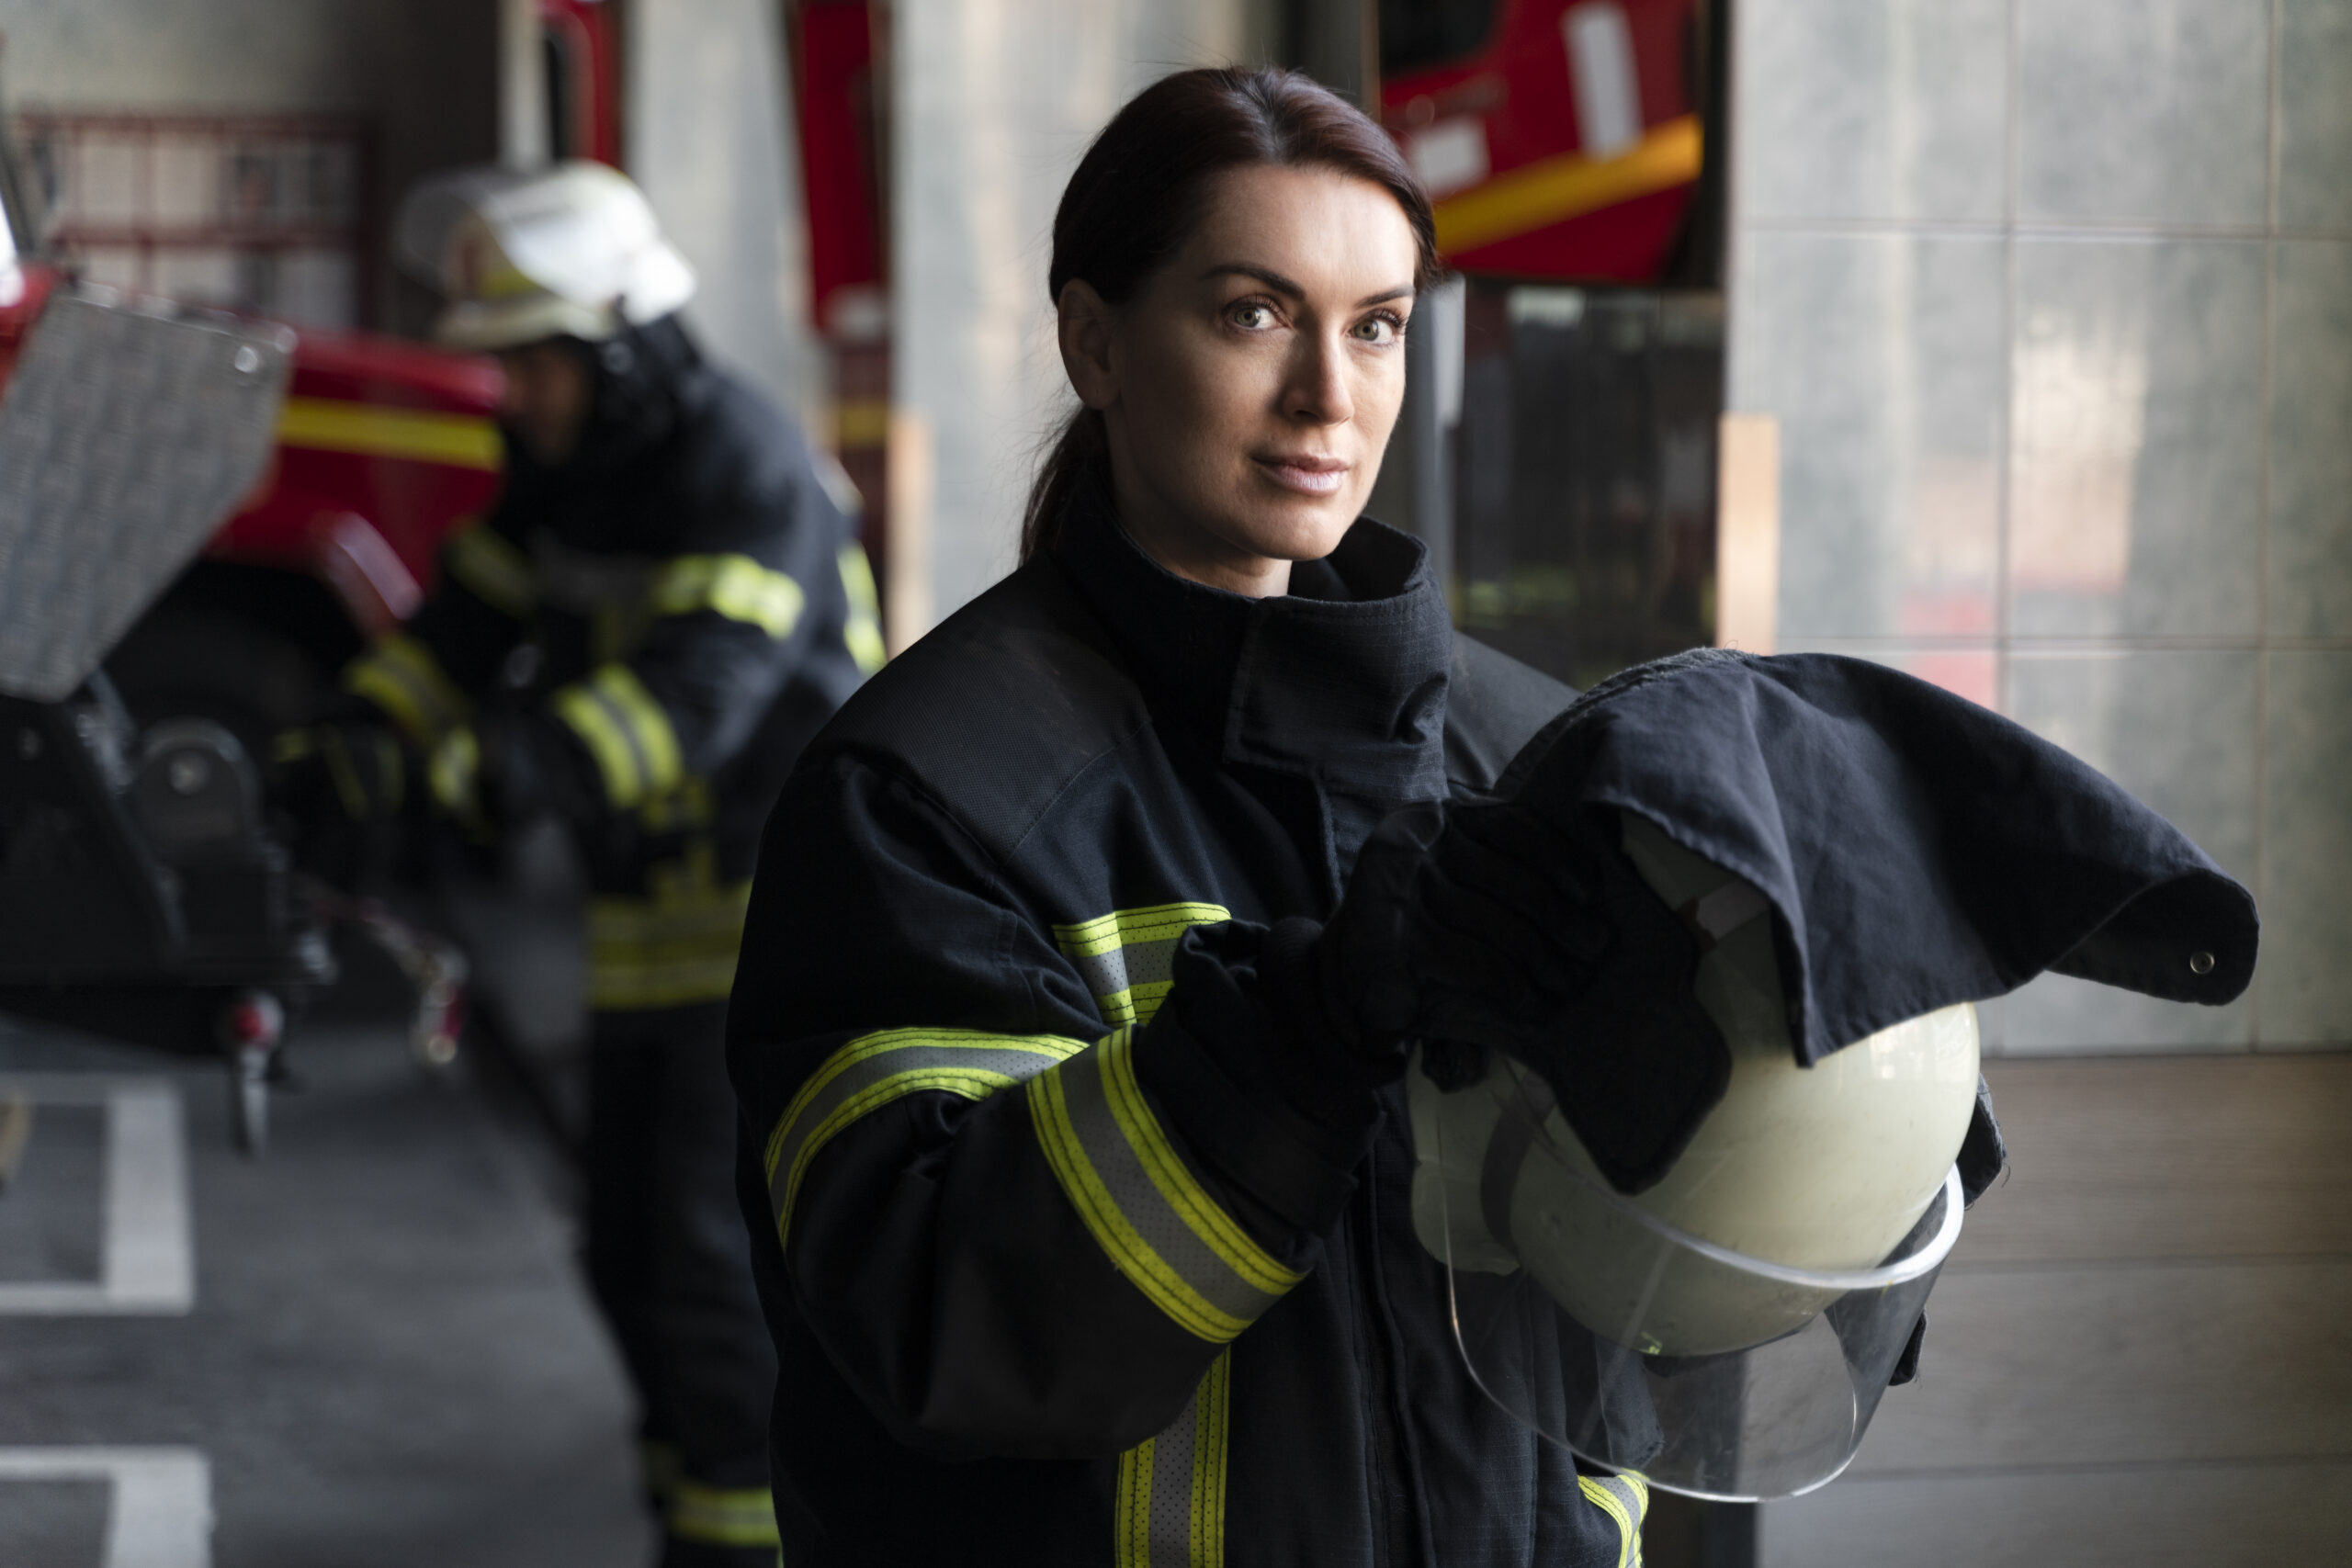
    Yeni bir Ulusal İş Güvenliği ve Sağlığı Enstitüsü (NIOSH) soruşturması, itfaiyecilerin bir lityum iyon pil termal kaçış olayından kaynaklanan duman ve buharlara maruz kaldıktan sonra belirtiler yaşadığı Kaliforniya’daki bir elektrikli araç yangınını inceliyor. Rapor, müdahaleyi yeniden kurguluyor ve solunum koruması, tehlike kontrolü ve olay sonrası izleme için dersler belirliyor.

    Pil olayları görünür alevlerden sonra da tehlikeli kalabilir

    Olay, hücreler bozulurken pili ısı ve toksik ürünler üretmeye devam eden bir elektrikli araçla ilgiliydi. NIOSH’un analizi, hasarlı yüksek voltajlı bir pilin çevresindeki atmosferin söndürme, hasar değerlendirme, çekme ve depolama boyunca potansiyel olarak tehlikeli kabul edilmesi gerektiğini vurguluyor. Görünür yangının azalması, tek başına solunum riskinin sona erdiğini göstermez.

    İtfaiye birimlerinin ayrıca çekme operatörleri, tehlikeli madde ekipleri ve tıbbi personelle net bir koordinasyona ihtiyacı var. Devir teslim, pil durumunu, izolasyon mesafelerini, yeniden tutuşma göstergelerini ve aracı daha sonra yaklaşabilecek herkes için maruziyet endişelerini belgelemelidir.

    Solunum koruması nesnel serbest bırakma kriterlerine ihtiyaç duyuyor

    Birimler, izleme ve olay koşulları belgelenmiş bir geçişi destekleyene kadar kendi kendine yeten solunum cihazlarını kullanmaya devam etmelidir. Eğitim, termal kaçışı, dekontaminasyonu, belirti bildirimini ve gecikmiş tıbbi değerlendirmeyi kapsamalıdır. SectechMedia, ilgili sistemleri ve operasyonel kontrolleri yangın ve can güvenliği kapsamında takip etmektedir.

    Kaynaklar

  • Araştırma 16.000’den Fazla Supabase Veritabanında Veri Açığa Çıkmasını Ortaya Koydu

    Araştırma 16.000’den Fazla Supabase Veritabanında Veri Açığa Çıkmasını Ortaya Koydu

    UpGuard araştırmacıları, kişisel bilgileri, parolaları, kimlik doğrulama belirteçlerini veya diğer uygulama verilerini açığa çıkaran, herkese açık olarak okunabilir tabloları olan 16.000’den fazla Supabase veritabanı tespit ettiklerini söylüyor. Bulgular, Supabase’in kendisinde tek bir ihlalden ziyade, bu popüler arka uç platformu üzerine inşa edilen projelerde tekrarlayan yapılandırma hatalarına işaret ediyor.

    İstemci tarafı anahtarlar zayıf erişim kontrollerini açığa çıkarabilir

    Supabase uygulamaları genellikle tarayıcıların ve mobil istemcilerin onaylanmış verilere erişebilmesi için herkese açık bir anonim anahtar içerir. Güvenlik, satır düzeyinde güvenlik politikalarına ve bu anahtarın neyi alabileceğini sınırlayan veritabanı izinlerine bağlıdır. Araştırma, bu kontrollerin eksik veya tamamlanmamış olduğu, kimliği doğrulanmamış sorguların hassas kayıtları döndürmesine izin veren uygulamalar buldu.

    UpGuard, açığa çıkmanın ölçeğini kısmen hızlı uygulama geliştirmeye ve yapay zeka destekli kodlamaya bağladı; burada ekipler, yetkilendirme kurallarını doğrulamadan önce işlevsel bir arka uç devreye alabiliyor. Etkilenen uygulamalar birden fazla sektörü ve veri türünü kapsadığından, risk proje bazında değerlendirilmelidir.

    Testler dış saldırgan bakış açısı kullanmalı

    Geliştiriciler Supabase projelerini envantere almalı, satır düzeyinde güvenliği etkinleştirmeli ve açığa çıkan her tabloyu istemcilere gönderilen aynı anonim kimlik bilgileriyle test etmelidir. Sırlar hiçbir zaman okunabilir uygulama tablolarında saklanmamalı ve açığa çıkan belirteçler yalnızca gizlenmek yerine iptal edilmelidir. SectechMedia, bulut ve uygulama riskini siber güvenlik kapsamında takip etmektedir.

    Kaynaklar

  • Tek Bir Bozuk Paket TDengine Endüstriyel Veritabanı Sunucularını Çökertebilir

    Tek Bir Bozuk Paket TDengine Endüstriyel Veritabanı Sunucularını Çökertebilir

    Güvenlik araştırmacıları, kimliği doğrulanmamış bir saldırganın zaman serisi veritabanını tek bir bozuk paketle çökertmesine olanak tanıyan, kimlik doğrulama öncesi bir TDengine güvenlik açığını ifşa etti. CVE-2026-42542 olarak izlenen sorun, sürekli telemetriye dayanan endüstriyel, enerji, IoT, bina otomasyonu ve bağlantılı araç ortamları için önem taşıyor.

    Açık, operasyonel bir veri katmanını hedefliyor

    Ridge Security, zafiyetin sunucu kimlik doğrulamasından önce ağ verilerini işlerken ortaya çıktığını söylüyor. Özel olarak oluşturulmuş bir paket bir tamsayı alt taşması (integer-underflow) durumunu tetikleyebilir ve veritabanı sürecini sonlandırabilir. Veri hırsızlığı veya kod yürütme olmasa bile, tekrarlanan çökmeler panoları, alarmları, analitikleri ve güncel zaman serisi verisine bağımlı diğer hizmetleri aksatabilir.

    Endüstriyel veritabanları genellikle dahili altyapı olarak kabul edilir, ancak uzaktan erişim yolları, düz ağlar ve açığa çıkmış yönetim hizmetleri bunları daha az güvenilir bölgelerden erişilebilir hale getirebilir. Kullanılabilirlik kaybı, operatörleri ayrı bir fiziksel veya siber olay sırasında da engelleyebilir.

    Segmentasyon ve kurtarma testi önemli

    Varlık sahipleri, TDengine dağıtımlarını belirlemeli, satıcı düzeltme rehberliğini gözden geçirmeli ve veritabanı bağlantı noktalarını gerekli sistemlerle sınırlamalıdır. İzleme, tekrarlanan süreç sonlandırmalarını ve anormal paketleri uyarmalı, kurtarma tatbikatları ise bağımlı uygulamaların güvenli şekilde yeniden bağlandığını doğrulamalıdır. SectechMedia ilgili kontrolleri OT ve siber-fiziksel güvenlik kapsamında ele almaktadır.

    Kaynaklar

  • Microsoft, Uzun Süreli Ağ Erişimi İçin Kullanılan NeedyMantis Kötü Amaçlı Yazılımını Ayrıntılandırdı

    Microsoft, Uzun Süreli Ağ Erişimi İçin Kullanılan NeedyMantis Kötü Amaçlı Yazılımını Ayrıntılandırdı

    Microsoft Threat Intelligence, saldırganların seçili kuruluşlar içinde uzun süreli erişimi korumak için kullandığı NeedyMantis adlı ele geçirme-sonrası bir kötü amaçlı yazılım ailesini belgeledi. Faaliyet; az sayıda telekomünikasyon sağlayıcısını, üniversiteyi, tıbbi sivil toplum kuruluşunu, hükümetler arası kuruluşu ve devlet yüklenicisini etkiledi.

    Kötü amaçlı yazılım modüler sonraki aşama faaliyetlerini destekliyor

    Microsoft, NeedyMantis’in en az 2023’ten beri gözlemlendiğini ve bir saldırganın zaten erişim sağlamasının ardından devreye sokulduğunu söylüyor. Bileşenleri sistem bilgisi toplayabilir, komut yürütebilir ve sonraki hedefleri destekleyen iletişimleri sürdürebilir. Bu rol, kötü amaçlı yazılımı ilk izinsiz giriş vektörü değil, bir kalıcılık ve operasyonel erişim aracı haline getiriyor.

    Bildirilen hedefleme, değerli iletişim, araştırma ve politika verisine sahip sektörleri kapsıyor. Bu nedenle savunucuların ilk ele geçirmenin nasıl gerçekleştiğini araştırırken, aynı zamanda ortam genelinde kötü amaçlı yazılımın izlerini, ilgili kimlik bilgilerini ve yanal hareketi de aramaları gerekiyor.

    Temizleme, bir yükü silmekten fazlasını gerektiriyor

    Olay müdahale ekipleri, etkilenen kimlikleri, zamanlanmış görevleri, hizmetleri ve uzaktan yönetim yollarını kapsamlandırmalı, ardından kimlik bilgilerini bilinen temiz bir sistemden döndürmelidir. Geçmiş uç nokta ve ağ telemetrisi, bekleme süresini belirlemeye ve artık aktif bir implant göstermeyen sistemleri tespit etmeye yardımcı olabilir. SectechMedia, ilgili savunma önlemlerini siber güvenlik kapsamında takip etmektedir.

    Kaynaklar

  • Apple, Hedefli Saldırılarda Kullanılan CoreGraphics Sıfırıncı Gün Açığını Yamaladı

    Apple, Hedefli Saldırılarda Kullanılan CoreGraphics Sıfırıncı Gün Açığını Yamaladı

    Apple, şirketin belirli kişilere yönelik son derece sofistike bir saldırıda istismar edilmiş olabileceğini söylediği bir CoreGraphics güvenlik açığını gidermek için eski iPhone, iPad ve Mac yazılım dallarına yönelik güvenlik güncellemeleri yayımladı. Sorun CVE-2026-86950 olarak izleniyor ve Apple platformlarında kullanılan görüntü işleme kodunu etkiliyor.

    Özel olarak hazırlanmış bir dosya kod çalıştırmayı tetikleyebilir

    Apple, açığı CoreGraphics’te bir sınır dışı yazma (out-of-bounds write) olarak tanımlıyor. Kötü amaçlı olarak hazırlanmış bir dosyanın işlenmesi keyfi kod yürütülmesine yol açabilir. Şirket, sorunu bildirdikleri için Google Tehdit Analizi Grubu araştırmacıları Benoît Sevens ve Clément Lecigne’ye teşekkür etti; bu detay, istismarın geniş çaplı fırsatçı saldırılardan ziyade hedefli olduğu uyarısıyla tutarlı.

    Düzeltmeler iOS ve iPadOS 26.7.1 ile desteklenen macOS sürümleri, Tahoe 26.7.1 ve Sequoia 15.8.1 dahil olmak üzere yayımlandı. Kuruluşlar, eski yönetilen uç noktaların güncellemeyi otomatik olarak aldığını varsaymak yerine cihaz uygunluğunu ve dağıtım durumunu doğrulamalıdır.

    Görüntü ayrıştırıcılar yüksek riskli bir sınır olmaya devam ediyor

    Güvenlik ekipleri, güvenilmeyen belgelere, mesajlaşma eklerine ve web içeriğine maruz kalan kullanıcılar için güncellemelere öncelik vermelidir. Mobil cihaz ve uç nokta yönetimi raporları, kurulum hataları ve desteklenmeyen donanım açısından kontrol edilmelidir. SectechMedia, ilgili yama uygulama ve uç nokta risklerini siber-fiziksel güvenlik kapsamında takip etmektedir.

    Kaynaklar

  • DAS Olay Sınıflandırma Kabul Testi ve Model Kayması Kontrolü

    DAS Olay Sınıflandırma Kabul Testi ve Model Kayması Kontrolü

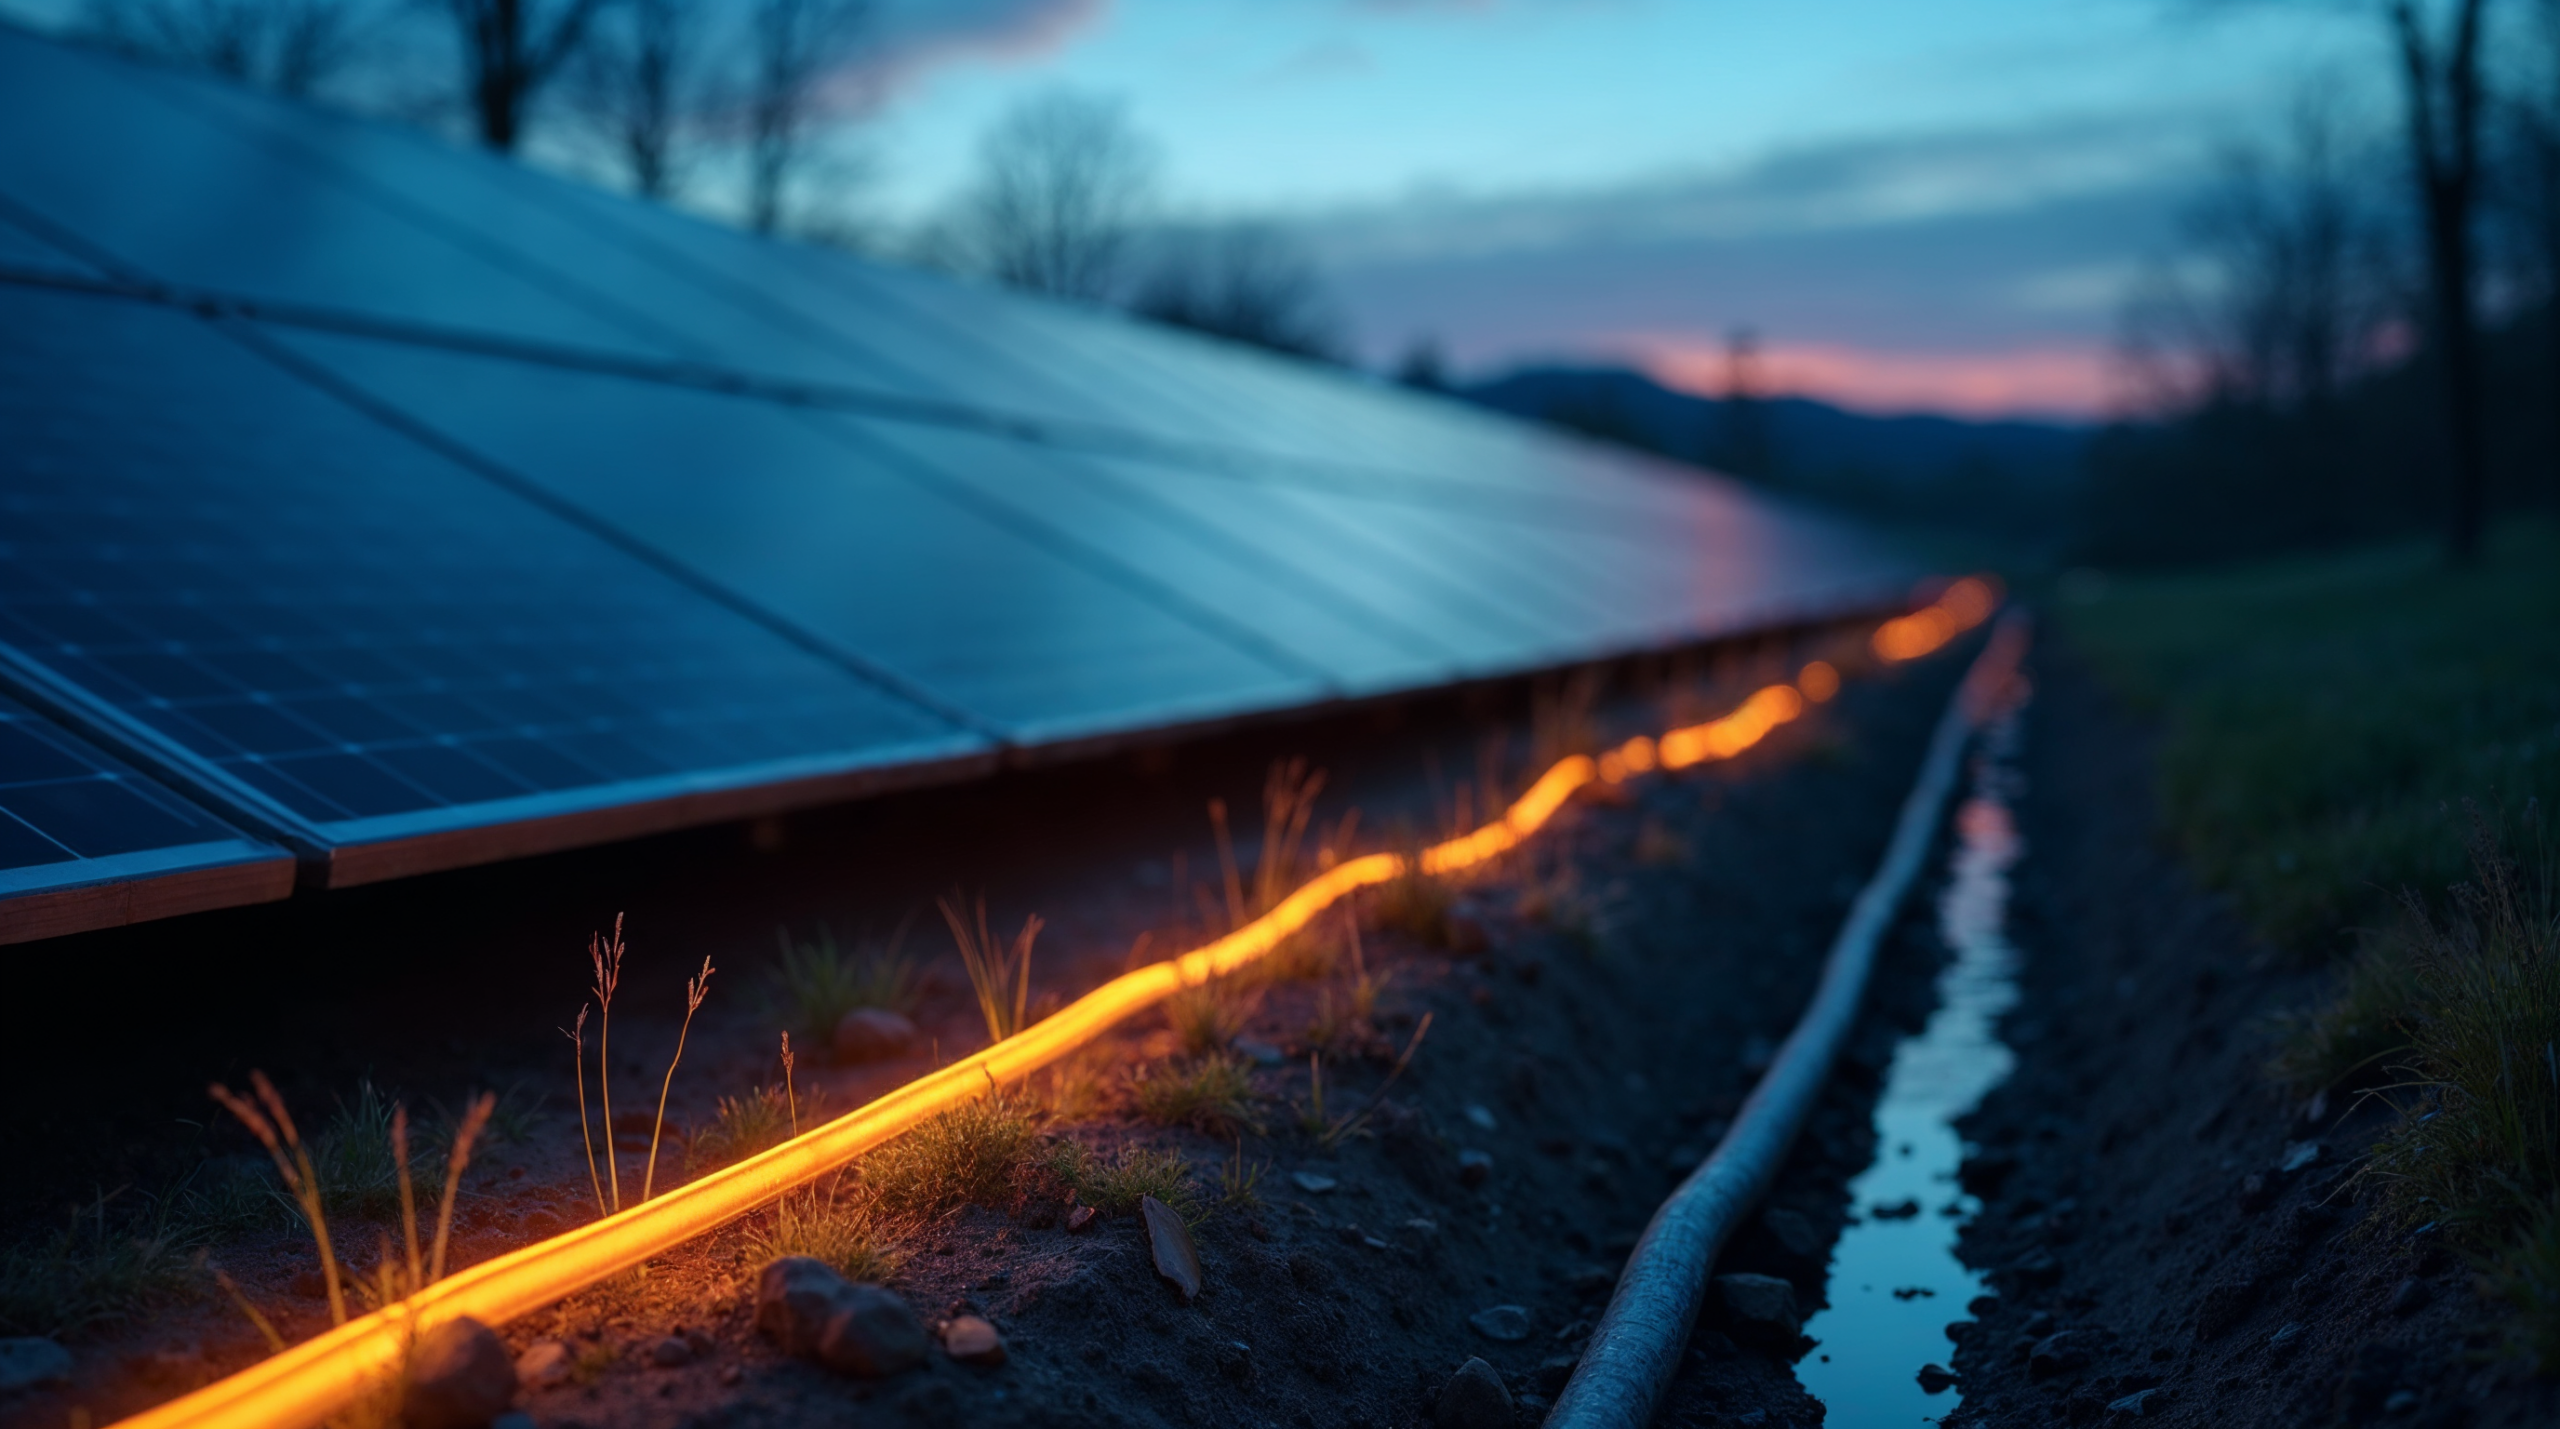
    Dağıtık akustik algılama uzun fiber optik hatları izleyebilir, ancak kabul testi, interrogatörün titreşimi algılayıp algılamadığından fazlasını değerlendirmelidir. Sistem, üzerinde anlaşılan olay sınıflarını ayırt etmeli, bunları faydalı şekilde konumlandırmalı ve ortam değiştikçe yönetilebilir kalmalıdır.

    Olay sınıflarını ve kanıtları tanımlayın

    Sistemin çit rahatsızlığı, kazı, araç hareketi veya bir boru hattı yakınındaki etkinlik gibi tanımlaması beklenen olayları listeleyin. Her sınıfı operasyonel terimlerle tanımlayın ve hangi olayların bir alarm, soruşturma veya yalnızca kayıt gerektirdiğini belirtin.

    Test etmeden önce test yöntemleri, güzergah bölümleri, tekrarlar ve kabul ölçütleri üzerinde anlaşın. Genel bir satıcı gösterimini saha gereksinimi olarak benimsemekten kaçının. Toprak, kablo bağlantısı, çit yapısı ve arka plan etkinliği sinyali güçlü şekilde etkiler.

    Temsili bir test seti oluşturun

    Fiberden farklı mesafelerde ve güzergah boyunca birkaç noktada olaylar çalıştırın. Güçlü ve zayıf örnekleri, sınır konumlarını ve eşzamanlı arka plan etkinliğini dahil edin. Hava durumunu, zamanı, çalışma koşullarını ve kullanılan personel veya ekipmanı kaydedin.

    Bakım çalışması, trafik, hayvanlar ve hava koşullu hareket gibi gereksiz kaynakları toplayın. Yalnızca sessiz koşullarda iyi performans gösteren bir sınıflandırıcı operasyonel hazırlığı kanıtlamamıştır.

    Algılama ve sınıflandırmayı ayrı ayrı ölçün

    Sistemin bir olayı algılayıp algılamadığını, nasıl sınıflandırdığını, bildirdiği konumu ve alarma geçme süresini kaydedin. Yanlış sınıfa sahip algılanmış bir olay yanlış bir yanıtı tetikleyebilir; zayıf konumlandırmaya sahip doğru şekilde sınıflandırılmış bir olay yine de operatör zamanını boşa harcayabilir.

    Tek bir birleşik doğruluk rakamına güvenmek yerine sınıflar arasındaki karışıklığı gözden geçirin. Düşük güvenli sonuçların nasıl sunulduğunu ve operatörlerin destekleyici izleri inceleyip inceleyemediğini doğrulayın.

    Model ve eşik değişikliklerini kontrol edin

    Kabul edilen yapılandırmayı, model sürümünü ve eğitim varsayımlarını yedekleyin. Herhangi bir yeniden eğitim veya eşik değişikliği, dağıtımdan önce sabit bir regresyon setine karşı test edilmelidir. Gereksiz alarmlardaki ve kaçırılan olaylardaki değişiklikleri mevsimler boyunca izleyin.

    Bu yaşam döngüsü kontrolü Fiber Optik Algılama yönetişiminin içinde yer alır. Bu özellikle güzergah çalışmasından, kablo onarımından, bitki örtüsü değişikliklerinden veya yeni yakın makinelerden sonra önemlidir.

    Kaymayı izleyin

    Canlı alarm dağılımlarını kabul temel çizgisiyle karşılaştırın ve konum, sınıf veya güven düzeyine göre kalıcı değişiklikleri araştırın. Operatör geri bildirimini yapılandırılmış tutun; gelişigüzel yeniden etiketleme gelecekteki eğitim verilerini kirletebilir. Kontrollü saha olaylarını periyodik olarak tekrarlayın ve performansın onaylanan aralık içinde kalıp kalmadığını belgeleyin. Kalmadığında, yeniden eğitimi geri alma ve bağımsız incelemeyle kontrollü bir mühendislik değişikliği olarak ele alın.

    Operasyonel incelemeyi ve geri almayı tanımlayın

    Model veya eşik değişikliklerini kimin onaylayabileceğini ve hangi kanıtın gerekli olduğunu belirtin. Dağıtım sonrasında gereksiz alarmlar veya kaçırılan algılamalar artarsa sistemin geri yüklenebilmesi için önceki modeli ve yapılandırmayı koruyun.

    Saha geri bildirimini tek bir saha genelinde toplam olarak değil, güzergah bölümü, olay sınıfı ve güven düzeyine göre gözden geçirin. Operatörlerin anlaşılır sınıflandırmalar ve destekleyici izler aldığını doğrulayın. Bir yaşam döngüsü raporu, sensör sağlığını, algılama performansını, sınıflandırma performansını ve yanıt iş akışını birbirinden ayırmalıdır.

    Referans kaynakları

  • Çevre Güvenliği Radarı Karışıklık Haritası Doğrulaması ve Mevsimsel Yeniden Devreye Alma

    Çevre Güvenliği Radarı Karışıklık Haritası Doğrulaması ve Mevsimsel Yeniden Devreye Alma

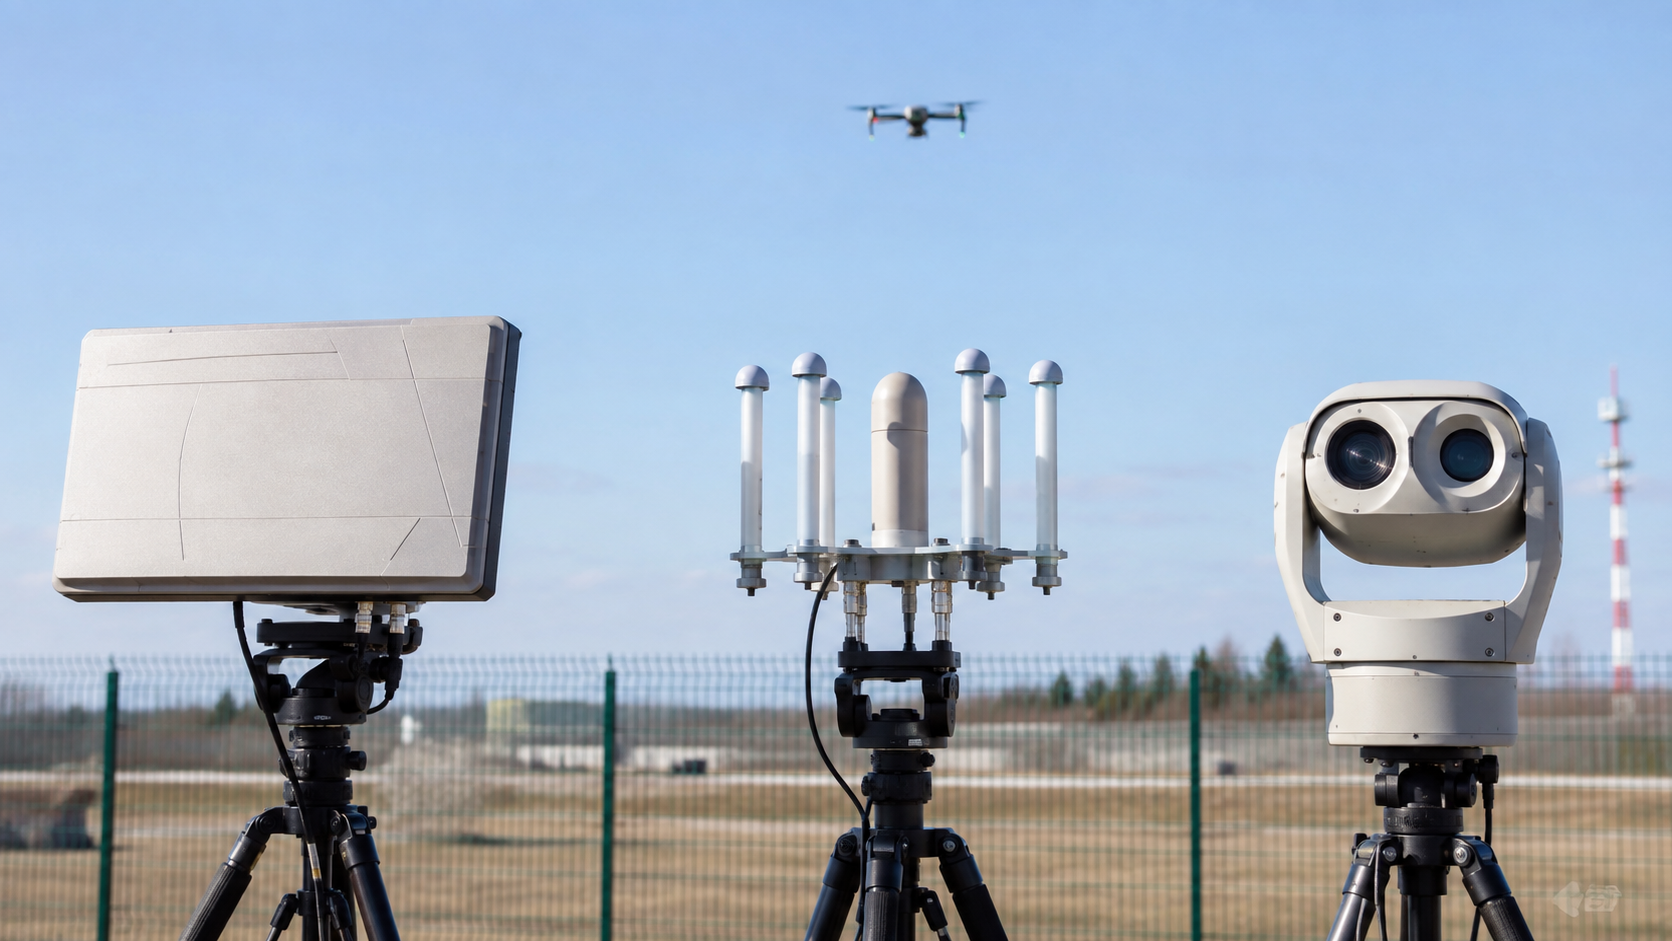
    Çevre güvenliği radarı, hareketli hedeflerin binalardan, çitlerden ve araziden ayırt edilebilmesi için sabit yansımaların bir haritasını öğrenir veya kullanır. İnşaat, bitki örtüsü ve mevsimsel koşullar, sensör çevrimiçi kalsa bile bu haritayı yanlış hale getirebilir.

    Kabul edilen kapsama modelini kaydedin

    Radar konumunu, yüksekliğini, yönelimini, yazılım sürümünü, menzil sektörlerini ve hariç tutma bölgelerini koruyun. Önemli yansıtıcı nesneleri ve onaylanan algılama sınırını gösteren bir saha çizimi tutun. Kabul sırasında kullanılan hedef sınıflarını, hızları ve kesit alanlarını kaydedin.

    Geometrinin performansı sınırladığı alanları belgeleyin. Bir binanın arkasındaki kör bölge, geniş bir performans iddiasıyla gizlenmek yerine telafi edici kapsamla birlikte tasarlanmış bir sınırlama olarak ele alınmalıdır.

    Karışıklığı ve çevresel değişimi gözden geçirin

    Mevcut sahneyi kabul edilen haritayla karşılaştırın. Yeni metal yapılar, park halindeki makineler, çitler, vinçler ve büyüyen bitki örtüsü yansımaları değiştirebilir. Yağmur, durgun su ve kar da arka plan davranışını veya hedef izlerini değiştirebilir.

    Gereksiz alarmları konum ve hava durumuna göre inceleyin. Tekrarlayan bir küme, hareket eden bir dal, bir drenaj özelliği veya mekanik bir kurulumu belirleyebilir. Fiziksel düzeltme, tüm bir sektörün hassasiyetini düşürmekten daha güvenilir olabilir.

    Kontrollü iz testleri çalıştırın

    Temsili kişileri ve araçları farklı yönlerde ve hızlarda yakın, orta ve uzak kapsama alanından geçirin. Sektör sınırlarını geçin ve radyal ve teğetsel yollar boyunca yaklaşın. Algılama süresini, iz sürekliliğini, sınıflandırmayı ve konum hatasını kaydedin.

    Gerektiğinde birden fazla hedef dahil edin. İzlerin karışıklık yakınında birleşmediğini veya kimlik değiştirmediğini ve hariç tutma bölgelerinin test edilmemiş bir koridor oluşturmadığını doğrulayın.

    Devir ve alarm yönlendirmesini doğrulayın

    Her test rotası için kamera tetiklemesini, ön ayar doğruluğunu ve kontrol odası sunumunu kontrol edin. Radar algılamasından kullanılabilir görsel bağlama kadar geçen süreyi ölçün. Harita koordinatlarının, zaman senkronizasyonunun ve saha yöneliminin sistemler arasında hizalı kaldığını doğrulayın.

    Radar testleri, sensör konsolunda sona ermek yerine daha geniş İzinsiz Giriş ve Çevre Güvenliği güvencesiyle entegre edilmelidir.

    Yeniden haritalamayı yönetin

    Bir karışıklık haritası oluşturmadan veya düzenlemeden önce mevcut yapılandırmayı yedekleyin. Değişiklik öncesi ve sonrası algılama performansını karşılaştırın ve bir geri alma kopyası tutun. İnşaat, sensör yer değiştirmesi, büyük bitki örtüsü çalışması, yazılım değişiklikleri veya tekrarlayan hava kaynaklı alarmlardan sonra yeniden devreye alın. Nihai kayıt hem gereksiz alarm performansını hem de onaylanan hedef algılama sonuçlarını belirtmelidir.

    Performansı operasyonlarla birlikte gözden geçirin

    Teknik algılama spesifikasyon dahilinde kalsa bile tekrarlayan düşük değerli izler iş yükü yaratabileceğinden, kontrol odası operatörlerini incelemeye dahil edin. Kabul, sınıflandırma ve sevk sonuçlarını sensör kaydıyla karşılaştırın.

    Bilinen sınırlamaların, telafi edici kameraların ve mevsimsel ayarların bölge bazlı bir kaydını tutun. Yeniden haritalama bir rotayı iyileştirirken başka bir rotayı zayıflatıyorsa, değişiklik kabulü geçmemiştir. Tanıklı bir yeniden test isteyin ve gelecekteki karşılaştırmalar için ham izleri veya ekran kayıtlarını saklayın.

    Kabul edilen haritayı bakım ekipleriyle gözden geçirin ve her fiziksel engeli veya tekrarlayan çevresel koşulu kimin sahiplendiğini kaydedin.

    Referans kaynakları

  • Video Analitiği Bölge Geometrisi ve Kamera Yeniden Devreye Alma

    Video Analitiği Bölge Geometrisi ve Kamera Yeniden Devreye Alma

    Video analitiği, bir kamera algılama bölgelerini geçersiz kılacak kadar hareket ettikten sonra bile sağlıklı bir servis raporlamaya devam edebilir. Yeniden devreye alma, görüş açısı veya ortam her değiştiğinde sahne geometrisini, hedef boyutunu, tıkanmayı (occlusion) ve olay yönlendirmesini doğrulamalıdır.

    Kabul edilen görünümü koruyun

    Onaylanmış görüş alanını, ufku, dönüm noktalarını ve bölge sınırlarını gösteren bir referans görüntü saklayın. Lens ayarlarını, montaj yüksekliğini, kamera açısını, çözünürlüğü, kare hızını ve analitik sürümünü kaydedin. Bu değerler bir teknisyenin sahne değişikliğini algoritma değişikliğinden ayırt etmesini sağlar.

    Kurcalama tespitini yalnızca bir uyarı olarak kullanın, tek kontrol olarak değil. Küçük kaymalar, zoom değişiklikleri veya odak ayarlamaları, hedef pikselleri önemli ölçüde değiştirirken kurcalama eşiğinin altında kalabilir.

    Geometriyi sahneden yeniden oluşturun

    Kalibrasyon çizgilerinin, perspektif haritalarının ve hariç tutma bölgelerinin mevcut fiziksel özelliklerle hizalı olduğunu doğrulayın. Temsili hedef yollarını kullanarak her bölgenin yakın, orta ve uzak kısımlarında yürüyün. Analitiğin gerekli nesne boyutunu ve sınıflandırma güvenini koruduğunu doğrulayın.

    Bir izin geç görünebileceği veya erken kaybolabileceği giriş noktalarını, köşeleri ve bölge sınırlarını kontrol edin. Bitki örtüsü, park halindeki araçlar ve yeni yapılar, kabul sırasında bulunmayan tıkanmalar yaratabilir.

    Operasyonel senaryoları test edin

    Farklı hızlarda ve açılarda onaylı izinsiz giriş, oyalanma, yön ve hat geçiş testleri çalıştırın. Sistemin hedefleri ayırt etmesinin beklendiği yerlerde birden fazla kişi veya araç dahil edin. Gün ışığı, az ışık ve sahne aydınlatma geçişlerini test edin.

    Hem kaçırılan olayları hem de gereksiz alarmları kaydedin. Gölgeleri bastıran ancak yavaş bir yaklaşımı da kaçıran bir ayarlama değişikliği kabul edilebilir bir iyileştirme değildir.

    Olay zincirini doğrulayın

    Kabul edilen her tespitin doğru kamera, bölge, zaman damgası ve klip ile video yönetim sistemine ve kontrol odası iş akışına ulaştığını doğrulayın. Tetikleme ve görüntüleme gecikmesini ölçün. Kamera aydınlatmayı, sesi veya başka bir sensörü tetikliyorsa, yerel bir analitik alarmının entegrasyon başarısını kanıtladığını varsaymadan bu eylemleri doğrulayın.

    Yeniden devreye alma, sahne değişiklikleri için net bir sahiplikle daha geniş Video Gözetim ve Görüntüleme bakım planının bir parçası olmalıdır.

    Değişiklikleri kontrol edin ve inceleyin

    Öncesi ve sonrası ekran görüntülerini, ayar dışa aktarmalarını, test rotalarını ve sonuçları saklayın. Büyük hassasiyet veya bölge azaltmaları için onay gerektirin ve bir geri alma kopyası tutun. Ürün yazılımı, model, VMS veya ağ güncellemelerinden sonra temsili bir test tekrarlayın ve titreşime, inşaata veya mevsimsel bitki örtüsüne maruz kalan kameralar için periyodik kontroller planlayın.

    Değişiklik sonrası kararlılığı ölçün

    Yeniden devreye almadan sonra kamerayı temsili çalışma dönemleri boyunca gözlemleyin. Alarm hacmini, sınıflandırma karışımını ve operatör sonuçlarını kabul edilen temel çizgiyle karşılaştırın. Kısa bir yürüyüş testi her hareketli gölgeyi, far yansımasını veya tekrarlayan engeli ortaya çıkaramaz.

    Çözülmemiş kör alanları ve rahatsız edici kaynakları isimlendirilmiş sahiplere atayın. Geometri düzeltilemediğinde, telafi edici kapsamı ve sınırlamalarını belgeleyin. Yeniden devreye alma kaydını yalnızca hem kontrollü tespit testleri hem de tanımlanmış bir gözlem süresi geçtikten sonra kapatın.

    Nihai görüş alanını ve onaylanmış test tarihini belgeleyin.

    Referans kaynakları

  • Erişim Kontrolü Olay Zaman Damgası ve Saat Senkronizasyonu Testi

    Erişim Kontrolü Olay Zaman Damgası ve Saat Senkronizasyonu Testi

    Erişim kontrolü soruşturmaları, hangi olayın önce gerçekleştiğini bilmeye bağlıdır. Bir kapı işlemi, alarm videosu ve izinsiz giriş kaydı, kontrolörler kaydığında veya sistemler saat dilimlerini tutarsız uyguladığında aynı olayı farklı zaman damgalarıyla tanımlayabilir.

    Olay zincirindeki her saati haritalayın

    Yönetim sunucusu, veritabanı, saha kontrolörleri, okuyucular, video sistemi ve güvenlik operasyonları platformu tarafından kullanılan zaman kaynağını belirleyin. Her cihazın yerel saati mi yoksa Eşgüdümlü Evrensel Saati (UTC) mi sakladığını ve yaz saati dönüşümünün nerede gerçekleştiğini kaydedin.

    Operasyonel görüntüleme ve adli ilişkilendirme için kabul edilen sapmayı tanımlayın. Rutin erişim için birkaç saniye kabul edilebilir olabilirken, sıkı entegre bir video veya kilitleme iş akışı daha küçük bir tolerans gerektirebilir.

    Tekrarlanabilir bir referans olay oluşturun

    Bağımsız güvenilir bir zaman referansını kaydederken seçilen bir kapıda onaylı bir test kimlik bilgisi kullanın. İzin verilen erişim, reddedilen erişim, zorla açılan kapı alarmı ve kapı açık kalma alarmı oluşturun. Kontrolörde, sunucuda, denetim veritabanında ve operatör ekranında zaman damgalarını yakalayın.

    Testi uzak bir kontrolörde ve yakın zamanda yeniden başlatılmış bir cihazda tekrarlayın. Ağ gecikmesinin saat hatasıyla karıştırılmaması için olay oluşturma zamanını olay alım zamanıyla karşılaştırın.

    Kesintileri ve yeniden senkronizasyonu test edin

    Kontrollü bir planla bir kontrolörün bağlantısını kesin, yerel işlemleri kaydetmesine izin verin ve ardından iletişimi geri yükleyin. Arabelleğe alınmış olayların orijinal gerçekleşme zamanlarını koruduğunu ve yükleme sonrasında doğru sırada göründüğünü doğrulayın.

    Zaman servislerini yeniden başlatın ve mümkün olduğunda üretim dışı bir ortamda yaz saati veya saat dilimi sınırını test edin. Yinelenen veya imkânsız zaman damgalarının sessizce yeniden sıralanmak yerine açıkça ele alındığını doğrulayın.

    Sistemler arası ilişkilendirmeyi doğrulayın

    Erişim olaylarını video yer imleriyle, izinsiz giriş alarmlarıyla ve ziyaretçi kayıtlarıyla karşılaştırın. Bir erişim olayını seçen operatörün doğru kamera aralığını aldığını doğrulayın. Entegrasyonlar kendi zaman damgalarını eklerse, hangi değerin yetkili olduğunu belgeleyin.

    Zaman güvencesi, özellikle günlüklerin soruşturmaları veya uyumluluk raporlarını desteklediği durumlarda, daha geniş Erişim Kontrolü ve Kimlik yönetişiminin bir parçasını oluşturmalıdır.

    Yaşam döngüsü boyunca kaymayı izleyin

    Sapmayı cihaz bazında kaydedin ve zaman içinde eğilimini izleyin. Başarısız senkronizasyon, büyük adımlar veya güç kesintisi sonrasında tekrar tekrar zamanı kaybeden kontrolörler için uyarı oluşturun. Ürün yazılımı, ağ, dizin veya zaman servisi değişikliklerinden sonra yeniden test edin.

    Test sırasında kullanılan ekran görüntülerini, ham günlükleri ve güvenilir referansı saklayın. Sapmaları cihaz saati, dönüşüm, aktarım veya ekran hataları olarak sınıflandırın. Sorunu kapatmadan önce temel nedeni düzeltin ve aynı olay dizisini yeniden çalıştırın.

    Sahiplik ve yükseltmeyi tanımlayın

    Kurumsal zaman kaynakları, kontrolör yapılandırması ve entegrasyon haritalaması için sorumluluk atayın. Bir kayma uyarısı göründüğünde, operatörlerin gayri resmi bir saat sıfırlaması yerine belgelenmiş bir yükseltme yoluna ihtiyacı vardır. Nedeni, etkilenen aralığı ve kronolojisi nitelendirme gerektirebilecek herhangi bir kanıtı kaydedin.

    Zaman bütünlüğünü rutin sağlık raporlamasına dahil edin. Senkronize bir sunucu, güncellemeleri kabul etmeyi durdurmuş bir kontrolörü telafi edemez ve doğru bir kontrolör saati, alıcı platformun yanlış saat dilimi uygulamasını önlemez. Bulguları yalnızca uçtan uca bir olay başarıyla tekrarlandıktan sonra kapatın.

    Referans kaynakları

  • Termal Kamera Referans Doğrulaması ve Ölçüm Kayması Testi

    Termal Kamera Referans Doğrulaması ve Ölçüm Kayması Testi

    Bir termal kamera, raporladığı sıcaklıklar kabul edilen referanstan kademeli olarak uzaklaşırken bile kararlı bir görüntü üretebilir. Bu nedenle devreye alma ve bakım, yalnızca görüntü kalitesini değerlendirmek yerine tüm ölçüm zincirini test etmelidir.

    Amaçlanan ölçüm görevini tanımlayın

    Kameranın göreli sıcak nokta tespiti, eşik alarmları veya izlenebilir sıcaklık ölçümü için mi kullanıldığını belgeleyerek başlayın. Bunlar farklı görevlerdir. Yalnızca daha sıcak nesneleri vurgulamak için tasarlanmış bir sistemin, bir süreç koruma alarmıyla aynı referans prosedürüne ihtiyacı olmayabilir.

    Kamera modelini, lensini, montaj mesafesini, görüş alanını, ürün yazılımını, ölçüm aralığını ve alarm kurallarını kaydedin. Onaylanmış emisivite, yansıyan sıcaklık ve atmosferik ayarları koruyun. Değiştirilen bir parametre, hedefte herhangi bir fiziksel değişiklik olmadan okumaları kaydırabilir.

    Kontrollü bir referans kullanın

    Sahneye uygun bir sıcaklık referansı yerleştirin ve kararlı hale gelmesini sağlayın. Referans, uygulama için önemli sıcaklıkları kapsamalı ve tekrarlanabilir bir ölçüm için yeterli piksel kaplamalıdır. Kamera sonucunu tek bir eşiğe güvenmek yerine birkaç noktada referans değeriyle karşılaştırın.

    Resmi izlenebilirliğin gerekli olduğu yerlerde kalibre edilmiş ekipman kullanın ve sertifikasını, belirsizliğini ve son kullanma tarihini saklayın. Kullanışlı bir sıcak nesne işlevsel kontrol için yararlıdır ancak bir kalibrasyon referansı değildir.

    Çevresel değişkenleri kontrol edin

    Ortam sıcaklığını, görüş açısını, mesafeyi ve kamera ile hedef arasındaki herhangi bir pencere veya koruyucu muhafazayı ölçün. Toz, nem, güneş yükü ve yansımalar görünen sıcaklığı değiştirebilir. Otomatik kazanç veya görüntü iyileştirme ayarlarının radyometrik ölçüm kanalını etkilemediğini doğrulayın.

    Muhafaza çalışma sıcaklığına ulaştıktan sonra ve temsili gündüz ve gece koşullarında testleri tekrarlayın. Açık hava sistemleri için mevsimsel uç değerleri dahil edin ve arka plan yansımalarının alarm noktasını kaydırıp kaydırmadığını kontrol edin.

    Kayma eğilimini ve alarm performansını izleyin

    Referans hatasını, görüntü konumunu, alarm tepki süresini ve geçiş sınırlarını kaydedin. Kademeli kaymanın kaçırılan veya gereksiz alarmlara yol açmadan önce görülebilmesi için sonuçları bakım ziyaretleri boyunca eğilim olarak izleyin. Hata onaylanan toleransı aştığında, yazılım ofsetleri uygulamadan önce ayarları ve çevreyi araştırın.

    Servis veya değişim sonrasında tam alarm dizisini, olay kaydını ve kontrol odası bildirimini tekrarlayın. Termal kamera güvencesi, görüntü kalitesi ve sıcaklık performansı için ayrı kayıtlarla daha geniş Video Gözetim ve Görüntüleme yönetişiminin bir parçasıdır.

    Testi tekrarlanabilir tutun

    Referans yerleşim çizimlerini, kamera ekran görüntülerini, ham okumaları, hava gözlemlerini ve cihaz kimliklerini saklayın. Sonucun bir saha doğrulaması mı yoksa resmi bir kalibrasyon mu olduğunu belirtin. Bu ayrım, gelecekteki ekiplerin ölçüme kanıtların desteklediğinden daha fazla güven atfetmesini önler.

    Sapmaları sınıflandırın ve kapatın

    Yapılandırma hatalarını, referans belirsizliğini, çevresel etkileri ve şüphelenilen sensör kaymasını birbirinden ayırın. Düzeltici çalışmayı sorumlu sahibe atayın ve müdahaleden sonra aynı referans noktalarını tekrarlayın. Bir sapmayı yalnızca bir alarm eşiği genişletildiği için kapatmayın.

    Benzer kameralar ve konumlar arasında tekrarlayan hataları gözden geçirin. Ortak bir ofset, paylaşılan bir muhafaza, ürün yazılımı veya devreye alma sorununa işaret edebilir. Kabul sınırlarını operasyonel tehlikeyle bağlantılı tutun; böylece bakım ekipleri bir kameranın ne zaman hizmette kalabileceğini ve ne zaman laboratuvar değerlendirmesi için çıkarılması gerektiğini bilir.

    Referans kaynakları